Das Ubuntu Handbuch | Anleitungen für Linux-Freunde

Fremdes WLAN, eigene Regeln: Ubuntu mit Gufw absichern

En­de Au­gust kom­men vie­le Deut­sche aus dem Ba­de­ur­laub zu­rück und brin­gen oft klei­ne Über­ra­schun­gen aus dem Aus­land mit. Wäh­rend Rei­se­di­ar­rhö und Son­nen­brand eta­blier­te Sou­ve­nirs sind, ha­ben man­che Da­men in­zwi­schen auch ei­ne be­fruch­te­te Ei­zel­le mit im Ge­päck. Ent­we­der, weil sie sich ei­ner In-vi­tro-Fer­ti­li­sa­ti­on un­ter­zo­gen ha­ben – oder weil sie ei­nem un­ge­schütz­ten One-Night-Stand nicht wi­der­ste­hen konn­ten. An­de­re wie­der­um be­mer­ken schon in der Ho­tel­an­la­ge, dass ir­gend­et­was mit ih­rem Lap­top nicht stimmt. Die Goog­le-Su­che lie­fert plötz­lich merk­wür­di­ge Er­geb­nis­se, der Web­brow­ser lässt ver­stö­ren­de Mel­dun­gen auf­plop­pen und über­all ist Wer­bung. Oben­drein klemmt nicht nur der E-Mail-Ver­sand, son­dern auch der Auf­ruf ganz ge­wöhn­li­cher Web­sei­ten ist nicht mehr mög­lich. „Das muss am Ho­tel-WLAN lie­gen“, denkt man sich und hofft das Bes­te. Das Sys­tem ist aber mög­li­cher­wei­se be­reits nach­hal­tig kom­pro­mit­tiert. Ge­nau wie Ta­blet­ten ge­gen Übel­keit, Son­nen­milch und Ver­hü­tungs­mit­tel ge­hört mitt­ler­wei­le auch ei­ne Fire­wall in die Rei­se­apo­the­ke.

ℹ️ Durch die fort­schrei­ten­de Di­gi­ta­li­sie­rung, Soft­ware-as-a-Ser­vice und KI-ge­stütz­tes So­cial En­gi­nee­ring hat das The­ma Fire­wal­ling sein Schat­ten­da­sein be­en­det. Noch vor we­ni­gen Jah­ren sa­hen selbst Li­nux-Zeit­schrif­ten bei ei­nem ty­pi­schen Desk­top-Sys­tem nicht im­mer ei­nen zwin­gen­den Grund, zu­sätz­lich ei­ne Soft­ware-Fire­wal­l¹ ein­zu­set­zen. Heu­te ge­hört ein sinn­voll kon­fi­gu­rier­ter Port- und Pa­ket­fil­ter zu­min­dest auf ei­nen Mo­bil­com­pu­ter, un­ab­hän­gig vom ver­wen­de­ten Be­triebs­sys­tem.

Die gän­gigs­te Soft­ware-Fire­wall in al­len De­bi­an-De­ri­va­ten ist Gufw. Wo­bei das le­dig­lich die Be­nut­zer­ober­flä­che für UFW (Un­com­pli­ca­ted Fire­wall) ist, die wie­der­um das Li­nux-Frame­work nf­ta­bles kon­fi­gu­riert.

sudo apt install ufw gufw

Bis 2025 funk­tio­nier­te Gufw nach dem Mot­to: be­quem, ein­fach, schön und nützlich!² Be­son­ders be­liebt war das Schutz­werk­zeug we­gen sei­ner vor­de­fi­nier­ten Pro­fi­le, die der Be­nut­zer je nach Stand­ort mit we­ni­gen Klicks ak­ti­vie­ren konn­te.

Split-Screen-Vergleich der Gufw-Firewall unter Ubuntu 24.04 LTS und Ubuntu 26.04 LTS. Links zeigt Gufw ein vordefiniertes Profil „Öffentlich“ mit auswählbaren Standortprofilen. Rechts ist Gufw 26.04.0 ohne Profil-Auswahl dargestellt; Eingehende und ausgehende Verbindungen stehen auf „Verweigern“. Erkenntnis von Sascha Vetter - Netzwerk- und Systemadministrator

Bei die­ser ein­fa­chen Vor­ge­hens­wei­se emp­fah­len³ plötz­lich ge­fühlt al­le Li­nux-Ex­per­ten, frem­de Netz­wer­ke grund­sätz­lich nur mit ak­ti­vier­tem Gufw zu be­tre­ten. Wir ta­ten es eben­falls – und un­se­re Le­ser dank­ten es uns.

Phil­ip Hil­ler: ufw + gufw in­stal­liert, Pro­fil = öf­fent­lich, Schie­be­reg­ler ak­ti­viert, er­le­digt. Herz­li­chen Dank für Ih­re Mü­he, Sie ha­ben mir sehr ge­hol­fen.

Vet­ter, Sa­scha: Ubun­tu: Fire­wall ein­schal­ten - Pro­fi­tipps für Gufw. pinguin.gws2.de (09/2026).

Mit Ubun­tu 26.04 LTS hat sich die Sa­che al­ler­dings leicht ver­än­dert. Gufw prä­sen­tiert nich­t⁴ mehr die­sel­be ein­fa­che Aus­wahl an Stand­ort­pro­fi­len, wie man sie aus frü­he­ren Ver­sio­nen kennt. Und das macht durch­aus Sinn. Es gibt näm­lich et­li­che Sze­na­ri­en, in de­nen ei­ne Fire­wall zum Ein­satz kom­men kann.

Sie kann un­ter an­de­rem als Kills­witch für ei­ne VPN-Ver­bin­dung die­nen, Netz­wer­ke von­ein­an­der ab­schot­ten oder ver­hin­dern, dass ein Pro­gramm un­ge­wollt nach Hau­se te­le­fo­niert. Ein pau­scha­les „Öf­fent­lich“, „Zu­hau­se“ oder „Bü­ro“ ist da­für schlicht nicht mehr zeit­ge­mäß und kann im schlimms­ten Fall le­dig­lich ein Ge­fühl von Si­cher­heit er­zeu­gen.

Datenblatt zur Firewall-Testumgebung mit Ubuntu 26.04 LTS x86_64, Kernel 7.0.0-30-generic und GNOME 50.1. Getestet wurde Gufw Firewall 26.04.0 als grafische Oberfläche (GUI) für UFW, installiert über APT. Das seit 2008 veröffentlichte und weiterhin aktive Projekt ist als langjährig etablierte Firewall-Lösung für Desktop- und Laptop-Systeme ausgewiesen. Mit einem Schwierigkeitsgrad von 3 von 4 eignet sich Gufw besonders für technisch versierte Heimanwender, die eine bewährte Software-Firewall einsetzen möchten. Zuerst auf GWS2.de veröffentlicht - das Ubuntu Handbuch

An­de­rer­seits ist es für Lai­en oh­ne Netz­werk­kennt­nis­se fast un­mög­lich, ei­ne Fire­wall von Grund auf sinn­voll zu kon­fi­gu­rie­ren. Ge­nau hier be­ginnt un­ser klei­nes Ur­laubs­aben­teu­er.

Blei­ben wir al­so bei un­se­rem Ba­de­ur­laub – ge­nau­er ge­sagt bei ei­nem All-in­clu­si­ve-Ho­tel mit meh­re­ren hun­dert Gäs­ten. Beim Ein­che­cken er­hal­ten wir ei­ne Kar­te mit den WLAN-Cre­den­ti­als. Die für uns re­le­van­te SSID heißt „Starhotel_Guest“ und das Pass­wort lau­tet „star­ho­tel“.

Was vie­len nicht klar ist: Nach der Ein­ga­be die­ser Zu­gangs­da­ten ist das Ge­rät nicht „im In­ter­net“. Es ist zu­nächst Teil­neh­mer des Ho­tel-Gast-Netz­werks und er­hält ty­pi­scher­wei­se ei­ne IP-Kon­fi­gu­ra­ti­on so­wie ein De­fault Gate­way, über das der In­ter­net­zu­gang her­ge­stellt wird. Ob die Gäs­te da­bei tat­säch­lich in ei­nem ge­mein­sa­men Lay­er-2-Netz lan­den oder durch VLANs be­zie­hungs­wei­se Cli­ent-Iso­la­ti­on von­ein­an­der ge­trennt wer­den, hängt von der Kon­fi­gu­ra­ti­on des Ho­tel­netz­werks ab.

💬 Und ge­nau hier liegt das Pro­blem: Wir wis­sen es schlicht nicht.

Es ist au­ßer­dem ei­ne Il­lu­si­on zu glau­ben, dass in je­der die­ser Bet­ten­bur­gen ei­ne IT-Ab­tei­lung sitzt, die den Da­ten­ver­kehr rund um die Uhr über­wacht und je­den Teil­neh­mer per­sön­lich be­schützt. In der Pra­xis muss die In­fra­struk­tur vor al­lem funk­tio­nie­ren. Das Ma­nage­ment hofft, mög­lichst sta­bil durch die Sai­son zu kom­men und den ex­ter­nen Dienst­leis­ter nur dann an­ru­fen zu müs­sen, wenn wirk­lich gar nichts mehr geht.

Illustration eines Laptop-Nutzers in einem öffentlichen Hotel-WLAN, umgeben von vier möglichen Netzwerkgefahren. Links oben versucht ein Angreifer mit einem gefälschten Access Point als „Evil Twin“, den Datenverkehr des Hotelgastes abzufangen. Links unten ist ein weiterer Gast mit einem veralteten und mit Schadsoftware infizierten Windows-7-Laptop dargestellt, von dem aus nach erreichbaren Geräten und offenen Ports gesucht werden kann. Rechts oben überwacht ein neugieriger Netzwerkadministrator den Netzwerkverkehr und kann dabei technische Verbindungsdaten erfassen. Rechts unten symbolisiert eine vermummte Gestalt mit Fernglas das unbekannte Risiko von Überwachung und Datenspionage in fremden Netzwerken. Die Pfeile führen zu dem Laptop des zentralen Benutzers und verdeutlichen die möglichen Angriffs- und Überwachungswege. Ein blaues Firewall-Symbol schützt den Laptop; darunter steht „Eine Firewall kann schützen.“ Die Grafik wurde von Veronika Helga Vetter erstellt. Das ist eine renommierte Photoshop-Künstlerin aus Linz in Oberösterreich. Finanziert von Computerheld Linz - PC-Vor-Ort-Service mit Fokus auf Systemsicherheit

Für den ein­zel­nen Netz­werk­teil­neh­mer kön­nen dar­aus ver­schie­de­ne Ri­si­ken ent­ste­hen:

  • Ro­gue AP: Im Nach­bar­zim­mer könn­te ein ge­fälsch­ter Ac­cess Point mit ei­ner iden­ti­schen oder täu­schend ähn­li­chen SSID ste­hen. Log­ge ich mich ver­se­hent­lich in ei­nen sol­chen „Evil Twin“ ein, kann ein An­grei­fer ver­su­chen, mei­nen Da­ten­ver­kehr um­zu­lei­ten, Zu­gangs­da­ten ab­zu­grei­fen oder wei­te­re So­cial-En­gi­nee­ring-An­grif­fe ge­gen mich durch­zu­füh­ren.
  • In­fi­zier­te Teil­neh­mer: Der Win­dows-7-Lap­top ei­nes an­de­ren Gas­tes ent­hält ak­ti­ve Mal­wa­re und be­ginnt da­mit, das lo­ka­le Netz­werk nach er­reich­ba­ren Ge­rä­ten, Frei­ga­ben und an­de­ren An­griffs­zie­len ab­zu­su­chen.
  • Neu­gie­ri­ger Ad­min: Der Be­trei­ber des Netz­werks sieht nicht au­to­ma­tisch den In­halt je­der ver­schlüs­sel­ten Ver­bin­dung. Tech­ni­sche Me­ta­da­ten wie IP-Adres­sen, DNS-An­fra­gen oder Ver­bin­dungs­zei­ten kön­nen je­doch durch­aus sicht­bar sein. Bei ver­al­te­ten oder un­ver­schlüs­sel­ten Pro­to­kol­len sieht die Sa­che noch schlech­ter aus: Wer bei­spiels­wei­se IMAP oh­ne TLS oder an­de­re un­ver­schlüs­sel­te Diens­te ver­wen­det, lie­fert sei­ne di­gi­ta­le Post un­ter Um­stän­den tat­säch­lich wie ei­ne Post­kar­te ab.

Ge­ne­rell möch­te ich au­ßer­dem nicht, dass je­des Ge­rät im Ho­tel­netz­werk erst ein­mal her­aus­fin­det, dass mein Lap­top über­haupt exis­tiert. Ich möch­te mein di­gi­ta­les Bit­rau­schen so ge­ring und so ka­na­li­siert wie mög­lich hal­ten.

Alles abriegeln - Default Deny

Das BSI emp­fiehlt, Fil­ter­re­geln so zu kon­fi­gu­rie­ren, dass nur un­be­dingt not­wen­di­ge Zu­grif­fe er­laubt sind. Der Fo­kus soll­te da­bei auf den Funk­tio­nen des Web-Brow­sers, des Mail-Cli­ents so­wie des Be­triebs­sys­tems lie­gen.

💬 Aus Sicht ei­nes Netz­werk­ad­mi­nis­tra­tors sind Mail-Pro­gram­me wie Thun­der­bird oder Out­look aus meh­re­ren Per­spek­ti­ven ein zu­sätz­li­ches Ri­si­ko. Vor al­lem dann, wenn meh­re­re Post­fä­cher ver­schie­de­ner An­bie­ter kon­fi­gu­riert sind. Des­halb ist es in öf­fent­li­chen Netz­wer­ken rat­sam, die Web­mail-Zu­gän­ge der je­wei­li­gen An­bie­ter zu ver­wen­den.

Gufw-Firewall unter Ubuntu 26.04 LTS mit aktiviertem Default-Deny-Prinzip. Der Firewall-Status ist eingeschaltet, während sowohl eingehende als auch ausgehende Verbindungen auf „Verweigern“ gesetzt sind. Damit werden zunächst sämtliche nicht ausdrücklich erlaubten Netzwerkverbindungen blockiert. Das grüne Schildsymbol visualisiert den aktiven Schutz der Firewall. Die Konfiguration bildet die Ausgangsbasis für die anschließend gezielt freigegebenen Netzwerkverbindungen. GWS2.de

Ei­ne Fire­wall nach dem Prin­zip De­fault De­ny be­ginnt mit ei­ner ein­fa­chen, aber wir­kungs­vol­len Idee: Erst ein­mal wird al­les blo­ckiert, was nicht aus­drück­lich er­laubt ist. In Gufw ist hier­für die Aus­wahl „Ver­wei­gern“ so­wohl bei „Ein­ge­hend“ als auch bei „Aus­ge­hend“ er­for­der­lich.

Hin­ter die­ser kom­plett ge­schlos­se­nen Brand­mau­er ist es an­schlie­ßend sinn­voll, zu­nächst die rei­bungs­lo­se Funk­ti­on des Be­triebs­sys­tems si­cher­zu­stel­len. Un­ter Ubun­tu ge­hört da­zu auch die Schnitt­stel­le lo (Loop­back / 127.0.0.1), über die Pro­gram­me mit an­de­ren Diens­ten auf dem­sel­ben Rech­ner kom­mu­ni­zie­ren kön­nen.

Horizontale Split-Screen-Darstellung der Loopback-Schnittstelle unter Ubuntu 26.04 LTS. Im oberen Bereich zeigt Sniffnet die Schnittstelle „lo“ mit den lokalen Adressen 127.0.0.1 und ::1. Darunter ist die entsprechende Gufw-Firewall-Regel „Loopback“ zu sehen: Für die Schnittstelle „lo“ werden eingehende und ausgehende Verbindungen für TCP und UDP erlaubt. Die Regel gilt ausschließlich für die interne Kommunikation des Ubuntu-Systems, da Datenverkehr über die Loopback-Schnittstelle den Rechner nicht verlässt und somit nicht ins Internet gelangt. Linux-Firewall Einstellungen vom Profi

Kei­ne Sor­ge: Was über Loop­back über­tra­gen wird, ver­lässt den Rech­ner nicht und kann da­her auch nicht über die­se Schnitt­stel­le ins In­ter­net ge­lan­gen.

Benötigte IP-Adresse

So­bald die in­ter­nen Richt­li­ni­en ge­setzt sind, geht es dar­um, ein­zel­ne Schuss­schar­ten in die Brand­mau­er zu fle­xen. Um über­haupt Teil des Ho­tel-Netz­werks zu wer­den, muss uns der DHCP-Ser­ver ei­ne IP-Adres­se zu­wei­sen kön­nen.

Nach dem Ver­bin­den mit „Starhotel_Guest“ hat un­ser Mo­bil­com­pu­ter zu­nächst selbst noch kei­ne IP-Adres­se. Er schickt des­halb ei­nen DHCP-Broad­cast ins Netz­werk:

0.0.0.0:68 → 255.255.255.255:67

Sinn­ge­mäß ruft un­ser Ubun­tu-Cli­ent da­mit ins Netz­werk: „Wer hat ei­ne IP-Adres­se für mich?“ Der DHCP-Ser­ver hört auf UDP-Port 67 und ant­wor­tet dem Cli­ent über UDP-Port 68. Da­mit die­ser Vor­gang un­se­re frisch er­rich­te­te Brand­mau­er pas­sie­ren kann, müs­sen in Gufw zwei Re­geln ge­setzt wer­den:

DHCP to Ser­ver

  • Richt­li­nie: Er­lau­ben
  • Rich­tung: Aus­ge­hend
  • Schnitt­stel­le: en­pXXX
  • Pro­to­koll: UDP
  • Von: 68 Nach: 67

Un­se­re in­ne­ren Tor­wäch­ter las­sen da­mit DHCP-An­fra­gen des Cli­ents in Rich­tung DHCP-Ser­ver vor­über­zie­hen.

Horizontaler Split-Screen mit zwei Gufw-Firewall-Regeln für DHCP unter Ubuntu 26.04 LTS. Oben ist die Regel „DHCP to Server“ dargestellt: Sie erlaubt ausgehenden UDP-Datenverkehr über die Netzwerkschnittstelle enp3s0 vom Quellport 68 zum Zielport 67 des DHCP-Servers. Unten zeigt die Regel „DHCP to Client“ die Gegenrichtung: Eingehender UDP-Datenverkehr wird über enp3s0 vom Quellport 67 des DHCP-Servers zum Zielport 68 des Ubuntu-Clients erlaubt. Beide Regeln sind erforderlich, damit der Rechner seine IP-Konfiguration per DHCP beziehen und die zugewiesene Netzwerkadresse anschließend erneuern kann. Firewall in öffentlichen Hotspots - Empfehlung von Sascha Vetter - Netzwerkadministrator

Ser­ver to DHCP

  • Richt­li­nie: Er­lau­ben
  • Rich­tung: Ein­ge­hend
  • Schnitt­stel­le: en­pXXX
  • Pro­to­koll: UDP
  • Von: 67 Nach: 68

Auch die Ant­wort des DHCP-Ser­vers darf un­se­re Fire­wall durch­que­ren. Die dau­er­haf­te Bei­be­hal­tung die­ser Re­gel bleibt sinn­voll, denn DHCP ist nicht mit der ers­ten IP-Zu­wei­sung er­le­digt. Der Cli­ent muss sei­ne Lea­se spä­ter er­neu­ern. Bei ei­ner Ver­län­ge­rung kann der DHCP-Ser­ver di­rekt an­ge­spro­chen wer­den; auch da­bei wird UDP 67/68 ver­wen­det.

So bleibt un­ser Ubun­tu-Rech­ner im Netz­werk re­gis­triert, oh­ne dass bei je­der Er­neue­rung der Ver­bin­dung ei­ne DHCP-Kon­fi­gu­ra­ti­on von Hand an­ge­sto­ßen wer­den muss - Stich­wort Cap­ti­ve Por­tal (hier­zu spä­ter mehr).

ℹ️ IPv6 bleibt au­ßen vor. Gufw legt für je­de Re­gel au­to­ma­tisch auch ei­ne pas­sen­de IP­v6-Re­gel an. In WLAN-Hot­spots spielt IPv6 je­doch kei­ne Rol­le. Des­halb lö­schen wir die au­to­ma­tisch er­zeug­te IP­v6-Re­gel über das Mi­nus­sym­bol.

Das Internet

Für die al­ler­meis­ten Men­schen ist das In­ter­net das, was im Web­brow­ser pas­siert. Das ist für un­se­re Fire­wall-Kon­fi­gu­ra­ti­on so­gar prak­tisch: Wir kön­nen den Web­ver­kehr auf ei­nen ein­zi­gen Ziel­port kon­zen­trie­ren.

Für ver­schlüs­sel­te Web­sei­ten kom­men heu­te haupt­säch­lich zwei Pro­to­kol­le zum Ein­satz: HTTPS über TCP und HTTP/3 über QUIC und da­mit UDP. Bei­de ver­wen­den stan­dard­mä­ßig den Ziel­port 443. Des­halb öff­nen wir in der Fire­wall zu­nächst aus­schließ­lich den aus­ge­hen­den Ver­kehr zum Ziel­port 443.

Gufw-Firewall-Regel „HTTPS“ unter Ubuntu 26.04 LTS. Die Regel erlaubt ausgehenden TCP-Datenverkehr über die Netzwerkschnittstelle enp3s0 zum Zielport 443. Damit werden verschlüsselte HTTPS-Verbindungen des Ubuntu-Systems ins Internet ermöglicht. Die Quelladresse und der Quellport bleiben unbeschränkt, während ausschließlich der Zielport 443 für ausgehende Verbindungen freigegeben wird

Das ist al­ler­dings nur die hal­be Mie­te. Da­mit aus „www.example.de“ über­haupt ei­ne IP-Adres­se wird, be­nö­tigt un­ser Rech­ner noch das Do­main Na­me Sys­tem. Oh­ne DNS weiß der Brow­ser zwar, wo­hin er möch­te – aber nicht, wel­che IP-Adres­se er an­spre­chen soll.

Gufw-Firewall unter Ubuntu 26.04 LTS mit aktivierter Firewall und vollständiger Übersicht der für ein öffentliches WLAN freigegebenen Regeln. Erlaubt werden Loopback-Verbindungen sowie DHCP über UDP-Port 67 und 68, HTTPS über TCP-Port 443, QUIC über UDP-Port 443 und DNS über UDP-Port 53. Die Regeln gelten auf der Netzwerkschnittstelle enp3s0. Eingehende und ausgehende Verbindungen stehen grundsätzlich auf „Verweigern“, sodass ausschließlich die ausdrücklich freigegebenen Verbindungen zugelassen werden. Damit sind typische Internetanwendungen wie Websurfen, Streaming und YouTube möglich, während nicht benötigter Netzwerkverkehr durch das Default-Deny-Prinzip blockiert bleibt. Übersicht von Sascha Vetter - Linux-Netzwerkadministrator und Security Professional 2026

Klas­si­sches DNS ver­wen­det nor­ma­ler­wei­se den UDP-Port 53. Auch die­ser aus­ge­hen­de Da­ten­ver­kehr muss des­halb zu­nächst durch un­se­re Fire­wall ge­las­sen wer­den.

  • Al­ler­dings ist klas­si­sches DNS un­ver­schlüs­selt. Ein An­grei­fer im sel­ben Netz­werk kann DNS-An­fra­gen des­halb grund­sätz­lich mit­le­sen und dar­aus ab­lei­ten, wel­che Do­mains auf­ge­ru­fen wer­den. Noch un­an­ge­neh­mer wird es, wenn DNS-Ant­wor­ten ma­ni­pu­liert wer­den.

Doch kei­ne Sor­ge: Die­ses klei­ne Schlupf­loch kön­nen wir auf dem Cli­ent schlie­ßen. Fire­fox un­ter­stützt DNS über HTTPS (DoH). Da­bei wer­den die DNS-An­fra­gen ver­schlüs­selt über ei­ne HTTPS-Ver­bin­dung über­tra­gen. So­bald Fire­fox DoH ver­wen­det, muss der Brow­ser für sei­ne DNS-Auf­lö­sung nicht mehr auf das klas­si­sche DNS über UDP/53 zu­rück­grei­fen.

Firefox 155.0.1 unter Ubuntu zeigt die erweiterten Einstellungen für DNS über HTTPS (DoH). DNS-Anfragen werden dabei verschlüsselt über HTTPS übertragen und als Anbieter ist Cloudflare ausgewählt. Die Option „Benutzerdefiniert“ ist aktiviert und Firefox warnt, wenn kein sicheres DNS verfügbar ist. Durch DNS über HTTPS kann die klassische DNS-Kommunikation über UDP-Port 53 entfallen: Die DNS-Anfragen werden stattdessen über eine verschlüsselte HTTPS-Verbindung über Port 443 übertragen. Damit kann die Firewall-Konfiguration auf HTTPS beschränkt werden, wenn auf klassisches DNS verzichtet werden soll. Gleichzeitig wird der vom Hotel bereitgestellte DNS-Server umgangen, sodass dort vorgenommene DNS-basierte Sperren oder Manipulationen nicht mehr greifen. DNS über HTTPS verhindert allerdings nicht jede Form einer Webseitensperre, da diese auch auf anderen Ebenen des Netzwerks erfolgen kann. GWS2.de September 2026

Nach un­se­rem zu­vor de­fi­nier­ten De­fault-De­ny-Prin­zip und den Emp­feh­lun­gen des BSI ha­ben wir nun die für un­ser Sze­na­rio not­wen­di­gen Ver­bin­dun­gen frei­ge­schal­tet. Al­les an­de­re bleibt dicht.

  • Pro­to­kol­le und Diens­te wie IMAP, POP3, ICMP, NTP, Net­BI­OS, Tor, Steam, Mi­cro­soft RPC, SMB und vie­le wei­te­re kön­nen mit die­ser Fire­wall-Kon­fi­gu­ra­ti­on nicht nach in­nen oder au­ßen kom­mu­ni­zie­ren.

Für un­se­ren Ho­tel­auf­ent­halt be­deu­tet das: Der Web­brow­ser bleibt das ein­zi­ge be­wusst ge­öff­ne­te Tor zur di­gi­ta­len Au­ßen­welt, was Ubun­tu auch mit ei­nem ein­ge­schränk­ten In­ter­net­sym­bol an­zeigt.

Ubuntu 26.04 LTS zeigt in der oberen Systemleiste eine eingeschränkte Netzwerkverbindung an. Das Symbol weist darauf hin, dass die aktivierte Firewall mit den zuvor konfigurierten Regeln den Netzwerkverkehr bewusst einschränkt. GWS2.de

Einziges Problem – das Captive Portal

Wer sich mit ei­nem öf­fent­li­chen Hot­spot ver­bin­det, wird in al­ler Re­gel zu­nächst auf ein Cap­ti­ve Por­tal ge­lei­tet. Da­bei han­delt es sich um ei­ne in­ter­ne Web­sei­te des Netz­werk­be­trei­bers, auf der man bei­spiels­wei­se be­stä­ti­gen muss, dass man die AGB ge­le­sen hat.

Fiktives Captive Portal des Hotels „Starhotel“ auf einem Smartphone. Die lokale Webseite wird über eine unverschlüsselte HTTP-Verbindung zu connect.starhotel.com aufgerufen. Die Login-Seite fordert den Gast auf, die allgemeinen Geschäftsbedingungen und Datenschutzerklärung zu akzeptieren und anschließend auf „Verbinden“ zu klicken. Da das Captive Portal im dargestellten Szenario über HTTP auf Port 80 erreichbar ist, muss dieser Port vorübergehend in der Firewall freigegeben werden. Mit der zuvor vollständig geschlossenen Default-Deny-Konfiguration kann die lokale Anmeldeseite zunächst nicht aufgerufen werden. GWS2.de

Pro­blem: In un­se­rem Ho­tel­sze­na­rio wird die­se un­ver­schlüs­sel­te Log­in-Sei­te über HTTP und da­mit über TCP-Port 80 be­reit­ge­stellt. Für den An­mel­de­pro­zess müs­sen wir des­halb ei­ne tem­po­rä­re Re­gel er­stel­len und die­sen Port öff­nen.

Gufw-Firewall-Regel „Captive Portal – HTTP“ unter Ubuntu 26.04 LTS. Die Regel erlaubt ausgehenden TCP-Datenverkehr über die Netzwerkschnittstelle enp3s0 zum Zielport 80. Damit kann die unverschlüsselte HTTP-Verbindung zum Captive Portal des Hotel-WLANs hergestellt und die Anmeldeseite aufgerufen werden. Die Freigabe ist als temporäre Ausnahme gedacht: Für die einmalige Anmeldung kann Port 80 geöffnet und die Verbindung zum Hotel-WLAN hergestellt werden. Nach erfolgreicher Anmeldung sollte die Regel wieder aus Gufw entfernt werden, sodass HTTP-Verbindungen ins Internet weiterhin durch das Default-Deny-Prinzip blockiert bleiben. GWS2.de

Nach der er­folg­rei­chen An­mel­dung ist es wich­tig, die­se Port-80-Re­gel wie­der zu lö­schen. Im In­ter­net kön­nen sich hin­ter die­sem Port näm­lich HTTP-Phis­hing-Sei­ten ver­ber­gen, bei de­nen je­de Ein­ga­be un­ver­schlüs­selt ge­spei­chert wird. Un­ser Mo­bil­com­pu­ter hält in Zu­kunft über die oben ge­öff­ne­ten Ports 67 und 68 Kon­takt mit dem DHCP-Ser­ver, so­dass wir wäh­rend un­se­res Ho­tel­auf­ent­halts nicht mehr zum Cap­ti­ve Por­tal um­ge­lei­tet wer­den.

💬 Der Fort­schritt durch KI bringt mas­sen­wei­se Schwach­stel­len in gän­gi­gen Pro­to­kol­len her­vor und er­leich­tert es An­grei­fern, So­cial-En­gi­nee­ring-At­ta­cken durch­zu­füh­ren. Ei­ne sau­ber kon­fi­gu­rier­te Soft­ware-Fire­wall ist des­halb ein wich­ti­ger Bau­stein, um die Kon­trol­le über das ei­ge­ne Ge­rät zu be­hal­ten. Aus mei­ner Er­fah­run­g⁵ weiß ich: Geld­ver­lust durch Phis­hing, pein­li­ches Sextor­ti­on und Da­ten­ab­fluss pas­sie­ren stän­dig – es spricht aus Scham nur kaum je­mand dar­über. Ei­ne Fire­wall kann vie­les da­von ver­hin­dern oder zu­min­dest ab­schwä­chen und ge­hört ge­ra­de in öf­fent­li­chen Netz­wer­ken zum Pflicht­pro­gramm.

ℹ️ Für das Jahr 2025 ga­ben 11 %⁶ der deut­schen In­ter­net­nut­zer (rund 8 Mil­lio­nen Men­schen) an, Op­fer von Cy­ber­kri­mi­na­li­tät ge­wor­den zu sein. Im Vor­jahr wa­ren es nur nur 7 %. Zu den häu­figs­ten Vor­fäl­len zähl­ten Be­trug beim On­line-Shop­ping, er­folg­rei­ches Phis­hing und da­mit un­be­rech­tig­ter Zu­griff auf On­line-Ac­counts.

Ver­wand­te The­men:

Al­ten Lap­top ver­kau­fen? Fest­plat­te vor­her mit Shre­dOS si­cher lö­schen
Wer funkt wo­hin? Netz­werk­ver­kehr mit Sniff­net un­ter Ubun­tu über­wa­chen

¹Wol­ski, Da­vid: Si­cher sur­fen mit Li­nux. In: Li­nux Welt Nr. 3 (2020). S. 25.
²Bär­waldt, Erik: In­ko­gni­to: All­tags­taug­li­ches ge­här­te­tes De­bi­an-De­ri­vat Sep­tor Li­nux. In: Li­nux User Nr 8 (2019) S. 20.
³Lam­precht, Ste­phan: Si­cher­heits­werk­zeug für Li­nux. In: Li­nux Welt Nr. 4 (2022). S. 62.
⁴Die drei vor­de­fi­nier­ten Pro­fi­le kön­nen über den Rei­ter „Be­ar­bei­ten” im Un­ter­punkt „Ein­stel­lun­gen” via „Show pro­files” ein­ge­blen­det wer­den.
⁵Vet­ter, Ve­ro­ni­ka Hel­ga: Phis­hing-Mails er­ken­nen: Wie ein ein­zi­ger Klick Ih­ren PC kom­pro­mit­tie­ren kann. computerheld-linz.at (09/2026).
⁶Eig­ner, Isa­bel­la: Kri­mi­nal­ti­ät im In­ter­net. Ri­si­ko­be­wuss­ter Leicht­sinn. In: Stif­tung Wa­ren­test Nr. 7 (2026). S. 74.
Sniffnet unter Ubuntu: Welche Verbindungen baut das System auf – und warum Phishing dabei eine größere Rolle spielt als Malware

„End­lich bin ich vor Mal­wa­re si­cher“, dach­te sich der lang­jäh­ri­ge Win­dows-Nut­zer nach dem Um­stieg auf Ubun­tu. In der Pra­xis trifft die­ser weit ver­brei­te­te Glau­be je­doch höchs­tens auf klas­si­sche Vi­ren und Wür­mer zu, die heu­te oh­ne­hin kaum noch ei­ne Rol­le spie­len. Der Si­cher­heits­my­thos rund um Li­nux-Dis­tri­bu­tio­nen macht vie­le An­wen­der so­gar an­fäl­li­ger für So­cial-En­gi­nee­ring-An­grif­fe. Schließ­lich funk­tio­nie­ren Phis­hing-Mails platt­form­über­grei­fend. Vie­le ver­bin­den mit Phis­hing zu­nächst Key­log­ger, Iden­ti­täts­dieb­stahl oder an­de­re For­men der Kon­ten­über­nah­me. Die ers­te Stu­fe ei­nes er­folg­rei­chen An­griffs ist je­doch meist die Kom­pro­mit­tie­rung des Brow­sers. Und nur weil Fire­fox als Snap-Pa­ket in ei­ner Sand­box läuft, schützt das nicht vor bös­ar­ti­gen Er­wei­te­run­gen, Brow­ser-Ex­ploits, Cryp­to­jack­in­g¹ oder ge­fälsch­ten Down­loads.

ℹ️ Laut BSI² zäh­len Phis­hing und Sextor­ti­on zu den größ­ten Cy­ber-Be­dro­hun­gen für Pri­vat­an­wen­der. Wäh­rend Li­nux vie­le au­to­ma­ti­sier­te At­ta­cken wie Power­Shell-Drop­per³ be­reits auf tech­ni­scher Ebe­ne aus­bremst, sind So­cial-En­gi­nee­ring-An­grif­fe da­von weit­ge­hend un­be­rührt. Sie grei­fen nicht das Be­triebs­sys­tem an, son­dern den Men­schen vor dem Bild­schirm.
Die abgebildete Collage zeigt drei unterschiedliche Phishing-Kampagnen, die auf einem Ubuntu-System im regulären E-Mail-Verkehr eingegangen sind. Die Beispiele verdeutlichen eindrucksvoll, warum der Wechsel von Windows zu Linux zwar das Risiko klassischer Malware-Infektionen reduziert, jedoch keinen wirksamen Schutz vor modernen Social-Engineering-Angriffen bietet. Allen drei Nachrichten ist gemeinsam, dass sie nicht versuchen, Sicherheitslücken im Betriebssystem auszunutzen. Stattdessen setzen die Angreifer auf psychologische Manipulation. Durch gefälschte Login-Codes, angebliche Sicherheitswarnungen, vermeintlich dringende Benachrichtigungen oder zeitkritische Handlungsaufforderungen soll der Empfänger dazu gebracht werden, einen Link anzuklicken und anschließend Zugangsdaten preiszugeben. Aus technischer Sicht spielt dabei keine Rolle, ob die E-Mail unter Ubuntu, Windows oder macOS gelesen wird. Der Angriff findet nicht auf Kernel-Ebene statt, sondern zielt direkt auf den Anwender. Wird der enthaltene Link geöffnet, startet sich in allen drei Fällen der Webbrowser. Ab diesem Zeitpunkt greifen dieselben Mechanismen wie auf jeder anderen Plattform: Gefälschte Login-Portale, nachgeahmte Unternehmenswebseiten oder täuschend echte Sicherheitsabfragen versuchen, Benutzername, Passwort, Kreditkartendaten oder Zwei-Faktor-Codes abzugreifen. Besonders problematisch ist dabei, dass moderne Phishing-Seiten häufig professionell gestaltet sind und über gültige HTTPS-Zertifikate verfügen. Viele Nutzer verbinden das Schloss-Symbol in der Adressleiste fälschlicherweise mit Vertrauenswürdigkeit, obwohl es lediglich die verschlüsselte Übertragung bestätigt. Selbst ein vollständig aktualisiertes Ubuntu-System kann den Anwender nicht davor schützen, sensible Daten freiwillig auf einer gefälschten Webseite einzugeben. Die gezeigten Beispiele verdeutlichen daher eine wichtige Erkenntnis: Während Linux viele technische Angriffsvektoren wirksam entschärft, bleiben Phishing, Identitätsdiebstahl und Social Engineering weitgehend plattformunabhängig. Die größte Angriffsfläche moderner Systeme ist heute häufig nicht das Betriebssystem selbst, sondern der Mensch vor dem Bildschirm. Das Ubuntu Handbuch Juni 2026

Phis­hing ist un­ter Li­nux ge­nau­so ge­fähr­lich wie un­ter Win­dows.

Po­ten­zi­ell un­er­wünsch­te An­wen­dun­gen im Web­brow­ser las­sen sich un­ter Ubun­tu re­la­tiv ein­fach mit dem Sys­tem­rei­ni­ger Bleach­Bit ent­fer­nen. Auch ei­ne Neu­in­stal­la­ti­on des Fire­fox ist ein leich­tes Un­ter­fan­gen. So­bald of­fen­sicht­li­che Auf­fäl­lig­kei­ten wie Sca­re­ware-Mel­dun­gen, ma­ni­pu­lier­te Start­sei­ten oder ein­ge­schli­che­ne Er­wei­te­run­gen be­sei­tigt wur­den, soll­te nach ei­nem er­folg­rei­chen Phis­hing-Vor­fall un­be­dingt die Netz­werk­schicht über­prüft wer­den.

  • Kon­kret stellt sich da­bei die Fra­ge: Wel­che Ver­bin­dun­gen baut der Web­brow­ser selbst­stän­dig auf?

Hier­zu muss­ten Netz­werk­ad­mi­nis­tra­to­ren frü­her um­fang­rei­che Log­files prü­fen. Dank mo­der­ner Pro­gram­me wie Sniff­net kann heu­te selbst ein Heim­an­wen­der den Da­ten­ver­kehr sei­nes Sys­tems na­he­zu in Echt­zeit be­ob­ach­ten und nach­voll­zie­hen, wel­che Hosts und Diens­te kon­tak­tiert wer­den.

Der Screenshot zeigt die Hauptansicht des Open-Source-Werkzeugs Sniffnet während einer laufenden Netzwerkanalyse unter Ubuntu. Als überwachte Netzwerkschnittstelle wurde die kabelgebundene Ethernet-Verbindung enp4s0 ausgewählt. Zum Zeitpunkt der Aufnahme wurden insgesamt 2.474 Netzwerkpakete erfasst, von denen 1.343 eingehend und 1.131 ausgehend waren. Paketverluste traten nicht auf. Die darüber dargestellte Verlaufsgrafik visualisiert die Datenfrequenz im Zeitverlauf und verdeutlicht, wie sich eingehender und ausgehender Netzwerkverkehr gegenseitig ergänzen. Auffällig sind mehrere Lastspitzen, die auf aktive Kommunikation mit verschiedenen Internetdiensten hindeuten.Im unteren Bereich listet Sniffnet die aktuell erkannten Netzwerkpartner auf. Neben lokalen Geräten innerhalb des Heimnetzes kommuniziert das System mit einer Vielzahl externer Server. Darunter befinden sich unter anderem Infrastrukturkomponenten von Telegram Messenger, Facebook, Amazon AWS, Fastly sowie dem deutschen Hosting-Anbieter Hetzner. Diese Verbindungen sind für moderne Desktop-Systeme durchaus typisch, da viele Anwendungen Inhalte über sogenannte Content-Delivery-Netzwerke (CDNs) beziehen oder dauerhaft mit Cloud-Diensten verbunden bleiben. Besonders interessant ist die Zuordnung der Verbindungen zu einzelnen Anwendungen. Firefox verursacht mit Abstand den größten Teil des Netzwerkverkehrs und ist für mehr als 1.500 erfasste Pakete verantwortlich. Dahinter folgen Thunderbird, WhatsApp Desktop, Telegram und Signal Desktop. Die Darstellung macht deutlich, dass moderne Messenger selbst im Leerlauf regelmäßig Daten austauschen und dauerhaft Verbindungen zu ihren jeweiligen Server-Infrastrukturen aufrechterhalten. Die Service-Übersicht zeigt zudem, welche Netzwerkprotokolle und Dienste aktuell genutzt werden. Den größten Anteil nimmt erwartungsgemäß HTTPS ein, das für verschlüsselte Webverbindungen verwendet wird. Darüber hinaus sind IMAPS-Verbindungen für den E-Mail-Abruf über Thunderbird sichtbar. DNS-Anfragen, lokale Netzwerkdienste sowie vereinzelte HTTP-Verbindungen ergänzen das Bild. Für einen Netzwerkadministrator ist diese Zusammenfassung besonders wertvoll, da sie einen schnellen Überblick darüber liefert, welche Programme aktiv kommunizieren und welche Netzwerkdienste dabei genutzt werden. Der Screenshot verdeutlicht eindrucksvoll, dass ein moderner Linux-Desktop auch ohne auffällige Aktivitäten kontinuierlich mit zahlreichen internen und externen Systemen kommuniziert. Die eigentliche Stärke von Sniffnet liegt dabei weniger in der tiefgehenden Paketanalyse als vielmehr in der übersichtlichen Visualisierung dieser Kommunikationsbeziehungen. Dadurch lassen sich ungewöhnliche Verbindungen, unbekannte Hosts oder auffällige Netzwerkaktivitäten bereits auf den ersten Blick erkennen. GWS2.de - Juni 2026

Sniff­net stellt über­sicht­lich dar, wel­che Diens­te nach Hau­se te­le­fo­nie­ren.

Da­bei könn­te Sniff­net je­de Da­ten­schnitt­stel­le aus­le­sen, die ein Com­pu­ter als Tor zur Au­ßen­welt nutzt. Der Weg ins bö­se In­ter­net führt al­ler­dings aus­schließ­lich über IEEE 802.11 bzw. die RJ-Steck­ver­bin­dung, wes­halb die­se bei­den Ver­kehrs­quel­len von größ­ter Be­deu­tung sind.

Sniffnet 1.5.0 unter Ubuntu 24.04.4 LTS - ein Test von GWS2.de

Im vor­lie­gen­den Bei­spiel hat Ubun­tu die ka­bel­ge­bun­de­ne Netz­werk­schnitt­stel­le als enp4s0 er­kannt. Sie kom­mu­ni­ziert in­ner­halb des lo­ka­len Netz­werks un­ter der IP­v4-Adres­se 10.0.0.9. Nach ei­nem Klick auf die Schalt­flä­che „Start!“ be­ginnt Sniff­net da­mit, den ge­sam­ten Da­ten­ver­kehr die­ser Ether­net-Schnitt­stel­le in Echt­zeit zu er­fas­sen und gra­fisch auf­zu­be­rei­ten.

Ein Klasse A Netzwerk IP-Adressbereich: 1.0.0.0 unter Ubuntu weist daraufhin, dass der Betreiber des Systems ein professioneller Netzwerkadministrator ist

Wer kein aus­ge­bil­de­ter Netz­werk­ad­mi­nis­tra­tor ist und sein Sys­tem auf ver­däch­ti­ge Ak­ti­vi­tä­ten über­prü­fen möch­te, soll­te zu­nächst ei­nen Blick auf den Rei­ter Ser­vice wer­fen. Wer­den aus­ge­hen­de HTTP-Ver­bin­dun­gen über Port 80 ins In­ter­net auf­ge­baut, lohnt sich ei­ne ge­naue­re Un­ter­su­chung. Zwar ist HTTP nicht grund­sätz­lich bös­ar­tig, se­riö­se Web­sei­ten und On­line­diens­te set­zen je­doch aus­schließ­lich auf ver­schlüs­sel­te HTTPS-Ver­bin­dun­gen.

ℹ️ Web­ober­flä­chen von Rou­tern, Smart-TVs, NAS-Sys­te­men oder lo­ka­len Si­cher­heits­lö­sun­gen nut­zen häu­fig HTTP über Port 80. So­lan­ge die Kom­mu­ni­ka­ti­on in­ner­halb des ei­ge­nen Net­zes statt­fin­det und das Sub­netz nicht ver­lässt, be­steht kein Grund zur Sor­ge.

Der Screenshot zeigt die Detailansicht einer einzelnen Netzwerkverbindung innerhalb von Sniffnet. Im Mittelpunkt steht eine aktive Kommunikation zwischen dem Firefox-Browser auf dem lokalen Ubuntu-System und einem externen Server aus dem Netzwerk von Cloudflare. Die Aufnahme verdeutlicht anschaulich, wie sich einzelne Verbindungen bis auf Prozess-, Protokoll- und Gegenstellenebene nachvollziehen lassen. Im oberen Bereich werden zunächst die genutzten Netzwerkdienste und Programme zusammengefasst. HTTPS dominiert den Netzwerkverkehr mit mehr als 1.300 erfassten Paketen deutlich. Daneben sind DNS-Anfragen (Domain), IMAPS-Verbindungen für den E-Mail-Abruf sowie vereinzelte XMPP- und Zeroconf-Dienste sichtbar. Auf Programmebene fällt insbesondere Firefox auf, der mehrere hundert Netzwerkpakete verursacht und damit erwartungsgemäß den größten Teil des Datenverkehrs erzeugt. Zusätzlich sind Signal Desktop, Telegram, WhatsApp Desktop und Thunderbird aktiv. Die darunterliegende Verbindungstabelle listet einzelne Kommunikationsbeziehungen auf. Hervorgehoben ist eine Verbindung zwischen der lokalen IPv4-Adresse 10.0.0.9 und der öffentlichen IP-Adresse 104.16.144.111 über Port 443. Die Kommunikation erfolgt über das UDP-Protokoll. Da moderne Webseiten zunehmend auf HTTP/3 setzen, welches auf QUIC und damit auf UDP basiert, handelt es sich hierbei um ein völlig normales Kommunikationsmuster eines aktuellen Webbrowsers. Im Detailfenster wird die Gegenstelle anschließend genauer aufgeschlüsselt. Als Quelle erscheint die Socket-Adresse 104.16.144.111 auf Port 443. Die zugehörige ASN-Zuordnung weist die Verbindung eindeutig dem CDN-Anbieter Cloudflare zu. Cloudflare betreibt weltweit verteilte Serverinfrastrukturen und wird von Millionen Webseiten genutzt, um Inhalte schneller auszuliefern sowie DDoS-Schutz und weitere Sicherheitsfunktionen bereitzustellen. Als Ziel wird das lokale Ubuntu-System mit der IPv4-Adresse 10.0.0.9 dargestellt. Die zugehörige MAC-Adresse erlaubt zusätzlich eine Zuordnung auf Netzwerkebene innerhalb des lokalen Heimnetzes. Sniffnet visualisiert damit nicht nur die beteiligten Endpunkte, sondern auch die technischen Eigenschaften der Verbindung bis hinunter zur Hardware-Adresse. Besonders interessant ist der untere Bereich des Screenshots. Dort wurde die IP-Adresse zusätzlich mit einem Geotraceroute-Dienst untersucht. Dieser ordnet die Cloudflare-IP einem Standort in Angola zu. Solche Geolokalisierungsdaten sollten jedoch mit Vorsicht interpretiert werden. Große CDN-Anbieter wie Cloudflare betreiben weltweit verteilte Netzwerke, deren tatsächlicher Datenpfad häufig von den Angaben öffentlicher Geodatenbanken abweicht. Eine vermeintlich exotische Gegenstelle ist daher nicht automatisch verdächtig. Erst die Kombination aus Prozess, Dienst, Betreiber und Kommunikationsverhalten erlaubt eine sinnvolle Bewertung der Verbindung. Der Screenshot zeigt exemplarisch, wie sich mit Sniffnet verdächtige Netzwerkaktivitäten von gewöhnlichem Internetverkehr unterscheiden lassen. Gleichzeitig wird deutlich, dass moderne Anwendungen selbst bei alltäglichen Tätigkeiten wie dem Surfen im Web mit einer Vielzahl unterschiedlicher Server und Infrastrukturanbieter kommunizieren. Ein Test von Sascha Vetter - Netzwerk- und Systemadministrator

Wer­den aus­schließ­lich HTTPS-Ver­bin­dun­gen an­ge­zeigt, bie­tet ein Links­klick auf das Fire­fox-Sym­bol die nächs­te Mög­lich­keit, nach un­er­war­te­tem Da­ten­ver­kehr zu su­chen. Ver­ein­facht dar­ge­stellt läuft ge­wöhn­li­ches Sur­fen im In­ter­net fol­gen­der­ma­ßen ab – die The­men DNS-Auf­lö­sung und NAT ein­mal au­ßen vor ge­las­sen:

  • Der Brow­ser öff­net ei­nen tem­po­rä­ren High­port und sen­det ei­ne An­fra­ge an ei­nen Web­ser­ver.
  • Der Web­ser­ver be­ant­wor­tet die An­fra­ge und über­trägt die an­ge­for­der­ten In­hal­te üb­li­cher­wei­se über Port 443 mit­tels HTTPS.

Beim Ab­ru­fen klas­si­scher Web­sei­ten er­folgt die Kom­mu­ni­ka­ti­on über TCP. Strea­ming-Diens­te wie You­Tube nut­zen da­ge­gen häu­fig das UDP-ba­sier­te QUIC-Pro­to­koll, das eben­falls über Port 443 ar­bei­tet. Bei­de Va­ri­an­ten sind voll­kom­men nor­mal. Er­scheint ei­ne Ver­bin­dung den­noch ver­däch­tig, ge­nügt ein Links­klick auf den je­wei­li­gen Ein­trag. Sniff­net lie­fert an­schlie­ßend zu­sätz­li­che In­for­ma­tio­nen zur Ge­gen­stel­le, dar­un­ter den Be­trei­ber des Ziel­sys­tems, die ver­wen­de­te IP-Adres­se und oft­mals auch den geo­gra­fi­schen Stand­ort. Rei­chen die­se An­ga­ben nicht aus, kann die be­tref­fen­de IP-Adres­se zu­sätz­lich mit ei­nem Geo­tra­ce­rou­te-Dienst un­ter­sucht wer­den.

Computerheld Linz PC-Vor-Ort-Service präsentiert: Sniffnet für Ubuntu. Mithilfe des Open-Source-Tools können Netzwerkadministratoren erkennen, ob ein Phishing-Angriff erfolgreich war. Der Cartoon wurde von Veronika Helga Vetter gezeichnet - das ist eine Webkünstlerin, die das Internet seit 2011 bereichert. Zuerst auf GWS2.de veröffentlicht - Juni 2026

Sniffnet installieren

Sniff­net ist ein platt­form­über­grei­fen­des Open-Source-Werk­zeug zur Ana­ly­se des Netz­werk­ver­kehrs. Die In­stal­la­ti­ons­da­tei soll­te idea­ler­wei­se di­rekt von der Her­stel­ler­web­sei­te be­zo­gen wer­den. Ubun­tu-Nut­zer la­den am bes­ten das DEB-Pa­ket für die am­d64-Ar­chi­tek­tur her­un­ter. Die­ses lässt sich an­schlie­ßend per Rechts­klick kom­for­ta­bel mit der in­te­grier­ten An­wen­dungs­in­stal­la­ti­on öff­nen und in­stal­lie­ren.

Der Screenshot zeigt die Installation von Sniffnet unter Ubuntu anhand des offiziellen DEB-Pakets. Im oberen Bereich ist die heruntergeladene Installationsdatei „Sniffnet_LinuxDEB_amd64.deb“ zu sehen. Über das Kontextmenü wird die Datei per Rechtsklick mit der integrierten Ubuntu-Funktion „Anwendungsinstallation öffnen“ gestartet. Dadurch entfällt die Installation über das Terminal, was insbesondere für Linux-Einsteiger den Einstieg erleichtert. Im unteren Bereich des Screenshots ist die Anwendungsübersicht von Ubuntu dargestellt. Nach erfolgreicher Installation wurde der Begriff „Sniffnet“ in das Suchfeld eingegeben, woraufhin das Programm unmittelbar gefunden wird. Das markante Programmsymbol mit dem stilisierten Netzwerk-Hut wird dabei deutlich hervorgehoben. Der Anwender kann die Software anschließend direkt aus dem Anwendungsmenü starten, ohne weitere Konfigurationsschritte durchführen zu müssen. Die Aufnahme verdeutlicht den für Ubuntu typischen Installationsablauf von DEB-Paketen. Während viele Open-Source-Werkzeuge traditionell über Paketmanager oder Terminalbefehle installiert werden, bietet Sniffnet zusätzlich einen komfortablen grafischen Installationsweg. Dadurch eignet sich das Programm auch für Anwender, die bislang wenig Erfahrung mit der Linux-Kommandozeile gesammelt haben. Nach der Installation steht das Werkzeug unmittelbar für die Analyse des Netzwerkverkehrs zur Verfügung und kann wie jede andere Desktop-Anwendung über die Ubuntu-Anwendungsübersicht gestartet werden. GWS2.de - Juni 2026

Ne­ben dem Web­brow­ser, der auf den meis­ten Sys­te­men die größ­te An­zahl an Ver­bin­dun­gen auf­baut, sind vor al­lem die Desk­top-Apps von Mes­sen­gern wie Te­le­gram, Si­gnal und Whats­App in­ter­es­sant. Whats­App baut bei­spiels­wei­se ei­ne TCP-Ver­bin­dung zu ei­nem na­he­lie­gen­den Face­book-Ser­ver auf und schickt dar­über un­spek­ta­ku­lär Da­ten­pa­ke­te hin und her.

Der Screenshot zeigt die Detailansicht einer einzelnen Netzwerkverbindung der Desktop-Anwendung WhatsApp innerhalb von Sniffnet. Die Verbindung wurde über einen Zeitraum von knapp vier Minuten beobachtet und umfasst insgesamt 28 übertragene Datenpakete. Dabei handelt es sich um eine verschlüsselte HTTPS-Kommunikation über das TCP-Protokoll, wie sie für moderne Messenger-Dienste typisch ist. Im linken Bereich der Ansicht werden zunächst die wichtigsten Verbindungsparameter zusammengefasst. Als verwendeter Dienst wird HTTPS angezeigt, während die Anwendung eindeutig als „whatsapp-desktop“ identifiziert wurde. Die Kommunikation erfolgt somit nicht über den Webbrowser, sondern direkt über den nativen Desktop-Client von WhatsApp. Die rechte Seite des Fensters zeigt die beteiligten Kommunikationspartner. Als Quelle fungiert das lokale Ubuntu-System mit der IPv4-Adresse 10.0.0.9. Der verwendete Quellport 60250 wurde vom Betriebssystem dynamisch aus dem Bereich der sogenannten Highports vergeben. Solche temporären Ports werden von Anwendungen genutzt, um ausgehende Verbindungen aufzubauen und stellen ein normales Verhalten dar. Als Ziel wird die öffentliche IP-Adresse 31.13.84.51 auf Port 443 angezeigt. Port 443 ist der Standardport für verschlüsselte HTTPS-Kommunikation und wird von nahezu allen modernen Cloud-Diensten verwendet. Besonders aufschlussreich ist die zusätzliche Zuordnung der Gegenstelle. Sniffnet löst die Verbindung bis auf den vollständig qualifizierten Domainnamen „whatsapp-cdn-shv-01-vie1.fbcdn.net“ auf. Bereits der Hostname verrät wichtige Informationen über die Infrastruktur. Die Bezeichnung „fbcdn.net“ verweist auf das Content-Delivery-Netzwerk von Meta, dem Mutterkonzern von Facebook, WhatsApp und Instagram. Der Bestandteil „vie“ deutet zudem auf einen Infrastrukturstandort im Raum Wien hin, wodurch die Daten nicht zwangsläufig über weit entfernte Rechenzentren geleitet werden müssen. Zusätzlich wird die Gegenstelle dem Autonomen System AS32934 zugeordnet, das offiziell von Facebook beziehungsweise Meta betrieben wird. Diese Information ist für Netzwerkadministratoren besonders hilfreich, da sich dadurch nachvollziehen lässt, welchem Unternehmen eine Verbindung tatsächlich gehört. Anstatt lediglich eine anonyme IP-Adresse zu sehen, wird die Kommunikationsbeziehung direkt einem bekannten Betreiber zugeordnet. Der Screenshot verdeutlicht exemplarisch, wie Messenger-Anwendungen dauerhaft verschlüsselte Verbindungen zu ihrer Server-Infrastruktur aufrechterhalten. Für sich genommen stellt eine solche Verbindung keinerlei Auffälligkeit dar. Im Gegenteil: Die Kommunikation mit Servern aus dem Meta-Netzwerk ist für WhatsApp Desktop zwingend erforderlich, um Nachrichten zu empfangen, Medien zu synchronisieren und Benachrichtigungen in Echtzeit bereitzustellen. Gerade diese Transparenz macht den praktischen Nutzen von Sniffnet aus. Der Anwender kann auf einen Blick erkennen, welches Programm kommuniziert, wohin die Daten übertragen werden und welchem Betreiber die jeweilige Gegenstelle gehört. GWS2.de - Juni 2026

Wer re­gel­mä­ßig An­ge­bo­te zu Ghost Job­s⁴ oder ge­fälsch­te Ge­winn­be­nach­rich­ti­gun­gen er­hält – oder mög­li­cher­wei­se selbst auf die be­kann­te Booking.com-Masche⁵ her­ein­ge­fal­len ist – soll­te die Ver­bin­dun­gen sei­ner Whats­App-Desk­top-App ge­nau­er un­ter die Lu­pe neh­men.

  • Glei­ches gilt für Te­le­gram, wo KI-ge­stütz­te So­cial-En­gi­nee­ring-Tech­ni­ken mitt­ler­wei­le zum All­tag ge­hö­ren. Be­son­ders ver­brei­tet ist dort der so­ge­nann­te Lie­bes­be­trug. Da­bei wer­den Op­fer von frem­den Ac­counts mit at­trak­ti­ven Pro­fil­bil­dern oft über Wo­chen oder Mo­na­te um­garnt, bis sie be­reit­wil­lig Geld über­wei­sen oder per­sön­li­che In­for­ma­tio­nen preis­ge­ben.

Aus Sicht ei­nes Netz­werk­ad­mi­nis­tra­tors lässt sich ge­gen sol­che Be­trugs­ma­schen we­nig aus­rich­ten. Häu­fig dient der Mes­sen­ger le­dig­lich als Kon­takt­ka­nal. Nicht sel­ten wird die Cat­fi­shing-Ma­sche je­doch ge­nutzt, um das Op­fer auf ei­ne Phis­hing-Web­sei­te zu lot­sen, die an­schlie­ßend den Web­brow­ser kom­pro­mit­tiert.

ℹ️ Sniff­net er­reicht zwar nicht den Funk­ti­ons­um­fang des Bran­chen­stan­dards Wireshark, bie­tet Pri­vat­an­wen­dern je­doch ei­nen deut­lich leich­te­ren Ein­stieg in die Netz­werk­ana­ly­se. Die über­sicht­li­che Open-Source-Soft­ware macht Netz­werk­ver­kehr sicht­bar und hilft da­bei, un­ge­wöhn­li­che Ver­bin­dun­gen so­wie ver­däch­ti­ge Ak­ti­vi­tä­ten schnell zu er­ken­nen.

Ver­wand­te The­men:

Li­nux-Hard­ware oh­ne Trei­ber­cha­os: Die­se Web­cam funk­tio­niert so­fort
Der bes­te WLAN-Dru­cker für Ubun­tu? War­um Li­nux-Nut­zer bei Brot­her lan­den

¹Vet­ter, Ve­ro­ni­ka Hel­ga: Phis­hing-Mails er­ken­nen: Wie ein ein­zi­ger Klick Ih­ren PC kom­pro­mit­tie­ren kann. computerheld-linz.at (06/2026).
²Gei­ger, Joerg: Cle­ve­re Stra­te­gie ge­gen KI-An­grif­fe. In: CHIP Nr. 2 (2024). S. 45.
³Lo­renz, Ben­ja­min: Mal­wa­re-At­ta­cken per Blue­screen. In: CHIP Nr. 3 (2026). S. 18.
⁴Vet­ter, Sa­scha: Fest­plat­ten si­cher lö­schen un­ter Li­nux: Shre­dOS er­klärt (war­um der Pa­pier­korb wert­los ist). pinguin.gws2.de (06/2026).
⁵E­der, Leo: Stor­no-Fal­le auf Whats­app: Be­trü­ger nut­zen Da­ten­leck von Booking.com aus. swr3.de (06/2026).

Warum deine Scans unter Ubuntu schlecht sind – und wie NAPS2 das Problem löst

En­de der 1990er Jah­re zog mit Win­dows 98 ei­ne neue Ge­rä­te­klas­se in vie­le deut­sche Haus­hal­te ein: der Flach­bett­scan­ner. Der USB-Stan­dard setz­te sich ge­ra­de durch, und plötz­lich ließ sich neue Hard­ware tat­säch­lich ein­fach kon­fi­gu­rie­ren. Gleich­zei­tig exis­tier­ten we­der er­schwing­li­che Di­gi­tal­ka­me­ras noch Smart­phones. Fo­tos la­gen in di­cken Fa­mi­li­en­al­ben und wer sie si­chern oder per E-Mail ver­schi­cken woll­te, leg­te Bild für Bild auf den Scan­ner und war­te­te ge­dul­dig, bis der Leucht­bal­ken sei­ne Run­de ge­dreht hat­te. Mit Smart­phones und Di­gi­tal­ka­me­ras ver­lor der klas­si­sche Flach­bett­scan­ner spä­ter an Be­deu­tung. Die Tech­nik ver­schwand je­doch nicht, son­dern wan­der­te in Mul­ti­funk­ti­ons­ge­rä­te. Dru­cken, ko­pie­ren, scan­nen – al­les in ei­nem Ge­rät. Ge­ra­de un­ter Ubun­tu war das al­ler­dings lan­ge Zeit ei­ne klei­ne Ge­dulds­pro­be. Bis zur CO­VID-19-Pan­de­mie war es näm­lich kei­ne Sel­ten­heit, dass Dru­cker aber be­son­ders Scan­ner erst nach et­was Re­cher­che und Bas­tel­ar­beit zu­ver­läs­sig funk­tio­nier­ten.

ℹ️ Frü­her muss­ten Scan­ner un­ter Li­nux vom Frame­work SANE (Scan­ner Ac­cess Now Easy)¹ un­ter­stützt wer­den. Fehl­te ein pas­sen­des Ba­ckend – et­wa bei vie­len Mo­del­len von Ca­non, Ep­son oder Lex­mark – ließ sich das Ge­rät oh­ne pro­prie­tä­ren Her­stel­ler­trei­ber nicht nut­zen.

Selbst wenn Ubun­tu den Scan­ner er­kann­te, lie­fer­te das SA­NE-Front­end Simp­le Scan – heu­te als „Do­ku­men­ten-Scan­ner“ be­kannt – oft nur mä­ßi­ge Er­geb­nis­se. Die Bild­qua­li­tät war häu­fig ent­täu­schend und bot deut­lich we­ni­ger Ein­stell­mög­lich­kei­ten als die Win­dows-Soft­ware der Her­stel­ler. Da al­ler­dings oh­ne­hin im­mer we­ni­ger Men­schen ernst­haft scann­ten, ar­ran­gier­ten sich die meis­ten An­wen­der still­schwei­gend mit die­sem Zu­stand.

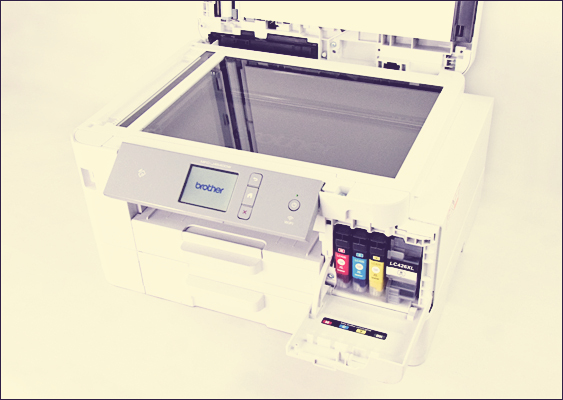
Das abgebildete Multifunktionsgerät, ein Brother MFC-J4540DWXL, präsentiert sich in einer bewusst geöffneten Arbeitsstellung und gibt damit einen direkten Einblick in seine Kernfunktionen als Scan- und Drucksystem. Die geöffnete Scannerabdeckung legt die Glasfläche frei, die für Flachbettscans genutzt wird – ein zentrales Element des Artikels, da hier die Qualität der Digitalisierung von Dokumenten maßgeblich entsteht. Die klare, plane Scanfläche signalisiert bereits auf den ersten Blick: Hier entscheidet sich, ob ein Dokument sauber erfasst oder zur OCR-Katastrophe wird. Gleichzeitig ist die Frontklappe geöffnet, wodurch der Blick auf die eingesetzten Tintenpatronen freigegeben wird. Besonders auffällig: Die schwarze Patrone stammt offensichtlich nicht vom Originalhersteller, sondern von einem Drittanbieter. Das ist kein Zufall, sondern ein praxisnaher Hinweis auf die Alltagstauglichkeit des Geräts – auch mit alternativen Verbrauchsmaterialien arbeitet der Drucker stabil und zuverlässig, ohne sofort in Fehlermeldungen oder Einschränkungen zu verfallen. Für preisbewusste Anwender ein nicht zu unterschätzender Faktor. Das Gerät ist eingeschaltet, was sich durch das aktive Bedienfeld mit dem gut sichtbaren Brother-Logo und den Statusanzeigen zeigt. Dadurch wirkt das Bild nicht wie ein steriles Produktfoto, sondern wie eine echte Arbeitssituation – genau das, was man in einer praxisorientierten Umgebung erwarten würde. Insgesamt transportiert das Bild mehr als nur Hardware: Es zeigt ein funktionales Werkzeug für den Alltag. Der Brother MFC-J4540DWXL ist nicht nur ein klassischer Drucker, sondern ein vielseitiges Gerät, das insbesondere durch seine Unterstützung von eSCL (AirScan) auch im Linux-Umfeld punktet. Dadurch lässt er sich ohne proprietäre Treiber direkt mit Tools wie Simple Scan oder NAPS2 ansprechen – ein klarer Vorteil für Nutzer, die auf langfristige Kompatibilität und wartungsarme Systeme setzen. Als visuelles Element eignet sich das Gerät daher nicht nur zur Illustration, sondern auch als Statement: moderne Peripherie, die funktioniert, ohne dass man sich mit Treiberhölle und Hersteller-Gängelung herumschlagen muss. Foto von Veronika Helga Vetter - Computerheld Linz / GWS2.de / März 2026

Doch in der zwei­ten Hälf­te der 2020er-Jah­re er­lebt das Di­gi­ta­li­sie­rungs­ge­rät plötz­lich ei­ne klei­ne Re­nais­sance – aus­ge­rech­net dank KI. Wäh­rend Scan­ner jah­re­lang ein Ni­schen­da­sein führ­ten, ha­ben sie heu­te wie­der ei­nen ganz prak­ti­schen Zweck.

ℹ️ Le­sen war ges­tern. Un­an­ge­neh­me Brie­fe mit sei­ten­lan­gen Text­blö­cken von An­wäl­ten, Fi­nanz­äm­tern, Kran­ken­kas­sen, Schu­len oder Strom­an­bie­tern lan­den heu­te oft di­rekt auf dem Scan­ner. An­schlie­ßend wird das Do­ku­ment in ChatGPT oder Ge­mi­ni hoch­ge­la­den – und die KI for­mu­liert in we­ni­gen Se­kun­den ein pas­sen­des Ant­wort­schrei­ben, oh­ne dass man sich selbst durch ju­ris­ti­sche Flos­keln oder Be­hör­den­pro­sa kämp­fen muss.

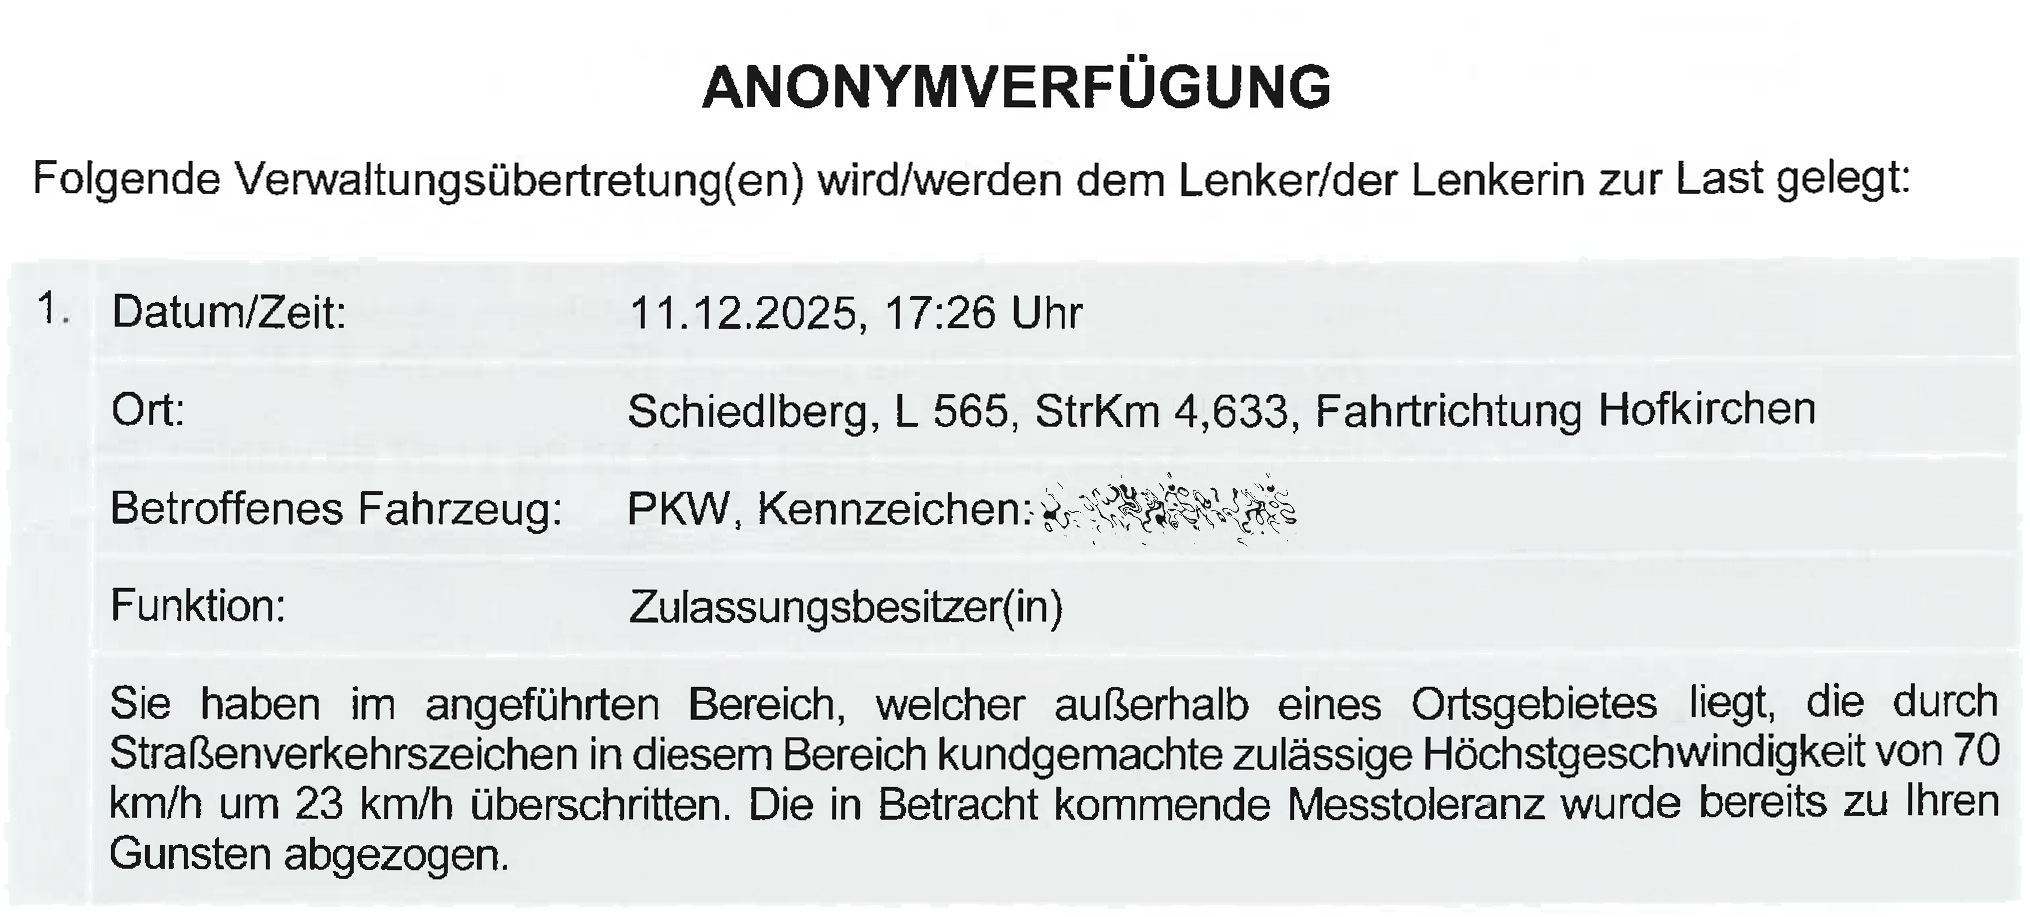
Der Screenshot zeigt einen Ausschnitt aus einer eingescannten PDF-Datei einer behördlichen Anonymverfügung – also einem offiziell relevanten Dokument, das ursprünglich physisch erstellt, anschließend jedoch lediglich abfotografiert oder qualitativ minderwertig eingescannt und digital weiterverarbeitet wurde. Bereits auf den ersten Blick fällt die unruhige, leicht verwaschene Darstellung der Schrift auf: Die Buchstaben wirken nicht sauber abgegrenzt, sondern leicht ausgefranst und inhomogen, was auf eine unzureichende Scanauflösung oder eine fehlerhafte Nachbearbeitung hindeutet. Besonders kritisch ist die fehlende strukturelle Klarheit des Dokuments. Die typischen Merkmale eines hochwertigen OCR-Scans – klar definierte Textkanten, gleichmäßiger Kontrast und saubere Segmentierung der Inhalte – sind hier nicht gegeben. Stattdessen scheint es sich um ein reines Rasterbild zu handeln, bei dem Text und Hintergrund nicht getrennt verarbeitet wurden. Das führt dazu, dass der Inhalt für Texterkennungssysteme nur eingeschränkt oder fehlerhaft interpretierbar ist. In der Praxis bedeutet das: Automatisierte Weiterverarbeitung, Durchsuchbarkeit oder Integration in digitale Workflows sind massiv erschwert oder schlicht nicht möglich. Hinzu kommt die visuelle Wirkung: Trotz des offiziellen Charakters des Dokuments entsteht durch die mangelhafte Scanqualität ein unprofessioneller Gesamteindruck. Unschärfen, leichte Grauschleier im Hintergrund und eine insgesamt „flache“ Darstellung lassen das Dokument eher wie eine hastige Notlösung wirken als wie eine formell korrekte behördliche Mitteilung. Gerade in einem Kontext, in dem es um rechtlich relevante Inhalte wie Verkehrsverstöße geht, untergräbt eine solche Darstellung die wahrgenommene Seriosität der ausstellenden Stelle. Technisch betrachtet wäre dieses Problem heute trivial vermeidbar. Moderne Multifunktionsgeräte in Kombination mit aktuellen Softwarelösungen ermöglichen eine deutlich bessere Digitalisierung: Mit sauberen Scanprofilen, ausreichender DPI-Einstellung und aktivierter OCR lassen sich Dokumente erzeugen, die sowohl visuell klar als auch maschinenlesbar sind. Selbst unter Linux – etwa mit Tools wie NAPS2 oder über eSCL/AirScan direkt aus Anwendungen wie Simple Scan – ist eine hochwertige, treiberlose Scanpipeline problemlos umsetzbar. Das gezeigte Beispiel steht damit sinnbildlich für einen veralteten Workflow: Statt strukturierter Digitalisierung wurde lediglich ein Bild erzeugt. In einer Zeit, in der selbst Standard-Setups präzise OCR-Ergebnisse liefern, ist das nicht mehr zeitgemäß – weder technisch noch in der Außenwirkung. Blitzer in Schiedlberg (Oberösterreich) - Geld für die Staatskasse

Schlecht ein­ge­scann­te Do­ku­men­te – wie et­wa die­ser Be­hör­den­brief – brin­gen in der Pra­xis meh­re­re hand­fes­te Nach­tei­le mit sich:

  • KI-Sys­te­me ar­bei­ten nur dann zu­ver­läs­sig, wenn die zu­grun­de lie­gen­den Da­ten sau­ber er­fasst wur­den. Hoch­wer­ti­ge OCR-Scans lie­fern struk­tu­rier­te, gut les­ba­re Tex­te. Schlech­te Scans hin­ge­gen füh­ren zu feh­ler­haf­ter Zei­chen­er­ken­nung, was die Ge­nau­ig­keit von KI-An­wen­dun­gen mas­siv be­ein­träch­tigt.

  • Ein schwer les­ba­rer Scan wirkt un­pro­fes­sio­nell – un­ab­hän­gig da­von, ob er per E-Mail ver­schickt oder in di­gi­ta­len Sys­te­men ab­ge­legt wird. Ge­ra­de bei of­fi­zi­el­ler Kor­re­spon­denz kann das den Ein­druck von Nach­läs­sig­keit ver­mit­teln und das Image von Frei­be­ruf­lern oder Or­ga­ni­sa­tio­nen ne­ga­tiv be­ein­flus­sen.

Dar­über hin­aus ver­bes­sern qua­li­ta­tiv hoch­wer­ti­ge Scans auch die Bar­rie­re­frei­heit: Screen­rea­der kön­nen den Text deut­lich zu­ver­läs­si­ger er­fas­sen, was ins­be­son­de­re für Men­schen mit Seh­be­hin­de­run­gen ent­schei­dend ist.

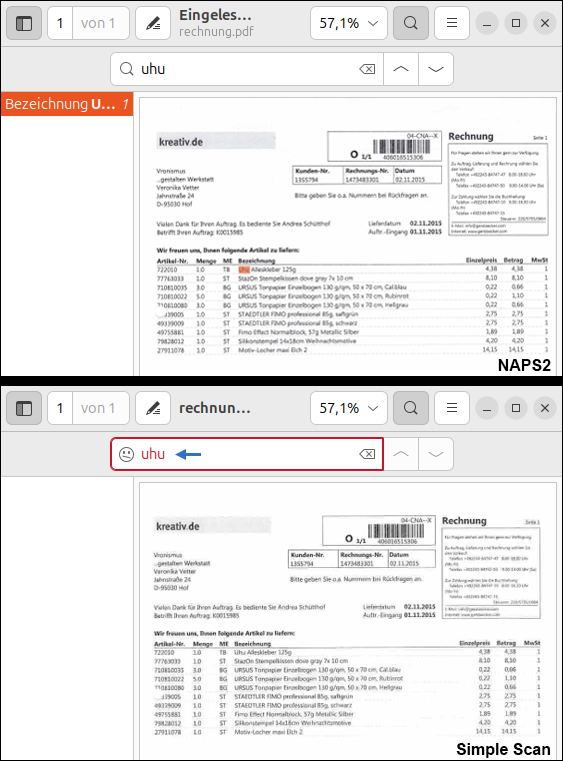
Der Screenshot zeigt einen direkten Vergleich zweier Scan-Ergebnisse desselben Dokuments in einer vertikalen Split-Ansicht. Im oberen Bereich wurde das Dokument mit NAPS2 inklusive aktivierter OCR-Funktion erfasst, während im unteren Bereich das identische Dokument mit dem unter Ubuntu standardmäßig verfügbaren Tool Simple Scan digitalisiert wurde. Beide Ergebnisse werden in einer typischen PDF-Ansicht dargestellt, inklusive Suchfeld – ein entscheidendes Detail für die Bewertung der Texterkennung. Im oberen Segment fällt sofort die höhere Scanqualität auf. Die Weißflächen wirken deutlich homogener und frei von störendem Bildrauschen („Griesel“), was auf eine saubere Verarbeitung und bessere Signalaufbereitung beim Scanprozess hinweist. Auch die Graustufen sind klar differenziert und tendieren zu einem neutralen, gleichmäßigen Grau, anstatt in fleckige oder kontrastarme Bereiche zu kippen. Das Schriftbild ist scharf, die Kanten sind sauber definiert – ideale Voraussetzungen für eine zuverlässige OCR-Erkennung. Diese funktioniert hier auch erwartungsgemäß: Im Suchfeld wurde exemplarisch nach einem Begriff gesucht, und das System ist in der Lage, den Text innerhalb des Dokuments korrekt zu identifizieren und anzuspringen. Das ist ein klares Indiz dafür, dass es sich nicht nur um ein einfaches Rasterbild handelt, sondern um ein strukturiertes, maschinenlesbares PDF mit hinterlegter Textebene. Genau das ist die Grundlage für moderne Workflows, etwa für Archivierung, Volltextsuche oder KI-gestützte Weiterverarbeitung. Im unteren Bereich hingegen zeigt sich das Ergebnis von Simple Scan – und damit die typischen Limitierungen des Bordmittels. Die Scanfläche wirkt sichtbar unruhiger, mit leichtem Hintergrundrauschen und weniger konsistenten Grauwerten. Der Text erscheint weicher, teilweise minimal verschwommen, wodurch die Kantenschärfe leidet. Noch gravierender ist jedoch das Fehlen einer funktionierenden OCR-Ebene: Trotz identischer Suchanfrage kann kein Treffer erzielt werden, was darauf hinweist, dass entweder gar keine Texterkennung stattgefunden hat oder diese nicht korrekt eingebettet wurde. Technisch betrachtet handelt es sich hier also um den Unterschied zwischen einem reinen Bildscan und einem vollwertigen, durchsuchbaren Dokument. Während NAPS2 standardmäßig ein qualitativ hochwertiges, OCR-optimiertes Ergebnis liefert, bleibt Simple Scan auf einem funktionalen, aber letztlich unzureichenden Niveau stehen. Für einfache Zwecke mag das genügen – für professionelle Anwendungen, saubere Archivierung oder automatisierte Verarbeitung jedoch nicht. Der Vergleich macht damit deutlich: Wer unter Ubuntu Wert auf hochwertige Scans legt, kommt an spezialisierten Tools wie NAPS2 in Kombination mit eSCL/AirScan kaum vorbei. Das Bordmittel erfüllt seinen Zweck – mehr aber auch nicht. Ein Vergleich vom TÜV Rheinland-Pfalz in Kooperation mit pinguin.gws2.de - deutschsprachiges Ubuntu-Handbuch März 2026

Ubun­tu-An­wen­der soll­ten da­her das funk­ti­ons­ar­me Bord­mit­tel mei­den und statt­des­sen auf NAPS2 set­zen. Die quell­of­fe­ne Soft­ware² ar­bei­tet zu­ver­läs­sig mit mo­der­nen eS­CL-Scan­nern zu­sam­men und er­mög­licht das Spei­chern von Do­ku­men­ten in den For­ma­ten PDF, PNG, JPEG und TIFF.

ℹ️ eS­CL (AirScan) ba­siert auf HTTP/HTTPS und er­mög­licht die Kom­mu­ni­ka­ti­on mit Scan­nern oh­ne her­stel­ler­spe­zi­fi­sche Trei­ber. Der Stan­dard wird von vie­len Her­stel­lern (z. B. HP, Brot­her, Ep­son) un­ter­stützt und ver­mei­det pro­prie­tä­re Ab­hän­gig­kei­ten. Für Ubun­tu-Nut­zer be­deu­tet das: bes­se­re Lang­zeit­kom­pa­ti­bi­li­tät und deut­lich ge­rin­ge­rer War­tungs­auf­wand.

NAPS2 installieren

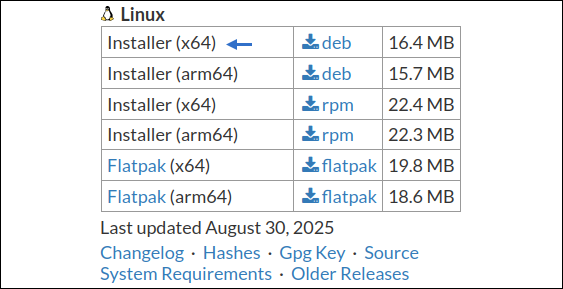
Für die In­stal­la­ti­on der leis­tungs­fä­hi­gen Scan-Soft­ware NAPS2 un­ter Ubun­tu ist zu­nächst der Down­load der pas­sen­den In­stal­la­ti­ons­da­tei er­for­der­lich. Da­zu wird die of­fi­zi­el­le Web­sei­te des Pro­jekts auf­ge­ru­fen und die ak­tu­el­le DEB-Da­tei für 64-Bit-Sys­te­me (x64) her­un­ter­ge­la­den.

Der Screenshot zeigt einen Ausschnitt der offiziellen Download-Seite von NAPS2 im Bereich „Linux“ und stellt die verschiedenen Installationsoptionen übersichtlich in Tabellenform dar. Im Fokus steht dabei die Auswahl der passenden Installationspakete für unterschiedliche Systemarchitekturen und Paketformate. Im oberen Bereich der Tabelle sind die klassischen distributionsspezifischen Pakete gelistet. Für Debian-basierte Systeme wie Ubuntu wird ein „Installer (x64)“ im DEB-Format angeboten, der mit einer Dateigröße von 16,4 MB ausgewiesen ist. Diese Variante ist für die meisten Desktop-Systeme die richtige Wahl, da sie sich nahtlos in das Paketmanagement von Ubuntu integriert. Alternativ steht auch eine ARM64-Version bereit, die insbesondere für energieeffiziente Systeme oder spezielle Hardwareplattformen relevant ist. Zusätzlich werden RPM-Pakete für Red-Hat-basierte Distributionen wie Fedora oder Rocky Linux angeboten, ebenfalls jeweils für x64 und ARM64. Darunter folgen Flatpak-Pakete, die distributionsunabhängig eingesetzt werden können. Diese Variante bringt ihre eigenen Abhängigkeiten mit und eignet sich besonders für Umgebungen, in denen eine möglichst isolierte und portable Installation bevorzugt wird. Allerdings kann es hier – je nach Setup – zu Einschränkungen bei der Scanneranbindung kommen, insbesondere wenn proprietäre oder spezielle SANE-Treiber benötigt werden. Die Tabelle selbst ist klar strukturiert: Links wird die jeweilige Architektur und Installationsart angegeben, mittig das Paketformat (z. B. „deb“, „rpm“, „flatpak“) und rechts die jeweilige Dateigröße. Diese Darstellung ermöglicht es auch weniger technikaffinen Nutzern, schnell die passende Version für ihr System zu identifizieren. Unterhalb der Tabelle befindet sich ein Zeitstempel („Last updated August 30, 2025“), der auf die Aktualität der bereitgestellten Version hinweist. Ergänzend werden weiterführende Links angeboten, darunter Changelog, Prüfsummen (Hashes), GPG-Schlüssel sowie der Quellcode. Diese Elemente sind insbesondere für fortgeschrittene Nutzer relevant, die Wert auf Integritätsprüfung, Nachvollziehbarkeit und Transparenz legen – typische Merkmale eines etablierten Open-Source-Projekts. Insgesamt vermittelt der Screenshot einen technisch aufgeräumten und professionellen Eindruck. Die klare Trennung nach Plattform, Architektur und Paketformat unterstreicht den Anspruch von NAPS2, als plattformübergreifende Scanlösung für unterschiedliche Einsatzszenarien zu fungieren – von klassischen Desktop-Systemen bis hin zu spezialisierten Linux-Setups. GWS2.de - März 2026

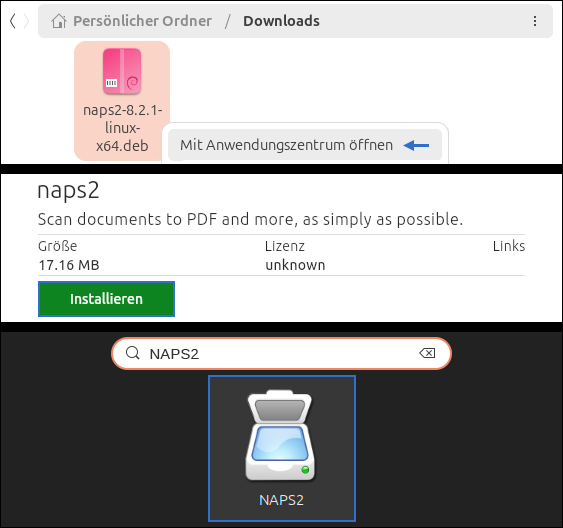
Nach dem Down­load be­fin­det sich die Da­tei üb­li­cher­wei­se im Ver­zeich­nis „Down­loads“. Ein Dop­pel­klick führt un­ter Ubun­tu da­zu, das Pa­ket mit der Ar­chiv­ver­wal­tung zu öff­nen – tech­nisch mög­lich, aber nicht ziel­füh­rend. Der kor­rek­te Weg ist ein Rechts­klick auf die Da­tei, ge­folgt von „Öff­nen mit“ und an­schlie­ßend „An­wen­dungs­zen­trum“. Da­durch wird das Pa­ket sau­ber als in­stal­lier­ba­re Soft­ware er­kannt.

Der Screenshot zeigt eine dreiteilige, vertikal angeordnete Darstellung des Installationsprozesses von NAPS2 unter Ubuntu 24.04.4 LTS und bildet damit den kompletten Weg von der heruntergeladenen Datei bis zur installierten Anwendung ab. Im oberen Bereich ist der Dateimanager („Persönlicher Ordner > Downloads“) zu sehen. Dort liegt die zuvor heruntergeladene Installationsdatei „naps2-8.2.1-linux-x64.deb“, die visuell durch ein typisches Paket-Icon hervorgehoben wird. Rechts daneben erscheint eine kontextbezogene Aktion mit dem Hinweis „Mit Anwendungszentrum öffnen“, was bereits den korrekten Installationsweg signalisiert. Dieser Schritt ist entscheidend, da Ubuntu DEB-Pakete standardmäßig nicht immer direkt als Softwareinstallation interpretiert, sondern alternativ auch mit weniger geeigneten Werkzeugen öffnen kann. Der mittlere Abschnitt zeigt das Ubuntu-Anwendungszentrum nach dem Öffnen der DEB-Datei. Die Anwendung „naps2“ wird hier mit einer kurzen Beschreibung („Scan documents to PDF and more, as simply as possible.“) dargestellt. Ergänzend werden technische Metadaten wie die Paketgröße (17,16 MB) sowie Lizenzinformationen angezeigt. Zentral im Fokus steht die grüne Schaltfläche „Installieren“, über die der eigentliche Installationsprozess angestoßen wird. Dieser Schritt integriert die Software sauber in das System und sorgt dafür, dass Abhängigkeiten korrekt behandelt werden. Im unteren Bereich ist schließlich das Ergebnis der erfolgreichen Installation zu sehen. In der Anwendungsübersicht von Ubuntu wurde nach „NAPS2“ gesucht, wodurch das entsprechende Programm-Icon angezeigt wird. Das Icon selbst zeigt stilisiert einen Flachbettscanner mit eingelegtem Dokument – passend zur Funktion der Software. Die Anwendung ist damit vollständig installiert und kann direkt gestartet werden. Insgesamt verdeutlicht der Screenshot einen sauberen, nachvollziehbaren Installationsablauf unter Ubuntu: vom manuellen Download eines DEB-Pakets über die systemkonforme Installation im Anwendungszentrum bis hin zur Integration in die grafische Oberfläche. Gerade für Nutzer, die nicht ausschließlich mit der Kommandozeile arbeiten möchten, stellt dieser Weg eine praxisnahe und zuverlässige Methode dar. Deutsches Ubuntu-Handbuch

Im nächs­ten Schritt öff­net sich das Ubun­tu-An­wen­dungs­zen­trum mit ei­ner De­tail­an­sicht des Pa­kets. Dort steht ei­ne grü­ne Schalt­flä­che „In­stal­lie­ren“ be­reit, über die der In­stal­la­ti­ons­vor­gang ge­star­tet wird. Ge­ge­be­nen­falls weist Ubun­tu dar­auf hin, dass es sich um Soft­ware ei­nes Dritt­an­bie­ters han­delt. Die­ser Hin­weis ist rein for­ma­ler Na­tur: NAPS2 ist ein eta­blier­tes Open-Source-Pro­jekt, das seit vie­len Jah­ren ak­tiv ge­pflegt wird und sich in der Pra­xis als zu­ver­läs­sig und un­kri­tisch er­wie­sen hat.

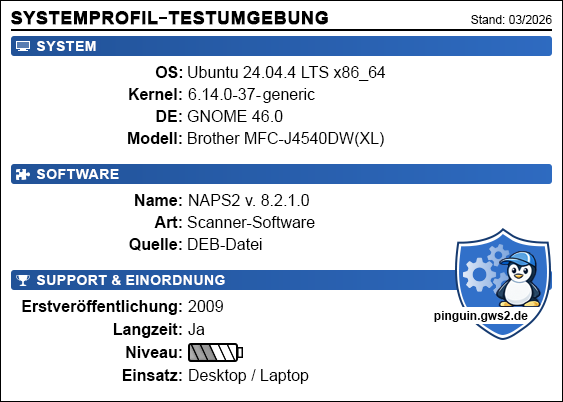
Der Screenshot zeigt eine klar strukturierte Übersicht eines Systemprofils mit der Bezeichnung „Systemprofil – Testumgebung“ und dient offensichtlich der transparenten Dokumentation der eingesetzten Hard- und Softwarebasis. Im oberen Bereich ist ein Zeitstempel („Stand: 03/2026“) angegeben, was die Aktualität der Testumgebung unterstreicht und für Nachvollziehbarkeit sorgt. Die Darstellung ist in mehrere logisch getrennte Abschnitte gegliedert, die jeweils durch farblich hervorgehobene Überschriften voneinander abgegrenzt sind. Im Bereich „System“ werden die grundlegenden Plattformdaten aufgeführt. Als Betriebssystem kommt Ubuntu 24.04.4 LTS in der 64-Bit-Variante zum Einsatz, kombiniert mit dem Linux-Kernel 6.14.0-37-generic. Als Desktop-Umgebung wird GNOME in Version 46.0 verwendet. Ergänzend dazu ist das eingesetzte Hardwaremodell angegeben: ein Brother MFC-J4540DW(XL), also ein Multifunktionsgerät mit Scan-, Druck- und Kopierfunktion – zentral für die im Artikel behandelte Thematik. Der zweite Abschnitt „Software“ fokussiert sich auf die konkret eingesetzte Anwendung. Hier wird NAPS2 in Version 8.2.1.0 genannt, klassifiziert als Scanner-Software. Als Bezugsquelle ist explizit die Installation über eine DEB-Datei angegeben, was darauf hindeutet, dass die Software manuell installiert und nicht über ein klassisches Paketrepository bezogen wurde. Im dritten Bereich „Support & Einordnung“ wird die Software kontextuell bewertet. Die Erstveröffentlichung von NAPS2 wird auf das Jahr 2009 datiert, was auf eine lange Entwicklungs- und Reifephase hinweist. Der Punkt „Langzeit“ ist mit „Ja“ gekennzeichnet, was impliziert, dass es sich um ein nachhaltig gepflegtes Projekt handelt. Das „Niveau“ wird visuell über eine mehrstufige Balkenanzeige dargestellt, die ein mittleres bis gehobenes technisches Level signalisiert. Abschließend wird der typische Einsatzbereich definiert: Desktop- und Laptop-Systeme. Rechts im Bild befindet sich ein stilisiertes Emblem mit einem Pinguin – eine klare visuelle Referenz auf das Linux-Ökosystem. Ergänzt wird dieses Branding durch die Domain „pinguin.gws2.de“, was auf die Herkunft oder den Kontext der Dokumentation hinweist. Insgesamt vermittelt der Screenshot einen sehr strukturierten, fast schon technischen Datenblatt-Charakter. Die Kombination aus klaren Systemparametern, Softwareeinordnung und visuellem Branding sorgt für eine hohe Informationsdichte bei gleichzeitig guter Lesbarkeit – ideal für nachvollziehbare Test- und Vergleichsumgebungen. GWS2.de

Ubuntu-Scanner konfigurieren

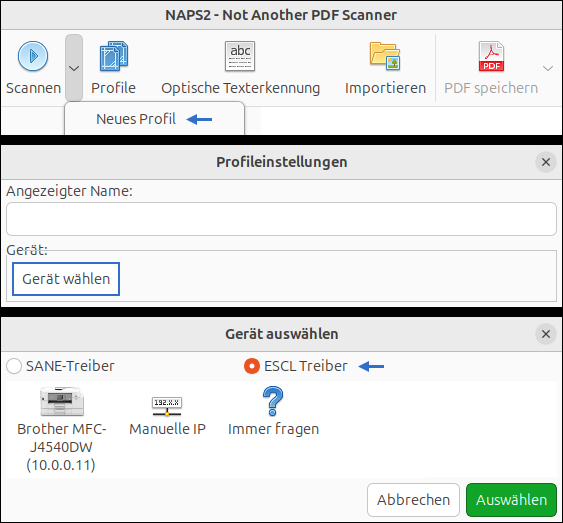
Di­rekt nach dem ers­ten Pro­gramm­start emp­fiehlt es sich, links auf „Neu­es Pro­fil“ zu kli­cken. Da­durch wird ein Kon­fi­gu­ra­ti­ons­dia­log ge­öff­net, über den sich ein Sc­an­pro­fil an­le­gen lässt. Über die Schalt­flä­che „Ge­rät wäh­len“ kann an­schlie­ßend ein er­kann­ter Scan­ner aus der Lis­te aus­ge­wählt wer­den.

So­fern vom Ge­rät un­ter­stützt, soll­te der Trei­ber-Typ ma­nu­ell von „SANE“ auf „ESCL” um­ge­stellt wer­den.

  • In der Pra­xis führt das häu­fig zu sta­bi­le­ren Ver­bin­dun­gen, bes­se­rer Ge­rä­te­er­ken­nung im Netz­werk so­wie kon­sis­ten­te­ren Scan-Er­geb­nis­sen – ins­be­son­de­re bei mo­der­nen Mul­ti­funk­ti­ons­ge­rä­ten.

Gleich­zei­tig ent­fällt die Ab­hän­gig­keit von dis­tri­bu­ti­ons­spe­zi­fi­schen SA­NE-Ba­ckends oder pro­prie­tä­ren Her­stel­ler­trei­bern.

Der Screenshot zeigt eine dreigeteilte Ansicht der Benutzeroberfläche von NAPS2 und dokumentiert den Prozess der Profilerstellung sowie der Geräteauswahl unter Linux. Im oberen Bereich ist die Hauptoberfläche der Anwendung zu sehen, in der die zentralen Funktionen über eine Symbolleiste erreichbar sind. Neben Optionen wie „Scannen“, „Profile“, „Optische Texterkennung“, „Importieren“ und „PDF speichern“ ist insbesondere der Bereich „Profile“ hervorgehoben. Ein Dropdown-Menü ist geöffnet, aus dem der Punkt „Neues Profil“ ausgewählt wurde – der Einstiegspunkt für die individuelle Konfiguration eines Scanvorgangs. Im mittleren Abschnitt wird daraufhin das Fenster „Profileinstellungen“ angezeigt. Hier können grundlegende Parameter für ein neues Scanprofil definiert werden. Dazu gehört unter anderem ein frei wählbarer Anzeigename, unter dem das Profil später gespeichert und wiederverwendet werden kann. Zentral ist jedoch die Auswahl des Scan-Geräts, die über die Schaltfläche „Gerät wählen“ initiiert wird. Dieser Schritt ist entscheidend, da hier die Schnittstelle zwischen Software und physischem Scanner festgelegt wird. Der untere Bereich zeigt den darauf folgenden Dialog „Gerät auswählen“, in dem verschiedene Anbindungsoptionen zur Verfügung stehen. Links ist der klassische „SANE-Treiber“ aufgeführt, der unter Linux traditionell für Scannerzugriffe verwendet wird. Daneben wird jedoch der „eSCL Treiber“ (AirScan) als aktive Auswahl angezeigt. Dieser moderne Ansatz nutzt standardisierte Netzwerkprotokolle auf Basis von HTTP/HTTPS und ermöglicht eine treiberlose Kommunikation mit kompatiblen Geräten. In der Liste wird zudem ein konkretes Gerät erkannt: ein Brother MFC-J4540DW, erreichbar über eine lokale IP-Adresse (10.0.0.11), was auf eine Netzwerkverbindung hindeutet. Zusätzlich stehen Optionen wie „Manuelle IP“ zur direkten Adressierung eines Geräts sowie „Immer fragen“ zur flexiblen Auswahl bei jedem Scanvorgang zur Verfügung. Die Benutzerführung ist dabei klar strukturiert: Über die Schaltflächen „Auswählen“ und „Abbrechen“ kann der Vorgang abgeschlossen oder verworfen werden. Insgesamt zeigt der Screenshot exemplarisch den Unterschied zwischen klassischer, backend-basierter Scanneranbindung über SANE und moderner, netzwerkbasierter Kommunikation via eSCL. Letztere bietet in vielen Fällen eine stabilere und wartungsärmere Lösung, insbesondere bei aktuellen Multifunktionsgeräten im Netzwerkbetrieb. Bildbearbeitung Veronika Helga Vetter - GWS2.de (März 2026)

In­ner­halb des­sel­ben Pro­fil-Me­nüs las­sen sich zu­dem zen­tra­le Sc­an­pa­ra­me­ter de­fi­nie­ren. Da­zu zäh­len un­ter an­de­rem die Auf­lö­sung (DPI), die ge­wünsch­te Sei­ten­grö­ße so­wie die Farb­tie­fe (z. B. Schwarz­weiß, Grau­stu­fen oder Far­be). Ei­ne sau­be­re Vor­kon­fi­gu­ra­ti­on spart hier lang­fris­tig Zeit und sorgt für re­pro­du­zier­ba­re, qua­li­ta­tiv hoch­wer­ti­ge Scan-Er­geb­nis­se.

OCR-Texterkennung aktivieren

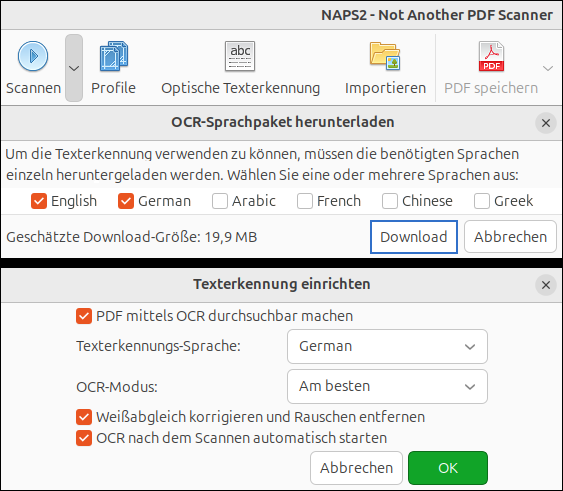
Um ge­scann­te Do­ku­men­te spä­ter in­ner­halb ei­nes PDF-Rea­ders durch­su­chen zu kön­nen, muss in NAPS2 zu­nächst die op­ti­sche Zei­chen­er­ken­nung (OCR) ein­ge­rich­tet wer­den. Da­zu führt der Weg über die Schalt­flä­che „Op­ti­sche Tex­terken­nung“.

Der Screenshot zeigt eine zweigeteilte Ansicht der OCR-Konfiguration innerhalb von NAPS2 und dokumentiert sowohl den Download der benötigten Sprachpakete als auch die anschließende Einrichtung der Texterkennung für den Scanprozess. Im oberen Bereich ist das Dialogfenster „OCR-Sprachpaket herunterladen“ geöffnet. Dieses erscheint, sobald die optische Texterkennung erstmals genutzt wird und noch keine passenden Sprachdaten vorhanden sind. Die Benutzeroberfläche bietet eine Auswahl verschiedener Sprachen, darunter Englisch, Deutsch, Arabisch, Französisch, Chinesisch und Griechisch. In diesem Fall wurden „English“ und „German“ aktiviert, was für den typischen Einsatz im deutschsprachigen Umfeld sinnvoll ist, da viele Dokumente gemischtsprachige Inhalte enthalten können. Unterhalb der Auswahl wird die geschätzte Downloadgröße von 19,9 MB angezeigt – ein Hinweis darauf, dass es sich um externe OCR-Daten handelt, die lokal nachgeladen werden müssen. Über die Schaltfläche „Download“ startet der automatisierte Abruf dieser Sprachpakete, die im Hintergrund von der Tesseract-OCR-Engine genutzt werden. Der untere Abschnitt zeigt im Anschluss das Fenster „Texterkennung einrichten“, in dem die eigentliche OCR-Konfiguration vorgenommen wird. Hier ist die Option „PDF mittels OCR durchsuchbar machen“ aktiviert, wodurch NAPS2 nach dem Scanvorgang automatisch eine Textebene in das erzeugte PDF einbettet. Als Texterkennungssprache ist „German“ ausgewählt, was die Erkennungsgenauigkeit für deutschsprachige Dokumente optimiert. Zusätzlich stehen mehrere Feinabstimmungen zur Verfügung. Der OCR-Modus ist auf „Am besten“ gesetzt, was in der Regel eine ausgewogene Kombination aus Geschwindigkeit und Genauigkeit darstellt. Die Option „Weißabgleich korrigieren und Rauschen entfernen“ ist aktiviert und sorgt für eine Vorverarbeitung des Scanbildes, bei der Kontrast optimiert und Störartefakte reduziert werden – ein entscheidender Faktor für präzise Texterkennung. Ebenfalls aktiv ist „OCR nach dem Scannen automatisch starten“, wodurch der gesamte Prozess ohne manuelle Zwischenschritte abläuft. Insgesamt verdeutlicht der Screenshot den vollständigen Workflow der OCR-Einrichtung in NAPS2: vom initialen Download der benötigten Sprachdaten bis hin zur automatisierten Integration der Texterkennung in den Scanprozess. Die klare Struktur und die praxisnahen Voreinstellungen ermöglichen auch weniger erfahrenen Nutzern eine schnelle und effektive Einrichtung, während gleichzeitig genügend Optionen für eine technisch saubere Feinjustierung vorhanden sind. Grafik-Bearbeitung von Veronika Helga Vetter - CEO Computerheld Linz (März 2026)Stan­dard­mä­ßig ist nur Eng­lisch vor­ausge­wählt. Für den deutsch­spra­chi­gen Ein­satz emp­fiehlt es sich, zu­sätz­lich „Ger­man“ zu ak­ti­vie­ren und an­schlie­ßend auf „Down­load“ zu kli­cken.

  • NAPS2 lädt dar­auf­hin au­to­ma­tisch die er­for­der­li­chen OCR-Da­ten (ba­sie­rend auf der Tes­seract-En­gi­ne) her­un­ter und in­te­griert die­se di­rekt in die An­wen­dung.

Nach er­folg­rei­cher Ein­rich­tung ist NAPS2 in der La­ge, ge­scann­te Do­ku­men­te nicht nur als Bild zu spei­chern, son­dern ei­ne durch­such­ba­re Text­ebe­ne in die PDF-Da­tei ein­zu­bet­ten. Da­durch wer­den In­hal­te auf­find­bar, ko­pier­bar und für wei­ter­füh­ren­de An­wen­dun­gen wie Ar­chi­vie­rung, Voll­text­su­che oder KI-ge­stütz­te Ana­ly­se nutz­bar ge­macht.

ℹ️ So­bald die OCR-Sprach­pa­ke­te in­te­griert wur­den, steht ei­ne zu­sätz­li­che Op­ti­on zur Ver­fü­gung, mit der sich Bild­rau­schen au­to­ma­tisch re­du­zie­ren lässt. In Kom­bi­na­ti­on mit ak­ti­vier­ter Tex­terken­nung und op­ti­mal ge­setz­ten Pa­ra­me­tern ent­ste­hen so ge­sto­chen schar­fe, durch­such­ba­re PDF-Do­ku­men­te.

Ver­wand­te The­men:

Ge­scann­te Do­ku­men­te nach­träg­lich mit dem Ter­mi­nal durch­such­bar ma­chen
Han­dy-Vi­de­os für Tik­Tok schnei­den: So­cial-Me­dia-Star mit Open-Source-Tools

¹Opitz, Ru­dolf: Fo­tos für Pin­gui­ne: Scan­ner mit Li­nux nut­zen. In: c’t Nr. 12 (2021) S. 146.
²Zis­ler, Ha­rald: Sei­te für Sei­te. Kom­pak­tes Scan-Zen­trum Naps2. In: Li­nux User Nr. 9 (2025). S. 46.