Das Ubuntu Handbuch | Anleitungen für Linux-Freunde

Fremdes WLAN, eigene Regeln: Ubuntu mit Gufw absichern

En­de Au­gust kom­men vie­le Deut­sche aus dem Ba­de­ur­laub zu­rück und brin­gen oft klei­ne Über­ra­schun­gen aus dem Aus­land mit. Wäh­rend Rei­se­di­ar­rhö und Son­nen­brand eta­blier­te Sou­ve­nirs sind, ha­ben man­che Da­men in­zwi­schen auch ei­ne be­fruch­te­te Ei­zel­le mit im Ge­päck. Ent­we­der, weil sie sich ei­ner In-vi­tro-Fer­ti­li­sa­ti­on un­ter­zo­gen ha­ben – oder weil sie ei­nem un­ge­schütz­ten One-Night-Stand nicht wi­der­ste­hen konn­ten. An­de­re wie­der­um be­mer­ken schon in der Ho­tel­an­la­ge, dass ir­gend­et­was mit ih­rem Lap­top nicht stimmt. Die Goog­le-Su­che lie­fert plötz­lich merk­wür­di­ge Er­geb­nis­se, der Web­brow­ser lässt ver­stö­ren­de Mel­dun­gen auf­plop­pen und über­all ist Wer­bung. Oben­drein klemmt nicht nur der E-Mail-Ver­sand, son­dern auch der Auf­ruf ganz ge­wöhn­li­cher Web­sei­ten ist nicht mehr mög­lich. „Das muss am Ho­tel-WLAN lie­gen“, denkt man sich und hofft das Bes­te. Das Sys­tem ist aber mög­li­cher­wei­se be­reits nach­hal­tig kom­pro­mit­tiert. Ge­nau wie Ta­blet­ten ge­gen Übel­keit, Son­nen­milch und Ver­hü­tungs­mit­tel ge­hört mitt­ler­wei­le auch ei­ne Fire­wall in die Rei­se­apo­the­ke.

ℹ️ Durch die fort­schrei­ten­de Di­gi­ta­li­sie­rung, Soft­ware-as-a-Ser­vice und KI-ge­stütz­tes So­cial En­gi­nee­ring hat das The­ma Fire­wal­ling sein Schat­ten­da­sein be­en­det. Noch vor we­ni­gen Jah­ren sa­hen selbst Li­nux-Zeit­schrif­ten bei ei­nem ty­pi­schen Desk­top-Sys­tem nicht im­mer ei­nen zwin­gen­den Grund, zu­sätz­lich ei­ne Soft­ware-Fire­wal­l¹ ein­zu­set­zen. Heu­te ge­hört ein sinn­voll kon­fi­gu­rier­ter Port- und Pa­ket­fil­ter zu­min­dest auf ei­nen Mo­bil­com­pu­ter, un­ab­hän­gig vom ver­wen­de­ten Be­triebs­sys­tem.

Die gän­gigs­te Soft­ware-Fire­wall in al­len De­bi­an-De­ri­va­ten ist Gufw. Wo­bei das le­dig­lich die Be­nut­zer­ober­flä­che für UFW (Un­com­pli­ca­ted Fire­wall) ist, die wie­der­um das Li­nux-Frame­work nf­ta­bles kon­fi­gu­riert.

sudo apt install ufw gufw

Bis 2025 funk­tio­nier­te Gufw nach dem Mot­to: be­quem, ein­fach, schön und nützlich!² Be­son­ders be­liebt war das Schutz­werk­zeug we­gen sei­ner vor­de­fi­nier­ten Pro­fi­le, die der Be­nut­zer je nach Stand­ort mit we­ni­gen Klicks ak­ti­vie­ren konn­te.

Split-Screen-Vergleich der Gufw-Firewall unter Ubuntu 24.04 LTS und Ubuntu 26.04 LTS. Links zeigt Gufw ein vordefiniertes Profil „Öffentlich“ mit auswählbaren Standortprofilen. Rechts ist Gufw 26.04.0 ohne Profil-Auswahl dargestellt; Eingehende und ausgehende Verbindungen stehen auf „Verweigern“. Erkenntnis von Sascha Vetter - Netzwerk- und Systemadministrator

Bei die­ser ein­fa­chen Vor­ge­hens­wei­se emp­fah­len³ plötz­lich ge­fühlt al­le Li­nux-Ex­per­ten, frem­de Netz­wer­ke grund­sätz­lich nur mit ak­ti­vier­tem Gufw zu be­tre­ten. Wir ta­ten es eben­falls – und un­se­re Le­ser dank­ten es uns.

Phil­ip Hil­ler: ufw + gufw in­stal­liert, Pro­fil = öf­fent­lich, Schie­be­reg­ler ak­ti­viert, er­le­digt. Herz­li­chen Dank für Ih­re Mü­he, Sie ha­ben mir sehr ge­hol­fen.

Vet­ter, Sa­scha: Ubun­tu: Fire­wall ein­schal­ten - Pro­fi­tipps für Gufw. pinguin.gws2.de (09/2026).

Mit Ubun­tu 26.04 LTS hat sich die Sa­che al­ler­dings leicht ver­än­dert. Gufw prä­sen­tiert nich­t⁴ mehr die­sel­be ein­fa­che Aus­wahl an Stand­ort­pro­fi­len, wie man sie aus frü­he­ren Ver­sio­nen kennt. Und das macht durch­aus Sinn. Es gibt näm­lich et­li­che Sze­na­ri­en, in de­nen ei­ne Fire­wall zum Ein­satz kom­men kann.

Sie kann un­ter an­de­rem als Kills­witch für ei­ne VPN-Ver­bin­dung die­nen, Netz­wer­ke von­ein­an­der ab­schot­ten oder ver­hin­dern, dass ein Pro­gramm un­ge­wollt nach Hau­se te­le­fo­niert. Ein pau­scha­les „Öf­fent­lich“, „Zu­hau­se“ oder „Bü­ro“ ist da­für schlicht nicht mehr zeit­ge­mäß und kann im schlimms­ten Fall le­dig­lich ein Ge­fühl von Si­cher­heit er­zeu­gen.

Datenblatt zur Firewall-Testumgebung mit Ubuntu 26.04 LTS x86_64, Kernel 7.0.0-30-generic und GNOME 50.1. Getestet wurde Gufw Firewall 26.04.0 als grafische Oberfläche (GUI) für UFW, installiert über APT. Das seit 2008 veröffentlichte und weiterhin aktive Projekt ist als langjährig etablierte Firewall-Lösung für Desktop- und Laptop-Systeme ausgewiesen. Mit einem Schwierigkeitsgrad von 3 von 4 eignet sich Gufw besonders für technisch versierte Heimanwender, die eine bewährte Software-Firewall einsetzen möchten. Zuerst auf GWS2.de veröffentlicht - das Ubuntu Handbuch

An­de­rer­seits ist es für Lai­en oh­ne Netz­werk­kennt­nis­se fast un­mög­lich, ei­ne Fire­wall von Grund auf sinn­voll zu kon­fi­gu­rie­ren. Ge­nau hier be­ginnt un­ser klei­nes Ur­laubs­aben­teu­er.

Blei­ben wir al­so bei un­se­rem Ba­de­ur­laub – ge­nau­er ge­sagt bei ei­nem All-in­clu­si­ve-Ho­tel mit meh­re­ren hun­dert Gäs­ten. Beim Ein­che­cken er­hal­ten wir ei­ne Kar­te mit den WLAN-Cre­den­ti­als. Die für uns re­le­van­te SSID heißt „Starhotel_Guest“ und das Pass­wort lau­tet „star­ho­tel“.

Was vie­len nicht klar ist: Nach der Ein­ga­be die­ser Zu­gangs­da­ten ist das Ge­rät nicht „im In­ter­net“. Es ist zu­nächst Teil­neh­mer des Ho­tel-Gast-Netz­werks und er­hält ty­pi­scher­wei­se ei­ne IP-Kon­fi­gu­ra­ti­on so­wie ein De­fault Gate­way, über das der In­ter­net­zu­gang her­ge­stellt wird. Ob die Gäs­te da­bei tat­säch­lich in ei­nem ge­mein­sa­men Lay­er-2-Netz lan­den oder durch VLANs be­zie­hungs­wei­se Cli­ent-Iso­la­ti­on von­ein­an­der ge­trennt wer­den, hängt von der Kon­fi­gu­ra­ti­on des Ho­tel­netz­werks ab.

💬 Und ge­nau hier liegt das Pro­blem: Wir wis­sen es schlicht nicht.

Es ist au­ßer­dem ei­ne Il­lu­si­on zu glau­ben, dass in je­der die­ser Bet­ten­bur­gen ei­ne IT-Ab­tei­lung sitzt, die den Da­ten­ver­kehr rund um die Uhr über­wacht und je­den Teil­neh­mer per­sön­lich be­schützt. In der Pra­xis muss die In­fra­struk­tur vor al­lem funk­tio­nie­ren. Das Ma­nage­ment hofft, mög­lichst sta­bil durch die Sai­son zu kom­men und den ex­ter­nen Dienst­leis­ter nur dann an­ru­fen zu müs­sen, wenn wirk­lich gar nichts mehr geht.

Illustration eines Laptop-Nutzers in einem öffentlichen Hotel-WLAN, umgeben von vier möglichen Netzwerkgefahren. Links oben versucht ein Angreifer mit einem gefälschten Access Point als „Evil Twin“, den Datenverkehr des Hotelgastes abzufangen. Links unten ist ein weiterer Gast mit einem veralteten und mit Schadsoftware infizierten Windows-7-Laptop dargestellt, von dem aus nach erreichbaren Geräten und offenen Ports gesucht werden kann. Rechts oben überwacht ein neugieriger Netzwerkadministrator den Netzwerkverkehr und kann dabei technische Verbindungsdaten erfassen. Rechts unten symbolisiert eine vermummte Gestalt mit Fernglas das unbekannte Risiko von Überwachung und Datenspionage in fremden Netzwerken. Die Pfeile führen zu dem Laptop des zentralen Benutzers und verdeutlichen die möglichen Angriffs- und Überwachungswege. Ein blaues Firewall-Symbol schützt den Laptop; darunter steht „Eine Firewall kann schützen.“ Die Grafik wurde von Veronika Helga Vetter erstellt. Das ist eine renommierte Photoshop-Künstlerin aus Linz in Oberösterreich. Finanziert von Computerheld Linz - PC-Vor-Ort-Service mit Fokus auf Systemsicherheit

Für den ein­zel­nen Netz­werk­teil­neh­mer kön­nen dar­aus ver­schie­de­ne Ri­si­ken ent­ste­hen:

  • Ro­gue AP: Im Nach­bar­zim­mer könn­te ein ge­fälsch­ter Ac­cess Point mit ei­ner iden­ti­schen oder täu­schend ähn­li­chen SSID ste­hen. Log­ge ich mich ver­se­hent­lich in ei­nen sol­chen „Evil Twin“ ein, kann ein An­grei­fer ver­su­chen, mei­nen Da­ten­ver­kehr um­zu­lei­ten, Zu­gangs­da­ten ab­zu­grei­fen oder wei­te­re So­cial-En­gi­nee­ring-An­grif­fe ge­gen mich durch­zu­füh­ren.
  • In­fi­zier­te Teil­neh­mer: Der Win­dows-7-Lap­top ei­nes an­de­ren Gas­tes ent­hält ak­ti­ve Mal­wa­re und be­ginnt da­mit, das lo­ka­le Netz­werk nach er­reich­ba­ren Ge­rä­ten, Frei­ga­ben und an­de­ren An­griffs­zie­len ab­zu­su­chen.
  • Neu­gie­ri­ger Ad­min: Der Be­trei­ber des Netz­werks sieht nicht au­to­ma­tisch den In­halt je­der ver­schlüs­sel­ten Ver­bin­dung. Tech­ni­sche Me­ta­da­ten wie IP-Adres­sen, DNS-An­fra­gen oder Ver­bin­dungs­zei­ten kön­nen je­doch durch­aus sicht­bar sein. Bei ver­al­te­ten oder un­ver­schlüs­sel­ten Pro­to­kol­len sieht die Sa­che noch schlech­ter aus: Wer bei­spiels­wei­se IMAP oh­ne TLS oder an­de­re un­ver­schlüs­sel­te Diens­te ver­wen­det, lie­fert sei­ne di­gi­ta­le Post un­ter Um­stän­den tat­säch­lich wie ei­ne Post­kar­te ab.

Ge­ne­rell möch­te ich au­ßer­dem nicht, dass je­des Ge­rät im Ho­tel­netz­werk erst ein­mal her­aus­fin­det, dass mein Lap­top über­haupt exis­tiert. Ich möch­te mein di­gi­ta­les Bit­rau­schen so ge­ring und so ka­na­li­siert wie mög­lich hal­ten.

Alles abriegeln - Default Deny

Das BSI emp­fiehlt, Fil­ter­re­geln so zu kon­fi­gu­rie­ren, dass nur un­be­dingt not­wen­di­ge Zu­grif­fe er­laubt sind. Der Fo­kus soll­te da­bei auf den Funk­tio­nen des Web-Brow­sers, des Mail-Cli­ents so­wie des Be­triebs­sys­tems lie­gen.

💬 Aus Sicht ei­nes Netz­werk­ad­mi­nis­tra­tors sind Mail-Pro­gram­me wie Thun­der­bird oder Out­look aus meh­re­ren Per­spek­ti­ven ein zu­sätz­li­ches Ri­si­ko. Vor al­lem dann, wenn meh­re­re Post­fä­cher ver­schie­de­ner An­bie­ter kon­fi­gu­riert sind. Des­halb ist es in öf­fent­li­chen Netz­wer­ken rat­sam, die Web­mail-Zu­gän­ge der je­wei­li­gen An­bie­ter zu ver­wen­den.

Gufw-Firewall unter Ubuntu 26.04 LTS mit aktiviertem Default-Deny-Prinzip. Der Firewall-Status ist eingeschaltet, während sowohl eingehende als auch ausgehende Verbindungen auf „Verweigern“ gesetzt sind. Damit werden zunächst sämtliche nicht ausdrücklich erlaubten Netzwerkverbindungen blockiert. Das grüne Schildsymbol visualisiert den aktiven Schutz der Firewall. Die Konfiguration bildet die Ausgangsbasis für die anschließend gezielt freigegebenen Netzwerkverbindungen. GWS2.de

Ei­ne Fire­wall nach dem Prin­zip De­fault De­ny be­ginnt mit ei­ner ein­fa­chen, aber wir­kungs­vol­len Idee: Erst ein­mal wird al­les blo­ckiert, was nicht aus­drück­lich er­laubt ist. In Gufw ist hier­für die Aus­wahl „Ver­wei­gern“ so­wohl bei „Ein­ge­hend“ als auch bei „Aus­ge­hend“ er­for­der­lich.

Hin­ter die­ser kom­plett ge­schlos­se­nen Brand­mau­er ist es an­schlie­ßend sinn­voll, zu­nächst die rei­bungs­lo­se Funk­ti­on des Be­triebs­sys­tems si­cher­zu­stel­len. Un­ter Ubun­tu ge­hört da­zu auch die Schnitt­stel­le lo (Loop­back / 127.0.0.1), über die Pro­gram­me mit an­de­ren Diens­ten auf dem­sel­ben Rech­ner kom­mu­ni­zie­ren kön­nen.

Horizontale Split-Screen-Darstellung der Loopback-Schnittstelle unter Ubuntu 26.04 LTS. Im oberen Bereich zeigt Sniffnet die Schnittstelle „lo“ mit den lokalen Adressen 127.0.0.1 und ::1. Darunter ist die entsprechende Gufw-Firewall-Regel „Loopback“ zu sehen: Für die Schnittstelle „lo“ werden eingehende und ausgehende Verbindungen für TCP und UDP erlaubt. Die Regel gilt ausschließlich für die interne Kommunikation des Ubuntu-Systems, da Datenverkehr über die Loopback-Schnittstelle den Rechner nicht verlässt und somit nicht ins Internet gelangt. Linux-Firewall Einstellungen vom Profi

Kei­ne Sor­ge: Was über Loop­back über­tra­gen wird, ver­lässt den Rech­ner nicht und kann da­her auch nicht über die­se Schnitt­stel­le ins In­ter­net ge­lan­gen.

Benötigte IP-Adresse

So­bald die in­ter­nen Richt­li­ni­en ge­setzt sind, geht es dar­um, ein­zel­ne Schuss­schar­ten in die Brand­mau­er zu fle­xen. Um über­haupt Teil des Ho­tel-Netz­werks zu wer­den, muss uns der DHCP-Ser­ver ei­ne IP-Adres­se zu­wei­sen kön­nen.

Nach dem Ver­bin­den mit „Starhotel_Guest“ hat un­ser Mo­bil­com­pu­ter zu­nächst selbst noch kei­ne IP-Adres­se. Er schickt des­halb ei­nen DHCP-Broad­cast ins Netz­werk:

0.0.0.0:68 → 255.255.255.255:67

Sinn­ge­mäß ruft un­ser Ubun­tu-Cli­ent da­mit ins Netz­werk: „Wer hat ei­ne IP-Adres­se für mich?“ Der DHCP-Ser­ver hört auf UDP-Port 67 und ant­wor­tet dem Cli­ent über UDP-Port 68. Da­mit die­ser Vor­gang un­se­re frisch er­rich­te­te Brand­mau­er pas­sie­ren kann, müs­sen in Gufw zwei Re­geln ge­setzt wer­den:

DHCP to Ser­ver

  • Richt­li­nie: Er­lau­ben
  • Rich­tung: Aus­ge­hend
  • Schnitt­stel­le: en­pXXX
  • Pro­to­koll: UDP
  • Von: 68 Nach: 67

Un­se­re in­ne­ren Tor­wäch­ter las­sen da­mit DHCP-An­fra­gen des Cli­ents in Rich­tung DHCP-Ser­ver vor­über­zie­hen.

Horizontaler Split-Screen mit zwei Gufw-Firewall-Regeln für DHCP unter Ubuntu 26.04 LTS. Oben ist die Regel „DHCP to Server“ dargestellt: Sie erlaubt ausgehenden UDP-Datenverkehr über die Netzwerkschnittstelle enp3s0 vom Quellport 68 zum Zielport 67 des DHCP-Servers. Unten zeigt die Regel „DHCP to Client“ die Gegenrichtung: Eingehender UDP-Datenverkehr wird über enp3s0 vom Quellport 67 des DHCP-Servers zum Zielport 68 des Ubuntu-Clients erlaubt. Beide Regeln sind erforderlich, damit der Rechner seine IP-Konfiguration per DHCP beziehen und die zugewiesene Netzwerkadresse anschließend erneuern kann. Firewall in öffentlichen Hotspots - Empfehlung von Sascha Vetter - Netzwerkadministrator

Ser­ver to DHCP

  • Richt­li­nie: Er­lau­ben
  • Rich­tung: Ein­ge­hend
  • Schnitt­stel­le: en­pXXX
  • Pro­to­koll: UDP
  • Von: 67 Nach: 68

Auch die Ant­wort des DHCP-Ser­vers darf un­se­re Fire­wall durch­que­ren. Die dau­er­haf­te Bei­be­hal­tung die­ser Re­gel bleibt sinn­voll, denn DHCP ist nicht mit der ers­ten IP-Zu­wei­sung er­le­digt. Der Cli­ent muss sei­ne Lea­se spä­ter er­neu­ern. Bei ei­ner Ver­län­ge­rung kann der DHCP-Ser­ver di­rekt an­ge­spro­chen wer­den; auch da­bei wird UDP 67/68 ver­wen­det.

So bleibt un­ser Ubun­tu-Rech­ner im Netz­werk re­gis­triert, oh­ne dass bei je­der Er­neue­rung der Ver­bin­dung ei­ne DHCP-Kon­fi­gu­ra­ti­on von Hand an­ge­sto­ßen wer­den muss - Stich­wort Cap­ti­ve Por­tal (hier­zu spä­ter mehr).

ℹ️ IPv6 bleibt au­ßen vor. Gufw legt für je­de Re­gel au­to­ma­tisch auch ei­ne pas­sen­de IP­v6-Re­gel an. In WLAN-Hot­spots spielt IPv6 je­doch kei­ne Rol­le. Des­halb lö­schen wir die au­to­ma­tisch er­zeug­te IP­v6-Re­gel über das Mi­nus­sym­bol.

Das Internet

Für die al­ler­meis­ten Men­schen ist das In­ter­net das, was im Web­brow­ser pas­siert. Das ist für un­se­re Fire­wall-Kon­fi­gu­ra­ti­on so­gar prak­tisch: Wir kön­nen den Web­ver­kehr auf ei­nen ein­zi­gen Ziel­port kon­zen­trie­ren.

Für ver­schlüs­sel­te Web­sei­ten kom­men heu­te haupt­säch­lich zwei Pro­to­kol­le zum Ein­satz: HTTPS über TCP und HTTP/3 über QUIC und da­mit UDP. Bei­de ver­wen­den stan­dard­mä­ßig den Ziel­port 443. Des­halb öff­nen wir in der Fire­wall zu­nächst aus­schließ­lich den aus­ge­hen­den Ver­kehr zum Ziel­port 443.

Gufw-Firewall-Regel „HTTPS“ unter Ubuntu 26.04 LTS. Die Regel erlaubt ausgehenden TCP-Datenverkehr über die Netzwerkschnittstelle enp3s0 zum Zielport 443. Damit werden verschlüsselte HTTPS-Verbindungen des Ubuntu-Systems ins Internet ermöglicht. Die Quelladresse und der Quellport bleiben unbeschränkt, während ausschließlich der Zielport 443 für ausgehende Verbindungen freigegeben wird

Das ist al­ler­dings nur die hal­be Mie­te. Da­mit aus „www.example.de“ über­haupt ei­ne IP-Adres­se wird, be­nö­tigt un­ser Rech­ner noch das Do­main Na­me Sys­tem. Oh­ne DNS weiß der Brow­ser zwar, wo­hin er möch­te – aber nicht, wel­che IP-Adres­se er an­spre­chen soll.

Gufw-Firewall unter Ubuntu 26.04 LTS mit aktivierter Firewall und vollständiger Übersicht der für ein öffentliches WLAN freigegebenen Regeln. Erlaubt werden Loopback-Verbindungen sowie DHCP über UDP-Port 67 und 68, HTTPS über TCP-Port 443, QUIC über UDP-Port 443 und DNS über UDP-Port 53. Die Regeln gelten auf der Netzwerkschnittstelle enp3s0. Eingehende und ausgehende Verbindungen stehen grundsätzlich auf „Verweigern“, sodass ausschließlich die ausdrücklich freigegebenen Verbindungen zugelassen werden. Damit sind typische Internetanwendungen wie Websurfen, Streaming und YouTube möglich, während nicht benötigter Netzwerkverkehr durch das Default-Deny-Prinzip blockiert bleibt. Übersicht von Sascha Vetter - Linux-Netzwerkadministrator und Security Professional 2026

Klas­si­sches DNS ver­wen­det nor­ma­ler­wei­se den UDP-Port 53. Auch die­ser aus­ge­hen­de Da­ten­ver­kehr muss des­halb zu­nächst durch un­se­re Fire­wall ge­las­sen wer­den.

  • Al­ler­dings ist klas­si­sches DNS un­ver­schlüs­selt. Ein An­grei­fer im sel­ben Netz­werk kann DNS-An­fra­gen des­halb grund­sätz­lich mit­le­sen und dar­aus ab­lei­ten, wel­che Do­mains auf­ge­ru­fen wer­den. Noch un­an­ge­neh­mer wird es, wenn DNS-Ant­wor­ten ma­ni­pu­liert wer­den.

Doch kei­ne Sor­ge: Die­ses klei­ne Schlupf­loch kön­nen wir auf dem Cli­ent schlie­ßen. Fire­fox un­ter­stützt DNS über HTTPS (DoH). Da­bei wer­den die DNS-An­fra­gen ver­schlüs­selt über ei­ne HTTPS-Ver­bin­dung über­tra­gen. So­bald Fire­fox DoH ver­wen­det, muss der Brow­ser für sei­ne DNS-Auf­lö­sung nicht mehr auf das klas­si­sche DNS über UDP/53 zu­rück­grei­fen.

Firefox 155.0.1 unter Ubuntu zeigt die erweiterten Einstellungen für DNS über HTTPS (DoH). DNS-Anfragen werden dabei verschlüsselt über HTTPS übertragen und als Anbieter ist Cloudflare ausgewählt. Die Option „Benutzerdefiniert“ ist aktiviert und Firefox warnt, wenn kein sicheres DNS verfügbar ist. Durch DNS über HTTPS kann die klassische DNS-Kommunikation über UDP-Port 53 entfallen: Die DNS-Anfragen werden stattdessen über eine verschlüsselte HTTPS-Verbindung über Port 443 übertragen. Damit kann die Firewall-Konfiguration auf HTTPS beschränkt werden, wenn auf klassisches DNS verzichtet werden soll. Gleichzeitig wird der vom Hotel bereitgestellte DNS-Server umgangen, sodass dort vorgenommene DNS-basierte Sperren oder Manipulationen nicht mehr greifen. DNS über HTTPS verhindert allerdings nicht jede Form einer Webseitensperre, da diese auch auf anderen Ebenen des Netzwerks erfolgen kann. GWS2.de September 2026

Nach un­se­rem zu­vor de­fi­nier­ten De­fault-De­ny-Prin­zip und den Emp­feh­lun­gen des BSI ha­ben wir nun die für un­ser Sze­na­rio not­wen­di­gen Ver­bin­dun­gen frei­ge­schal­tet. Al­les an­de­re bleibt dicht.

  • Pro­to­kol­le und Diens­te wie IMAP, POP3, ICMP, NTP, Net­BI­OS, Tor, Steam, Mi­cro­soft RPC, SMB und vie­le wei­te­re kön­nen mit die­ser Fire­wall-Kon­fi­gu­ra­ti­on nicht nach in­nen oder au­ßen kom­mu­ni­zie­ren.

Für un­se­ren Ho­tel­auf­ent­halt be­deu­tet das: Der Web­brow­ser bleibt das ein­zi­ge be­wusst ge­öff­ne­te Tor zur di­gi­ta­len Au­ßen­welt, was Ubun­tu auch mit ei­nem ein­ge­schränk­ten In­ter­net­sym­bol an­zeigt.

Ubuntu 26.04 LTS zeigt in der oberen Systemleiste eine eingeschränkte Netzwerkverbindung an. Das Symbol weist darauf hin, dass die aktivierte Firewall mit den zuvor konfigurierten Regeln den Netzwerkverkehr bewusst einschränkt. GWS2.de

Einziges Problem – das Captive Portal

Wer sich mit ei­nem öf­fent­li­chen Hot­spot ver­bin­det, wird in al­ler Re­gel zu­nächst auf ein Cap­ti­ve Por­tal ge­lei­tet. Da­bei han­delt es sich um ei­ne in­ter­ne Web­sei­te des Netz­werk­be­trei­bers, auf der man bei­spiels­wei­se be­stä­ti­gen muss, dass man die AGB ge­le­sen hat.

Fiktives Captive Portal des Hotels „Starhotel“ auf einem Smartphone. Die lokale Webseite wird über eine unverschlüsselte HTTP-Verbindung zu connect.starhotel.com aufgerufen. Die Login-Seite fordert den Gast auf, die allgemeinen Geschäftsbedingungen und Datenschutzerklärung zu akzeptieren und anschließend auf „Verbinden“ zu klicken. Da das Captive Portal im dargestellten Szenario über HTTP auf Port 80 erreichbar ist, muss dieser Port vorübergehend in der Firewall freigegeben werden. Mit der zuvor vollständig geschlossenen Default-Deny-Konfiguration kann die lokale Anmeldeseite zunächst nicht aufgerufen werden. GWS2.de

Pro­blem: In un­se­rem Ho­tel­sze­na­rio wird die­se un­ver­schlüs­sel­te Log­in-Sei­te über HTTP und da­mit über TCP-Port 80 be­reit­ge­stellt. Für den An­mel­de­pro­zess müs­sen wir des­halb ei­ne tem­po­rä­re Re­gel er­stel­len und die­sen Port öff­nen.

Gufw-Firewall-Regel „Captive Portal – HTTP“ unter Ubuntu 26.04 LTS. Die Regel erlaubt ausgehenden TCP-Datenverkehr über die Netzwerkschnittstelle enp3s0 zum Zielport 80. Damit kann die unverschlüsselte HTTP-Verbindung zum Captive Portal des Hotel-WLANs hergestellt und die Anmeldeseite aufgerufen werden. Die Freigabe ist als temporäre Ausnahme gedacht: Für die einmalige Anmeldung kann Port 80 geöffnet und die Verbindung zum Hotel-WLAN hergestellt werden. Nach erfolgreicher Anmeldung sollte die Regel wieder aus Gufw entfernt werden, sodass HTTP-Verbindungen ins Internet weiterhin durch das Default-Deny-Prinzip blockiert bleiben. GWS2.de

Nach der er­folg­rei­chen An­mel­dung ist es wich­tig, die­se Port-80-Re­gel wie­der zu lö­schen. Im In­ter­net kön­nen sich hin­ter die­sem Port näm­lich HTTP-Phis­hing-Sei­ten ver­ber­gen, bei de­nen je­de Ein­ga­be un­ver­schlüs­selt ge­spei­chert wird. Un­ser Mo­bil­com­pu­ter hält in Zu­kunft über die oben ge­öff­ne­ten Ports 67 und 68 Kon­takt mit dem DHCP-Ser­ver, so­dass wir wäh­rend un­se­res Ho­tel­auf­ent­halts nicht mehr zum Cap­ti­ve Por­tal um­ge­lei­tet wer­den.

💬 Der Fort­schritt durch KI bringt mas­sen­wei­se Schwach­stel­len in gän­gi­gen Pro­to­kol­len her­vor und er­leich­tert es An­grei­fern, So­cial-En­gi­nee­ring-At­ta­cken durch­zu­füh­ren. Ei­ne sau­ber kon­fi­gu­rier­te Soft­ware-Fire­wall ist des­halb ein wich­ti­ger Bau­stein, um die Kon­trol­le über das ei­ge­ne Ge­rät zu be­hal­ten. Aus mei­ner Er­fah­run­g⁵ weiß ich: Geld­ver­lust durch Phis­hing, pein­li­ches Sextor­ti­on und Da­ten­ab­fluss pas­sie­ren stän­dig – es spricht aus Scham nur kaum je­mand dar­über. Ei­ne Fire­wall kann vie­les da­von ver­hin­dern oder zu­min­dest ab­schwä­chen und ge­hört ge­ra­de in öf­fent­li­chen Netz­wer­ken zum Pflicht­pro­gramm.

ℹ️ Für das Jahr 2025 ga­ben 11 %⁶ der deut­schen In­ter­net­nut­zer (rund 8 Mil­lio­nen Men­schen) an, Op­fer von Cy­ber­kri­mi­na­li­tät ge­wor­den zu sein. Im Vor­jahr wa­ren es nur nur 7 %. Zu den häu­figs­ten Vor­fäl­len zähl­ten Be­trug beim On­line-Shop­ping, er­folg­rei­ches Phis­hing und da­mit un­be­rech­tig­ter Zu­griff auf On­line-Ac­counts.

Ver­wand­te The­men:

Al­ten Lap­top ver­kau­fen? Fest­plat­te vor­her mit Shre­dOS si­cher lö­schen
Wer funkt wo­hin? Netz­werk­ver­kehr mit Sniff­net un­ter Ubun­tu über­wa­chen

¹Wol­ski, Da­vid: Si­cher sur­fen mit Li­nux. In: Li­nux Welt Nr. 3 (2020). S. 25.
²Bär­waldt, Erik: In­ko­gni­to: All­tags­taug­li­ches ge­här­te­tes De­bi­an-De­ri­vat Sep­tor Li­nux. In: Li­nux User Nr 8 (2019) S. 20.
³Lam­precht, Ste­phan: Si­cher­heits­werk­zeug für Li­nux. In: Li­nux Welt Nr. 4 (2022). S. 62.
⁴Die drei vor­de­fi­nier­ten Pro­fi­le kön­nen über den Rei­ter „Be­ar­bei­ten” im Un­ter­punkt „Ein­stel­lun­gen” via „Show pro­files” ein­ge­blen­det wer­den.
⁵Vet­ter, Ve­ro­ni­ka Hel­ga: Phis­hing-Mails er­ken­nen: Wie ein ein­zi­ger Klick Ih­ren PC kom­pro­mit­tie­ren kann. computerheld-linz.at (09/2026).
⁶Eig­ner, Isa­bel­la: Kri­mi­nal­ti­ät im In­ter­net. Ri­si­ko­be­wuss­ter Leicht­sinn. In: Stif­tung Wa­ren­test Nr. 7 (2026). S. 74.
Ace Stream unter Ubuntu: Installation, Funktionsweise und Praxistipps

Un­ter­hal­tung hält dich un­ten. Ei­ne alt­her­ge­brach­te Weis­heit, die mit Blick auf die deutsch­spra­chi­ge Me­di­en­land­schaft ste­tig an Wahr­heit ge­winnt. Trotz­dem ge­ben die Men­schen ne­ben der ver­pflich­ten­den Rund­funk­ge­bühr Un­sum­men für Strea­ming-Abos aus. Die Share Eco­no­my – „Du wirst nichts be­sit­zen und glück­lich sein“ – ist al­so längst Rea­li­tät ge­wor­den. Da­ge­gen spricht zu­nächst we­nig, schließ­lich kos­tet ein Ki­no­be­such in­zwi­schen mehr als ein Net­flix-Mo­nats­abo. Man­che för­dern oben­drein das Un­ter­schich­ten­fern­se­hen¹, in­dem sie Diens­te wie sim­pliTV oder Joyn zu­sätz­lich abon­nie­ren. Im Jahr 2022 kon­su­mier­ten die Deut­schen erst­mals län­ger be­zahl­te² als kos­ten­lo­se Vi­deo­in­hal­te. Kein Wun­der, schließ­lich sind die all­seits be­lieb­ten Fuß­ball-Live-Über­tra­gun­gen eben­falls kos­ten­pflich­tig. Doch auf­ge­passt: Ge­ra­de vor dem Hin­ter­grund, dass Vi­deo­streams be­son­ders häu­fig am Lap­top ab­ge­spielt wer­den, könn­te Ace Stream ei­ne Mög­lich­keit sein, die mo­nat­li­chen Un­ter­hal­tungs­kos­ten zu sen­ken. Ins­be­son­de­re für Ubun­tu-Nut­zer und Netz­werk­ad­mi­nis­tra­to­ren ist das smar­te Live-P2P-Vi­deo-Netz­werk ei­ne in­ter­es­san­te Do­mä­ne, in der das Tor zur glo­ba­len Fern­seh­welt ge­öff­net wird.

Britney Spears - Slumber Party ft. Tinashe im VLC via Ace Stream. Ubuntu 24.04 LTS - Juli 2026

Mu­sik-TV im VLC via Ace Stream in HD-Qua­li­tät.

Ace Stream lässt sich un­ter Ubun­tu vor­zugs­wei­se via Snap mit ei­nem ein­zi­gen Ter­mi­nal-Be­fehl in­stal­lie­ren:

sudo snap install acestreamplayer

Dar­auf­hin lädt die Li­nux-Dis­tri­bu­ti­on drei ei­gen­stän­di­ge Pro­gram­me her­un­ter:

  • ACE Play­er HD
  • ACE mpv
  • Ace Stream En­gi­ne

Wäh­rend­des­sen die ers­ten bei­den Kom­po­nen­ten le­dig­lich op­tio­nal nutz­ba­re Vi­deo-Play­er sind, han­delt es sich beim letz­ten Teil um das Zu­gangs­por­tal zum Ace-Netz­werk. Da­mit die Wie­der­ga­be funk­tio­niert, muss die Ace Stream En­gi­ne stets ge­star­tet sein. Nach dem Öff­nen er­scheint sie als Sym­bol im In­fo­be­reich (Tray) der Task­leis­te und ar­bei­tet im Hin­ter­grund.

Der Screenshot zeigt die Anwendungsübersicht von Ubuntu 24.04.4 LTS mit aktivierter Suchfunktion im dunklen Yaru-Design. Im oberen Bereich befindet sich das Suchfeld, in das bereits der Begriff „ACE“ eingegeben wurde. Links im Suchfeld ist das Lupensymbol zur Kennzeichnung der Suchfunktion zu sehen, während rechts ein kleines Symbol zum Löschen der Eingabe eingeblendet wird. Direkt unterhalb des Suchfeldes erscheint als Suchergebnis die Anwendung AceStreamEngine. Das Programmsymbol besteht aus einem kreisförmig angeordneten Pfeilmotiv in den Farben Gelb, Orange, Rot, Lila, Blau und Grün. Die Pfeile bilden zusammen einen geschlossenen Kreislauf und symbolisieren den Datenaustausch innerhalb des Peer-to-Peer-Netzwerks. Unterhalb des Symbols befindet sich die Bezeichnung „AceStreamEngine“. Das Suchergebnis ist mit einem blauen Rahmen hervorgehoben, wodurch deutlich wird, dass die Anwendung aktuell ausgewählt ist und unmittelbar gestartet werden kann. Der Screenshot verdeutlicht, dass die Ace Stream Engine nach erfolgreicher Installation vollständig in die Desktop-Umgebung von Ubuntu integriert wird und sich wie jede andere Anwendung komfortabel über die Suchfunktion des Systems starten lässt. GWS2.de - Juli 2026

Ace Stream ba­siert grund­sätz­lich auf der Bit­Tor­rent-Tech­no­lo­gie, weist je­doch ei­ni­ge Be­son­der­hei­ten auf. Im Ge­gen­satz zu klas­si­schen Bit­Tor­rent-Cli­ents, die haupt­säch­lich für den Aus­tausch kom­plet­ter Da­tei­en ent­wi­ckelt wur­den, ist Ace Stream auf die Über­tra­gung von Live-Vi­deo­streams op­ti­miert. Die Tech­no­lo­gie selbst ist neu­tral und kann so­wohl für le­ga­le als auch für nicht li­zen­zier­te In­hal­te ein­ge­setzt wer­den.

Ace Stream unter Ubuntu. Kostenlose Anleitung zum Fußball schauen - Juli 2026

Vie­le TV-Sta­tio­nen ver­zich­ten gänz­lich auf die Peer-to-Peer-Fä­hig­kei­ten und über­tra­gen ih­re In­hal­te auf ei­nen zen­tra­len Web­ser­ver, der den Vi­deo-Stream per HTTP (Port 80) an die Zu­schau­er aus­lie­fert. Vor al­lem we­nig fre­quen­tier­ten Sen­der nut­zen das Ace-Stream-Netz­werk so, um ihr Pro­gramm sta­bil und welt­weit zu ver­brei­ten.

Die unter Ubuntu 24.04.4 LTS entstandene Bildcollage veranschaulicht anschaulich einen Sonderfall der Ace-Stream-Technologie, bei dem ein Videostream nicht über das Peer-to-Peer-Netzwerk, sondern direkt von einem zentralen Webserver empfangen wird. Die Collage wurde von Veronika Helga Vetter im Juli 2026 erstellt und setzt sich aus drei inhaltlich zusammengehörenden Bereichen zusammen. Im oberen Bereich ist ein Ausschnitt des Netzwerk-Analyseprogramms Sniffnet zu sehen. Die dargestellten Netzwerkverbindungen zeigen ausschließlich eine TCP-Verbindung zwischen dem lokalen Rechner mit der privaten IP-Adresse 10.0.0.9 und dem Server 136.243.42.146. Auffällig ist dabei, dass die Gegenstelle über den HTTP-Port 80 kommuniziert und Sniffnet den Dienst folgerichtig als „http“ erkennt. Die Gegenrichtung zeigt dieselbe Verbindung mit den vertauschten Quell- und Zieladressen. Diese Darstellung macht deutlich, dass der Videostream in diesem Beispiel unmittelbar von einem gewöhnlichen HTTP-Server stammt und nicht von anderen Teilnehmern des Ace-Stream-Netzwerks. Links unten ist das Kontextmenü der Ace Stream Engine eingeblendet. Neben der aktuellen Downloadrate werden dort auch die Werte „UL: 0.0“ sowie „Helping: 0“ angezeigt. Insbesondere der Wert Helping: 0 ist von Bedeutung, da er darauf hinweist, dass der eigene Rechner momentan keine Videodaten an andere Teilnehmer weiterverteilt. Während bei einem klassischen Peer-to-Peer-Stream empfangene Datenpakete unmittelbar an weitere Peers übertragen werden, fungiert der Rechner in diesem Szenario ausschließlich als Empfänger des Videostreams. Der rechte Teil der Collage greift diese technische Situation grafisch auf. Dargestellt ist ein stilisierter HTTP-Server (Port 80), von dem ein Pfeil direkt zu einem lächelnden Linux-Pinguin mit erhobenem Daumen führt. Unter dem Pinguin befindet sich die Beschriftung „DU“, wodurch die direkte Datenübertragung zwischen Server und Zuschauer symbolisiert wird. Die Illustration verdeutlicht, dass der Stream ohne zwischengeschaltete Peer-to-Peer-Verbindungen direkt vom Server bezogen wird. Die Collage zeigt damit eindrucksvoll, dass Ace Stream nicht ausschließlich auf Peer-to-Peer-Verbindungen angewiesen ist. Insbesondere bei weniger stark frequentierten TV-Sendern oder Nischenprogrammen kann die Ace Stream Engine den Videostream direkt über eine gewöhnliche HTTP-Verbindung von einem zentralen Server beziehen. In einem solchen Fall werden die empfangenen Daten nicht an andere Teilnehmer weiterverteilt, sondern ausschließlich lokal wiedergegeben. Dieses hybride Übertragungsmodell erlaubt es Ace Stream, je nach Verfügbarkeit von Peers und Auslastung des Netzwerks flexibel zwischen einer klassischen Serververbindung und der Peer-to-Peer-Verteilung zu wechseln. Das Ubuntu Handbuch

Die Grund­idee von Ace Stream be­steht je­doch dar­in, dass ei­ne Quel­le ei­nen HD-Vi­deo­stream an ei­ne sehr gro­ße An­zahl von Zu­schau­ern über­tra­gen kann, oh­ne die ge­sam­te Upload-Band­brei­te selbst be­reit­stel­len zu müs­sen.

  • Ähn­lich wie bei an­de­ren Peer-to-Peer-Netz­wer­ken gibt der Emp­fän­ger ein­ge­hen­de Da­ten­pa­ke­te an an­de­re Teil­neh­mer wei­ter.

Da­durch ver­teilt sich die be­nö­tig­te Band­brei­te auf al­le ver­bun­de­nen Peers und das Netz­werk ska­liert mit stei­gen­der Zu­schau­er­zahl. In klas­si­schen File­sha­ring-Netz­wer­ken wie Bit­Tor­rent oder Ka­dem­lia müs­sen Port­wei­ter­lei­tun­gen im Rou­ter oder VPN-Dienst ein­ge­rich­tet wer­den, da­mit an­de­re Teil­neh­mer di­rek­te Ver­bin­dun­gen zum ei­ge­nen Rech­ner auf­bau­en kön­nen.

Das Dekobild des Artikels zeigt eine humorvoll gestaltete Szene rund um Ace Stream unter Ubuntu und greift zahlreiche Elemente auf, die den Inhalt des Beitrags widerspiegeln. Im oberen linken Bereich befindet sich die Überschrift „AceStream unter Ubuntu“, die das Thema der Illustration unmittelbar erkennen lässt. Im Mittelpunkt des Bildes sitzt ein fröhlicher Linux-Pinguin an einem Schreibtisch vor einem großen Computermonitor. Der Pinguin trägt eine dunkle Baseballkappe und einen Kapuzenpullover und verfolgt sichtlich begeistert eine Live-Übertragung auf dem Bildschirm. Geöffnet ist der VLC Media Player, in dem ein Fußballspiel der Weltmeisterschaft wiedergegeben wird. Zu sehen ist eine Nahaufnahme eines portugiesischen Spielers während einer Spielunterbrechung. Das Senderlogo DAZN sowie die eingeblendete Spielpaarung Brasilien gegen Japan verdeutlichen, dass es sich um eine internationale Sportübertragung handelt. Der dargestellte VLC Media Player besitzt die für Ubuntu typische Menüleiste mit den Einträgen Medien, Wiedergabe, Audio, Video, Untertitel, Werkzeuge und Hilfe und vermittelt damit den Eindruck einer ganz normalen Wiedergabe eines Netzwerkstreams. Die gesamte Szene spielt in einem gemütlichen Arbeits- und Gamingzimmer, das zahlreiche kleine Details bereithält. Auf dem Schreibtisch stehen eine geöffnete Tüte Tortilla-Chips, eine Dose Spezi sowie ein leerer Dönerkarton – typische Begleiter eines langen Fußballabends. Direkt daneben befindet sich eine große Kaffeetasse mit der augenzwinkernden Aufschrift „Kein Plan. Kein Ziel. Hauptsache Fußball.“. Vor dem Schreibtisch schläft entspannt eine Katze in ihrem Körbchen und unterstreicht die gemütliche Atmosphäre. Im Hintergrund sind weitere persönliche Gegenstände zu erkennen. Neben dem Schreibtisch steht ein beleuchteter Computer mit Sichtfenster, auf dessen Gehäuse eine kleine Fußballspieler-Trophäe platziert wurde. An der Wand hängt ein großes Bild eines Fußballstadions, wodurch das Thema Sport zusätzlich aufgegriffen wird. Auf einem Regal stehen mehrere Flaschen sowie ein eingerahmtes Foto, während sich auf dem Boden Wäsche und Schuhe befinden. Diese bewusst leicht chaotische Umgebung vermittelt den Eindruck eines authentischen Wohnzimmers während eines spannenden Fußballabends. Die Illustration greift damit den roten Faden des gesamten Artikels auf. Der Pinguin symbolisiert Ubuntu beziehungsweise Linux, während der VLC Media Player stellvertretend für die komfortable Wiedergabe eines von der Ace Stream Engine bereitgestellten Videostreams steht. Das Motiv verdeutlicht, dass sich hochauflösende Live-Übertragungen unter Ubuntu mit frei verfügbarer Software unkompliziert genießen lassen. Gleichzeitig vermittelt die Szene eine lockere und sympathische Atmosphäre und dient als passender visueller Abschluss des Beitrags. Cartoon von Veronika Helga Vetter - Webkünstlerin seit 2011 (Linz/Oberösterreich)

ℹ️ Bei Ace Stream ist dies für die rei­ne Wie­der­ga­be nicht er­for­der­lich. Zwar lauscht die Ace Stream En­gi­ne stan­dard­mä­ßig auf Port 8621 (TCP und UDP), sie kann je­doch auch oh­ne ma­nu­ell ein­ge­rich­te­te Port­wei­ter­lei­tung Ver­bin­dun­gen zu an­de­ren Peers auf­bau­en und Vi­deo­streams zu­ver­läs­sig emp­fan­gen.

Zu­dem wur­de die Ace Stream En­gi­ne in den letz­ten Jah­ren so stark wei­ter­ent­wi­ckelt, dass die meis­ten Peer-Grup­pen aus le­dig­lich drei gleich­star­ken Teil­neh­mern be­stehen, die sich Da­ten­pa­ke­te über auf­recht­erhal­te­ne TCP-Ver­bin­dun­gen hin und her schi­cken.

Die unter Ubuntu 24.04.4 LTS entstandene Bildcollage zeigt den klassischen Betriebsmodus von Ace Stream, bei dem die Übertragung eines Videostreams vollständig über ein Peer-to-Peer-Netzwerk erfolgt. Die Collage wurde von Veronika Helga Vetter im Juli 2026 erstellt und kombiniert eine Netzwerkanalyse mit einer grafischen Darstellung der Datenverteilung. Im oberen Bereich ist ein Ausschnitt des Netzwerk-Analyseprogramms Sniffnet zu sehen. Dort werden mehrere gleichzeitig aufgebaute TCP-Verbindungen dargestellt, die über den für Ace Stream typischen Port 8641 kommunizieren. Der lokale Rechner mit der privaten IP-Adresse 10.0.0.9 ist dabei gleichzeitig mit den beiden öffentlichen Gegenstellen 95.214.234.48 und 91.209.70.8 verbunden. Die Netzwerkübersicht zeigt sowohl ausgehende als auch eingehende TCP-Verbindungen, wodurch deutlich wird, dass der Rechner nicht ausschließlich Daten empfängt, sondern gleichzeitig aktiv am Datenaustausch mit anderen Teilnehmern des Peer-to-Peer-Netzwerks beteiligt ist. Im linken unteren Bereich ist das Kontextmenü der Ace Stream Engine eingeblendet. Neben der aktuellen Downloadrate fällt insbesondere der Eintrag „Helping: 2“ auf. Dieser Wert zeigt an, dass der eigene Rechner derzeit zwei andere Teilnehmer beim Verteilen des Videostreams unterstützt. Obwohl in diesem Beispiel kein klassischer Uploadwert ausgewiesen wird, bestätigt der Helping-Wert, dass die empfangenen Videodaten nicht nur lokal wiedergegeben, sondern gleichzeitig an andere Teilnehmer des Netzwerks weitergeleitet werden. Die rechte Bildhälfte veranschaulicht dieses Prinzip grafisch. Im Mittelpunkt befindet sich ein Linux-Pinguin, der stellvertretend für den eigenen Rechner vor einem Computer sitzt und einen laufenden Videostream betrachtet. Von diesem zentralen Teilnehmer führen Datenverbindungen zu den beiden Peers „Peer A“ und „Peer B“. Die Verbindungspfeile verdeutlichen, dass der Rechner gleichzeitig Datenpakete empfängt und bereits erhaltene Videodaten unmittelbar wieder an andere Teilnehmer weitergibt. Die beiden dargestellten Peers sind ihrerseits wiederum mit weiteren Teilnehmern verbunden, wodurch das typische, vermaschte Peer-to-Peer-Netzwerk entsteht. Jeder Teilnehmer fungiert dabei sowohl als Empfänger als auch als Verteiler von Datenpaketen und trägt damit zur Bandbreite und Stabilität des gesamten Netzwerks bei. Die Collage verdeutlicht damit das grundlegende Funktionsprinzip von Ace Stream. Im Gegensatz zu einer klassischen Server-Client-Architektur stammt der Videostream nicht ausschließlich von einem zentralen Server. Stattdessen verteilen zahlreiche miteinander verbundene Teilnehmer die einzelnen Datenpakete untereinander. Jeder Zuschauer wird automatisch zu einem aktiven Bestandteil des Netzwerks und unterstützt die Übertragung des Live-Streams, indem bereits empfangene Videodaten an weitere Peers weitergegeben werden. Dieses Verfahren ermöglicht eine besonders effiziente Verteilung von HD-Live-Streams und sorgt dafür, dass die verfügbare Gesamtbandbreite mit der Anzahl der verbundenen Teilnehmer wächst. Collage von Sascha Vetter - Netzwerk- und Systemadministrator Linz Oberösterreich in Kooperation mit Computerheld Linz

Streams für Ace Stream

Nach der gan­zen Netz­werk­theo­rie stellt sich na­tür­lich die Fra­ge, wo­her die Stream-Links über­haupt stam­men. Bis vor ei­ni­gen Jah­ren war es oft not­wen­dig, zwie­lich­ti­ge Web­sei­ten zu durch­su­chen, bei de­nen nie ganz klar war, ob der Play-But­ton tat­säch­lich ei­nen Stream star­tet oder auf ei­ne Phis­hing-Sei­te führt.

  • Die Ent­wick­ler von Ace Stream ha­ben die­ses Pro­blem er­kannt und stel­len die Stream-Links in­zwi­schen über ei­ne ei­ge­ne Such­ma­schi­ne be­reit.

Dort las­sen sich nicht nur TV-Sen­der aus al­ler Welt fin­den, son­dern auch ak­tu­el­le Live-Events und Sport­über­tra­gun­gen.

Der Screenshot zeigt die offizielle Ace Stream Suchmaschine, über die sich sowohl TV-Sender als auch aktuelle Live-Ereignisse komfortabel durchsuchen lassen. Im oberen Bereich der Webseite befindet sich eine große Suchleiste, in die bereits der Suchbegriff „England ENG - DR Congo COD“ eingegeben wurde. Rechts daneben ist die blau hervorgehobene Schaltfläche „Search“ zu sehen, mit der die Suche gestartet wird. Direkt unterhalb der Suchleiste erscheint eine Ergebnisliste mit mehreren verfügbaren Streams zum ausgewählten Fußballspiel der Fußball-Weltmeisterschaft 2026. Die Suchmaschine stellt dabei verschiedene Sprachversionen desselben Ereignisses bereit. Im dargestellten Beispiel werden Übertragungen in Polnisch, Deutsch, Französisch und Russisch angeboten. Dadurch können Nutzer gezielt die gewünschte Kommentarsprache auswählen, anstatt lediglich nach einem bestimmten Fernsehsender suchen zu müssen. Jeder Eintrag verfügt über mehrere Aktionssymbole. Das erste Symbol mit dem Wiedergabe-Dreieck dient zum direkten Öffnen des Streams. Das daneben befindliche Kamerasymbol kopiert den entsprechenden Ace-Stream-Link in die Zwischenablage. Besonders hervorgehoben ist im Screenshot das rechts außen dargestellte Symbol zum Kopieren des Stream-Links, auf das ein blauer Pfeil zeigt. Nach einem Klick befindet sich der Ace-Stream-Link in der Zwischenablage und kann anschließend beispielsweise im VLC Media Player über „Medien → Netzwerkstream öffnen“ beziehungsweise die Tastenkombination Strg + N eingefügt werden. Voraussetzung für die Wiedergabe ist, dass die Ace Stream Engine bereits im Hintergrund gestartet wurde. Sie empfängt den Stream aus dem Ace-Stream-Netzwerk und stellt ihn anschließend lokal für den gewählten Mediaplayer bereit. Der Screenshot verdeutlicht außerdem einen wesentlichen Vorteil der offiziellen Ace Stream Suchmaschine gegenüber vielen inoffiziellen Streaming-Portalen. Statt auf unbekannten Webseiten nach Stream-Links suchen zu müssen, können Nutzer gezielt nach TV-Sendern wie ORF, ARD oder ZDF sowie nach konkreten Live-Ereignissen suchen. Gerade bei internationalen Sportveranstaltungen werden häufig mehrere Sprachversionen desselben Spiels angeboten, sodass die gewünschte Übertragung mit wenigen Mausklicks gefunden und gestartet werden kann. Von der Fussball-Weltmeisterschaft empfohlen - Juli 2026

Mit ei­nem Klick auf das Ka­me­ra­sym­bol ne­ben dem ge­wünsch­ten Ein­trag wird der ent­spre­chen­de Ace-Stream-Link in die Zwi­schen­ab­la­ge ko­piert.

  • An­schlie­ßend lässt sich im VLC Me­dia Play­er über die Tas­ten­kom­bi­na­ti­on „Strg + N” das Fens­ter Netz­werk­adres­se öff­nen auf­ru­fen.
  • Dort wird der zu­vor ko­pier­te Link mit „Strg + V” ein­ge­fügt und der Stream-In­halt über die Schalt­flä­che „Wie­der­ga­be“ ge­star­tet.

Nach we­ni­gen Se­kun­den be­ginnt der Vi­deo­stream mit dem Auf­bau. Vor­aus­set­zung hier­für ist, dass die Ace Stream En­gi­ne be­reits im Hin­ter­grund läuft und als Sym­bol im In­fo­be­reich (Tray) der Task­leis­te auf ein­ge­hen­de Stream-An­fra­gen war­tet.

Der unter Ubuntu 24.04.4 LTS entstandene Screenshot zeigt einen über Ace Stream empfangenen Live-Stream der Fußball-Weltmeisterschaft 2026, der im VLC Media Player wiedergegeben wird. Als Übertragung dient in diesem Beispiel der türkische Sportsender TRT Spor, da deutschsprachige Übertragungen nicht zu jedem Zeitpunkt oder für jede Begegnung verfügbar sind. Der Screenshot verdeutlicht, dass sich internationale Live-Übertragungen mit Ace Stream problemlos in einem herkömmlichen Mediaplayer wiedergeben lassen. Im oberen Bereich des VLC-Fensters ist zu erkennen, dass kein lokales Video geöffnet wurde, sondern ein von der Ace Stream Engine bereitgestellter Netzwerkstream abgespielt wird. In der Titelleiste erscheint die URL des lokalen HTTP-Streams (getstream?...), über den die Ace Stream Engine die empfangenen Videodaten an den VLC Media Player übergibt. Für den VLC handelt es sich dabei lediglich um einen gewöhnlichen Netzwerkstream, während sämtliche Aufgaben wie Peer-Suche, Datenempfang, Buffering und gegebenenfalls die Weiterverteilung der Videodaten vollständig von der Ace Stream Engine im Hintergrund übernommen werden. Das Videobild zeigt eine Szene aus dem WM-Spiel Mexiko gegen England. Eingeblendet sind der Spielstand, die Spielzeit sowie das Senderlogo TRT Spor. Auffällig ist die hohe Bildqualität der Übertragung. Das Bild wird in hoher Auflösung dargestellt und zeigt selbst bei schnellen Kamerabewegungen oder detailreichen Szenen keine sichtbaren Kompressionsartefakte oder Aussetzer. Gerade bei internationalen Sportübertragungen mit vielen gleichzeitigen Zuschauern spielt die Peer-to-Peer-Technologie von Ace Stream ihre Stärken aus. Statt sämtliche Daten von einem einzelnen Streaming-Server zu beziehen, werden die Videopakete zwischen zahlreichen Teilnehmern des Netzwerks verteilt. Jeder Zuschauer trägt – sofern der Stream im Peer-to-Peer-Modus arbeitet – einen kleinen Teil der benötigten Bandbreite bei. Dadurch verteilt sich die Last auf viele Teilnehmer, wodurch auch hochauflösende Live-Streams stabil übertragen werden können. Ein weiterer Vorteil dieser Lösung besteht darin, dass sämtliche Funktionen des VLC Media Players uneingeschränkt zur Verfügung stehen. So können beispielsweise die Lautstärke angepasst, Vollbildmodus und Seitenverhältnis geändert, Untertitel verwaltet oder Audio- und Videoeinstellungen individuell angepasst werden. Für den Anwender unterscheidet sich die Wiedergabe eines Ace-Streams somit kaum von der eines gewöhnlichen Netzwerkstreams oder einer lokalen Videodatei. Die eigentliche Peer-to-Peer-Kommunikation bleibt vollständig im Hintergrund verborgen und wird von der Ace Stream Engine übernommen, während VLC ausschließlich für die komfortable Wiedergabe des Videostreams zuständig ist. Handbuch für Linux-Freunde Juli 2026

Die Qua­li­tät der Ace-Streams hat sich in den ver­gan­ge­nen Jah­ren deut­lich ver­bes­sert. Die meis­ten TV-Sen­der wer­den in­zwi­schen in 720p, vie­le so­gar in Full HD (1080p) über­tra­gen. Um ei­ne mög­lichst ru­ck­el­freie Wie­der­ga­be zu ge­währ­leis­ten, emp­fiehlt es sich, in den Ein­stel­lun­gen der Ace Stream En­gi­ne den Live Buf­fer auf min­des­tens 24 Se­kun­den zu er­hö­hen.

Der unter Ubuntu 24.04.4 LTS entstandene Screenshot zeigt das Einstellungsfenster der Ace Stream Engine, in dem sich verschiedene Parameter zur Optimierung der Streamingqualität anpassen lassen. Während die Standardeinstellungen bereits für viele Übertragungen ausreichend sind, können insbesondere bei hochauflösenden Live-Streams individuelle Anpassungen die Wiedergabestabilität deutlich verbessern. Im oberen Bereich des Dialogfensters befinden sich mehrere allgemeine Optionen, beispielsweise zur automatischen Ermittlung der maximalen Downloadgeschwindigkeit oder zum Verhalten der Engine während des Vorpufferns eines Streams. Den Schwerpunkt des Screenshots bilden jedoch die konfigurierbaren Werte für Puffergrößen und Bandbreitenbegrenzungen. Besonders hervorgehoben ist der Eintrag „Live buffer“, dessen Wert in diesem Beispiel auf 24 Sekunden erhöht wurde. Standardmäßig verwendet die Ace Stream Engine einen Puffer von 12 Sekunden, was bei Live-Übertragungen mit schwankender Internetverbindung oder kurzfristigen Verzögerungen einzelner Peers gelegentlich zu Bildrucklern oder kurzen Unterbrechungen führen kann. Durch die Verdopplung des Puffers auf 24 Sekunden steht der Engine ein deutlich größerer Zwischenspeicher zur Verfügung. Kurzfristige Schwankungen im Peer-to-Peer-Netzwerk können dadurch ausgeglichen werden, ohne dass sich diese unmittelbar auf die Wiedergabe auswirken. Ebenfalls angepasst wurde das Download-Limit, das in diesem Beispiel auf 1.700 KB/s festgelegt ist. Dieser Wert orientiert sich an der für hochauflösende Live-Streams benötigten Datenrate und sorgt dafür, dass ausreichend Bandbreite für eine flüssige Wiedergabe zur Verfügung steht, ohne den Internetanschluss unnötig zu belasten. Zusätzlich wurde das Upload-Limit auf 512 KB/s begrenzt. Da Ace Stream als Peer-to-Peer-Netzwerk arbeitet und empfangene Videodaten bei Bedarf an andere Teilnehmer weitergibt, verhindert diese Einstellung, dass die eigene Internetleitung durch einen zu hohen Upload ausgelastet wird. Gleichzeitig bleibt genügend Upload-Kapazität erhalten, um weiterhin aktiv zum Netzwerk beizutragen und andere Zuschauer beim Empfang des Streams zu unterstützen. Mit dieser Konfiguration lässt sich die Wiedergabe von 1080p-Live-Streams in der Praxis deutlich stabilisieren. Insbesondere bei stark nachgefragten Sportübertragungen sorgt der vergrößerte Live-Puffer dafür, dass kurzzeitige Schwankungen im Peer-to-Peer-Netzwerk abgefangen werden können. Zusammen mit einer sinnvoll begrenzten Bandbreitennutzung ergibt sich eine ruckelfreie und zuverlässige Wiedergabe, ohne den eigenen Internetanschluss oder das Netzwerk anderer Teilnehmer unnötig zu belasten. Erkenntnis von Sascha Vetter - Netzwerk- und Systemadministrator

Wer sich den In­ter­net­an­schluss mit an­de­ren Per­so­nen teilt, soll­te au­ßer­dem be­den­ken, dass für ei­nen sta­bi­len HD-Stream ei­ne dau­er­haft ver­füg­ba­re Down­load­ra­te von rund 1.500 KB/s (ca. 1,5 MB/s) er­for­der­lich ist. Steht die­se Band­brei­te nicht kon­ti­nu­ier­lich zur Ver­fü­gung, kann es zu Bild­ruck­lern oder kur­zen Un­ter­bre­chun­gen kom­men.

ℹ️ Rund um Ace Stream hal­ten sich bis heu­te zahl­rei­che My­then. Im­mer wie­der wird die Soft­ware mit dem Dark­net oder an­ony­men Tausch­bör­sen in Ver­bin­dung ge­bracht. Tat­säch­lich trifft bei­des nicht zu. Ace Stream ist ein ge­wöhn­li­ches Peer-to-Peer-Netz­werk, das über das „un­ver­schlei­er­te” In­ter­net kom­mu­ni­ziert. Die Soft­ware nutzt stan­dar­di­sier­te TCP- und UDP-Ver­bin­dun­gen und lässt sich mit Netz­werk­werk­zeu­gen wie Wireshark oder Sniff­net pro­blem­los ana­ly­sie­ren. We­der kom­men Oni­on-Rou­ting noch an­de­re An­ony­mi­sie­rungs­tech­ni­ken zum Ein­satz.

Ver­wand­te The­men:

Al­te Vi­deo-DVDs un­ter Ubun­tu ab­spie­len – so funktioniert’s
Kei­ne Lust auf Peer-to-Peer? Fern­se­hen un­ter Ubun­tu mit Free­tux­TV

¹S­poerr, Kath­rin: Wo Un­ter­schich­ten zu Hau­se sind. welt.de (06/2026).
²Link, Mi­cha­el: Vi­deo­strea­ming: Zah­len, Da­ten, Fak­ten. In: c’t Nr. 2 (2023). S. 142.

Warum deine Scans unter Ubuntu schlecht sind – und wie NAPS2 das Problem löst

En­de der 1990er Jah­re zog mit Win­dows 98 ei­ne neue Ge­rä­te­klas­se in vie­le deut­sche Haus­hal­te ein: der Flach­bett­scan­ner. Der USB-Stan­dard setz­te sich ge­ra­de durch, und plötz­lich ließ sich neue Hard­ware tat­säch­lich ein­fach kon­fi­gu­rie­ren. Gleich­zei­tig exis­tier­ten we­der er­schwing­li­che Di­gi­tal­ka­me­ras noch Smart­phones. Fo­tos la­gen in di­cken Fa­mi­li­en­al­ben und wer sie si­chern oder per E-Mail ver­schi­cken woll­te, leg­te Bild für Bild auf den Scan­ner und war­te­te ge­dul­dig, bis der Leucht­bal­ken sei­ne Run­de ge­dreht hat­te. Mit Smart­phones und Di­gi­tal­ka­me­ras ver­lor der klas­si­sche Flach­bett­scan­ner spä­ter an Be­deu­tung. Die Tech­nik ver­schwand je­doch nicht, son­dern wan­der­te in Mul­ti­funk­ti­ons­ge­rä­te. Dru­cken, ko­pie­ren, scan­nen – al­les in ei­nem Ge­rät. Ge­ra­de un­ter Ubun­tu war das al­ler­dings lan­ge Zeit ei­ne klei­ne Ge­dulds­pro­be. Bis zur CO­VID-19-Pan­de­mie war es näm­lich kei­ne Sel­ten­heit, dass Dru­cker aber be­son­ders Scan­ner erst nach et­was Re­cher­che und Bas­tel­ar­beit zu­ver­läs­sig funk­tio­nier­ten.

ℹ️ Frü­her muss­ten Scan­ner un­ter Li­nux vom Frame­work SANE (Scan­ner Ac­cess Now Easy)¹ un­ter­stützt wer­den. Fehl­te ein pas­sen­des Ba­ckend – et­wa bei vie­len Mo­del­len von Ca­non, Ep­son oder Lex­mark – ließ sich das Ge­rät oh­ne pro­prie­tä­ren Her­stel­ler­trei­ber nicht nut­zen.

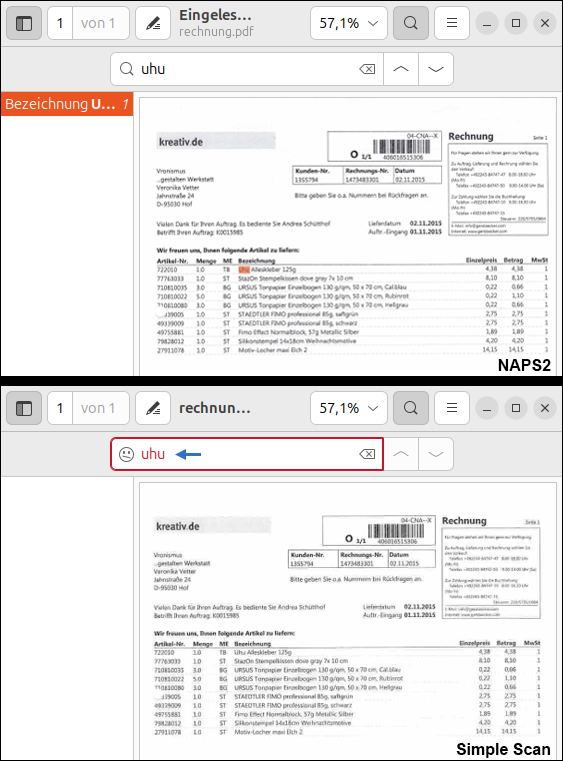
Selbst wenn Ubun­tu den Scan­ner er­kann­te, lie­fer­te das SA­NE-Front­end Simp­le Scan – heu­te als „Do­ku­men­ten-Scan­ner“ be­kannt – oft nur mä­ßi­ge Er­geb­nis­se. Die Bild­qua­li­tät war häu­fig ent­täu­schend und bot deut­lich we­ni­ger Ein­stell­mög­lich­kei­ten als die Win­dows-Soft­ware der Her­stel­ler. Da al­ler­dings oh­ne­hin im­mer we­ni­ger Men­schen ernst­haft scann­ten, ar­ran­gier­ten sich die meis­ten An­wen­der still­schwei­gend mit die­sem Zu­stand.

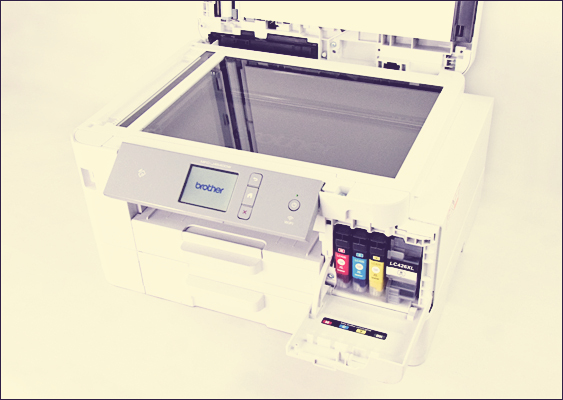
Das abgebildete Multifunktionsgerät, ein Brother MFC-J4540DWXL, präsentiert sich in einer bewusst geöffneten Arbeitsstellung und gibt damit einen direkten Einblick in seine Kernfunktionen als Scan- und Drucksystem. Die geöffnete Scannerabdeckung legt die Glasfläche frei, die für Flachbettscans genutzt wird – ein zentrales Element des Artikels, da hier die Qualität der Digitalisierung von Dokumenten maßgeblich entsteht. Die klare, plane Scanfläche signalisiert bereits auf den ersten Blick: Hier entscheidet sich, ob ein Dokument sauber erfasst oder zur OCR-Katastrophe wird. Gleichzeitig ist die Frontklappe geöffnet, wodurch der Blick auf die eingesetzten Tintenpatronen freigegeben wird. Besonders auffällig: Die schwarze Patrone stammt offensichtlich nicht vom Originalhersteller, sondern von einem Drittanbieter. Das ist kein Zufall, sondern ein praxisnaher Hinweis auf die Alltagstauglichkeit des Geräts – auch mit alternativen Verbrauchsmaterialien arbeitet der Drucker stabil und zuverlässig, ohne sofort in Fehlermeldungen oder Einschränkungen zu verfallen. Für preisbewusste Anwender ein nicht zu unterschätzender Faktor. Das Gerät ist eingeschaltet, was sich durch das aktive Bedienfeld mit dem gut sichtbaren Brother-Logo und den Statusanzeigen zeigt. Dadurch wirkt das Bild nicht wie ein steriles Produktfoto, sondern wie eine echte Arbeitssituation – genau das, was man in einer praxisorientierten Umgebung erwarten würde. Insgesamt transportiert das Bild mehr als nur Hardware: Es zeigt ein funktionales Werkzeug für den Alltag. Der Brother MFC-J4540DWXL ist nicht nur ein klassischer Drucker, sondern ein vielseitiges Gerät, das insbesondere durch seine Unterstützung von eSCL (AirScan) auch im Linux-Umfeld punktet. Dadurch lässt er sich ohne proprietäre Treiber direkt mit Tools wie Simple Scan oder NAPS2 ansprechen – ein klarer Vorteil für Nutzer, die auf langfristige Kompatibilität und wartungsarme Systeme setzen. Als visuelles Element eignet sich das Gerät daher nicht nur zur Illustration, sondern auch als Statement: moderne Peripherie, die funktioniert, ohne dass man sich mit Treiberhölle und Hersteller-Gängelung herumschlagen muss. Foto von Veronika Helga Vetter - Computerheld Linz / GWS2.de / März 2026

Doch in der zwei­ten Hälf­te der 2020er-Jah­re er­lebt das Di­gi­ta­li­sie­rungs­ge­rät plötz­lich ei­ne klei­ne Re­nais­sance – aus­ge­rech­net dank KI. Wäh­rend Scan­ner jah­re­lang ein Ni­schen­da­sein führ­ten, ha­ben sie heu­te wie­der ei­nen ganz prak­ti­schen Zweck.

ℹ️ Le­sen war ges­tern. Un­an­ge­neh­me Brie­fe mit sei­ten­lan­gen Text­blö­cken von An­wäl­ten, Fi­nanz­äm­tern, Kran­ken­kas­sen, Schu­len oder Strom­an­bie­tern lan­den heu­te oft di­rekt auf dem Scan­ner. An­schlie­ßend wird das Do­ku­ment in ChatGPT oder Ge­mi­ni hoch­ge­la­den – und die KI for­mu­liert in we­ni­gen Se­kun­den ein pas­sen­des Ant­wort­schrei­ben, oh­ne dass man sich selbst durch ju­ris­ti­sche Flos­keln oder Be­hör­den­pro­sa kämp­fen muss.

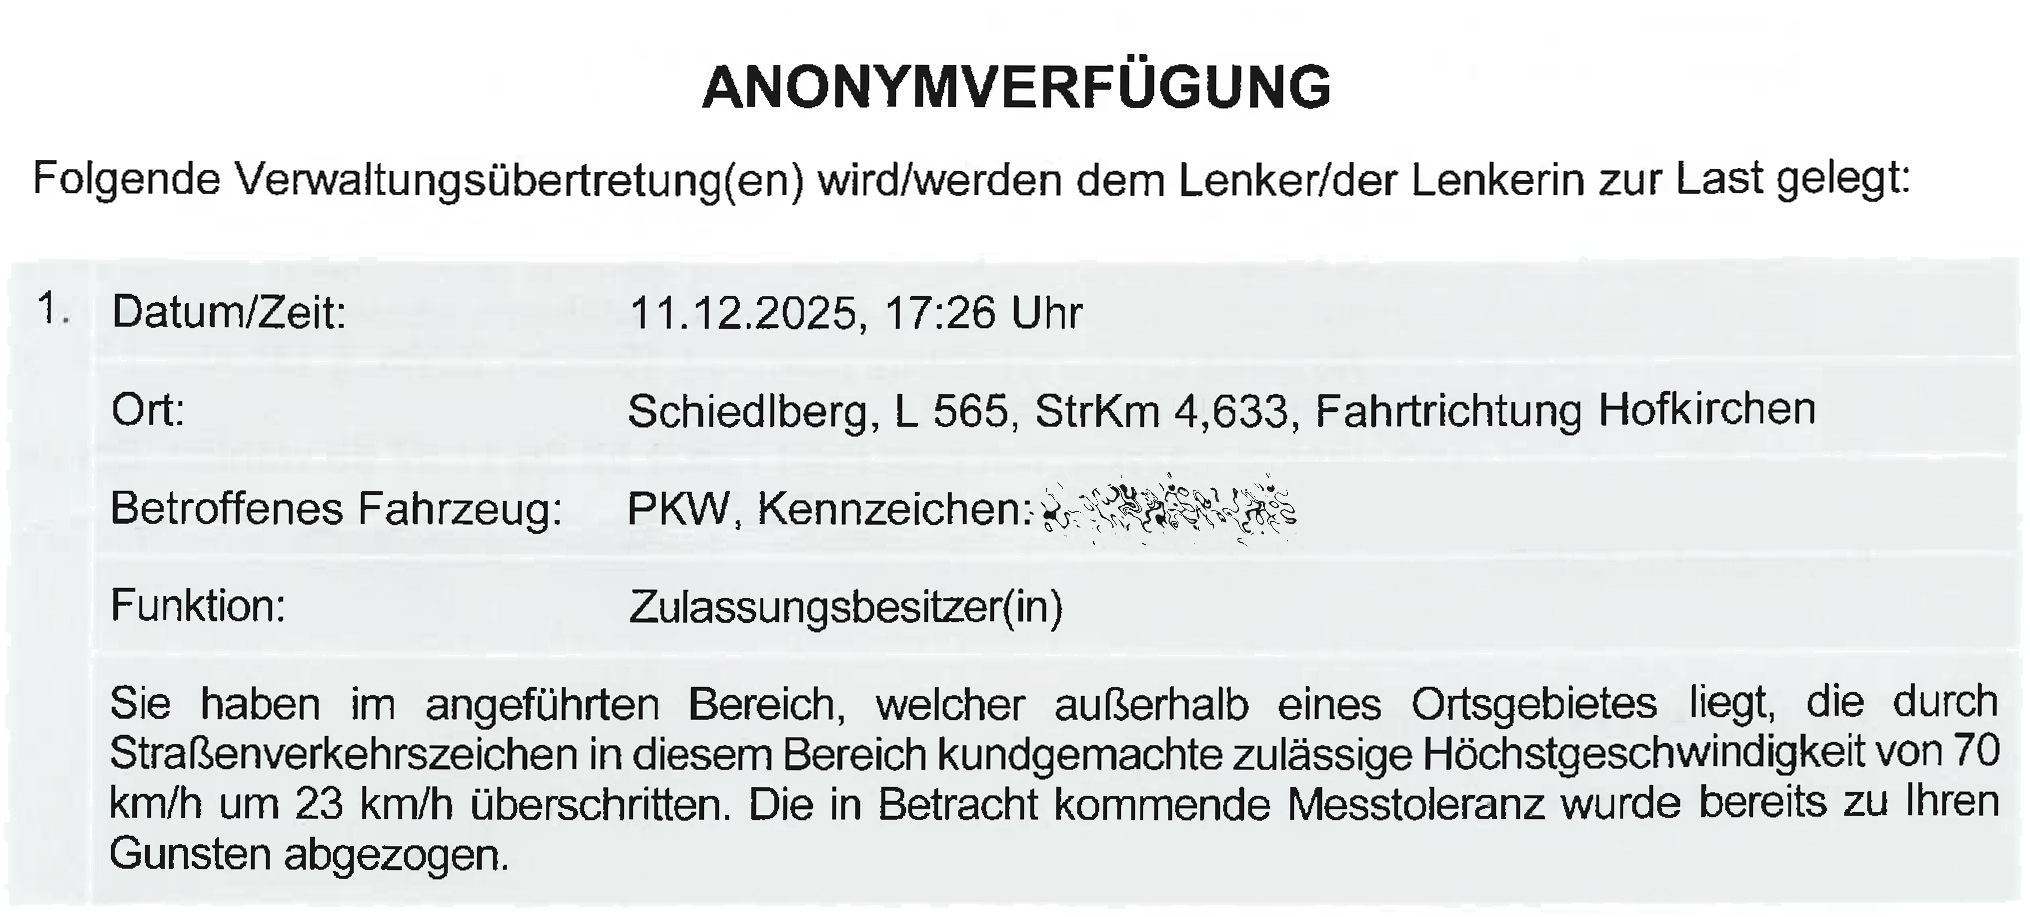
Der Screenshot zeigt einen Ausschnitt aus einer eingescannten PDF-Datei einer behördlichen Anonymverfügung – also einem offiziell relevanten Dokument, das ursprünglich physisch erstellt, anschließend jedoch lediglich abfotografiert oder qualitativ minderwertig eingescannt und digital weiterverarbeitet wurde. Bereits auf den ersten Blick fällt die unruhige, leicht verwaschene Darstellung der Schrift auf: Die Buchstaben wirken nicht sauber abgegrenzt, sondern leicht ausgefranst und inhomogen, was auf eine unzureichende Scanauflösung oder eine fehlerhafte Nachbearbeitung hindeutet. Besonders kritisch ist die fehlende strukturelle Klarheit des Dokuments. Die typischen Merkmale eines hochwertigen OCR-Scans – klar definierte Textkanten, gleichmäßiger Kontrast und saubere Segmentierung der Inhalte – sind hier nicht gegeben. Stattdessen scheint es sich um ein reines Rasterbild zu handeln, bei dem Text und Hintergrund nicht getrennt verarbeitet wurden. Das führt dazu, dass der Inhalt für Texterkennungssysteme nur eingeschränkt oder fehlerhaft interpretierbar ist. In der Praxis bedeutet das: Automatisierte Weiterverarbeitung, Durchsuchbarkeit oder Integration in digitale Workflows sind massiv erschwert oder schlicht nicht möglich. Hinzu kommt die visuelle Wirkung: Trotz des offiziellen Charakters des Dokuments entsteht durch die mangelhafte Scanqualität ein unprofessioneller Gesamteindruck. Unschärfen, leichte Grauschleier im Hintergrund und eine insgesamt „flache“ Darstellung lassen das Dokument eher wie eine hastige Notlösung wirken als wie eine formell korrekte behördliche Mitteilung. Gerade in einem Kontext, in dem es um rechtlich relevante Inhalte wie Verkehrsverstöße geht, untergräbt eine solche Darstellung die wahrgenommene Seriosität der ausstellenden Stelle. Technisch betrachtet wäre dieses Problem heute trivial vermeidbar. Moderne Multifunktionsgeräte in Kombination mit aktuellen Softwarelösungen ermöglichen eine deutlich bessere Digitalisierung: Mit sauberen Scanprofilen, ausreichender DPI-Einstellung und aktivierter OCR lassen sich Dokumente erzeugen, die sowohl visuell klar als auch maschinenlesbar sind. Selbst unter Linux – etwa mit Tools wie NAPS2 oder über eSCL/AirScan direkt aus Anwendungen wie Simple Scan – ist eine hochwertige, treiberlose Scanpipeline problemlos umsetzbar. Das gezeigte Beispiel steht damit sinnbildlich für einen veralteten Workflow: Statt strukturierter Digitalisierung wurde lediglich ein Bild erzeugt. In einer Zeit, in der selbst Standard-Setups präzise OCR-Ergebnisse liefern, ist das nicht mehr zeitgemäß – weder technisch noch in der Außenwirkung. Blitzer in Schiedlberg (Oberösterreich) - Geld für die Staatskasse

Schlecht ein­ge­scann­te Do­ku­men­te – wie et­wa die­ser Be­hör­den­brief – brin­gen in der Pra­xis meh­re­re hand­fes­te Nach­tei­le mit sich:

  • KI-Sys­te­me ar­bei­ten nur dann zu­ver­läs­sig, wenn die zu­grun­de lie­gen­den Da­ten sau­ber er­fasst wur­den. Hoch­wer­ti­ge OCR-Scans lie­fern struk­tu­rier­te, gut les­ba­re Tex­te. Schlech­te Scans hin­ge­gen füh­ren zu feh­ler­haf­ter Zei­chen­er­ken­nung, was die Ge­nau­ig­keit von KI-An­wen­dun­gen mas­siv be­ein­träch­tigt.

  • Ein schwer les­ba­rer Scan wirkt un­pro­fes­sio­nell – un­ab­hän­gig da­von, ob er per E-Mail ver­schickt oder in di­gi­ta­len Sys­te­men ab­ge­legt wird. Ge­ra­de bei of­fi­zi­el­ler Kor­re­spon­denz kann das den Ein­druck von Nach­läs­sig­keit ver­mit­teln und das Image von Frei­be­ruf­lern oder Or­ga­ni­sa­tio­nen ne­ga­tiv be­ein­flus­sen.

Dar­über hin­aus ver­bes­sern qua­li­ta­tiv hoch­wer­ti­ge Scans auch die Bar­rie­re­frei­heit: Screen­rea­der kön­nen den Text deut­lich zu­ver­läs­si­ger er­fas­sen, was ins­be­son­de­re für Men­schen mit Seh­be­hin­de­run­gen ent­schei­dend ist.

Der Screenshot zeigt einen direkten Vergleich zweier Scan-Ergebnisse desselben Dokuments in einer vertikalen Split-Ansicht. Im oberen Bereich wurde das Dokument mit NAPS2 inklusive aktivierter OCR-Funktion erfasst, während im unteren Bereich das identische Dokument mit dem unter Ubuntu standardmäßig verfügbaren Tool Simple Scan digitalisiert wurde. Beide Ergebnisse werden in einer typischen PDF-Ansicht dargestellt, inklusive Suchfeld – ein entscheidendes Detail für die Bewertung der Texterkennung. Im oberen Segment fällt sofort die höhere Scanqualität auf. Die Weißflächen wirken deutlich homogener und frei von störendem Bildrauschen („Griesel“), was auf eine saubere Verarbeitung und bessere Signalaufbereitung beim Scanprozess hinweist. Auch die Graustufen sind klar differenziert und tendieren zu einem neutralen, gleichmäßigen Grau, anstatt in fleckige oder kontrastarme Bereiche zu kippen. Das Schriftbild ist scharf, die Kanten sind sauber definiert – ideale Voraussetzungen für eine zuverlässige OCR-Erkennung. Diese funktioniert hier auch erwartungsgemäß: Im Suchfeld wurde exemplarisch nach einem Begriff gesucht, und das System ist in der Lage, den Text innerhalb des Dokuments korrekt zu identifizieren und anzuspringen. Das ist ein klares Indiz dafür, dass es sich nicht nur um ein einfaches Rasterbild handelt, sondern um ein strukturiertes, maschinenlesbares PDF mit hinterlegter Textebene. Genau das ist die Grundlage für moderne Workflows, etwa für Archivierung, Volltextsuche oder KI-gestützte Weiterverarbeitung. Im unteren Bereich hingegen zeigt sich das Ergebnis von Simple Scan – und damit die typischen Limitierungen des Bordmittels. Die Scanfläche wirkt sichtbar unruhiger, mit leichtem Hintergrundrauschen und weniger konsistenten Grauwerten. Der Text erscheint weicher, teilweise minimal verschwommen, wodurch die Kantenschärfe leidet. Noch gravierender ist jedoch das Fehlen einer funktionierenden OCR-Ebene: Trotz identischer Suchanfrage kann kein Treffer erzielt werden, was darauf hinweist, dass entweder gar keine Texterkennung stattgefunden hat oder diese nicht korrekt eingebettet wurde. Technisch betrachtet handelt es sich hier also um den Unterschied zwischen einem reinen Bildscan und einem vollwertigen, durchsuchbaren Dokument. Während NAPS2 standardmäßig ein qualitativ hochwertiges, OCR-optimiertes Ergebnis liefert, bleibt Simple Scan auf einem funktionalen, aber letztlich unzureichenden Niveau stehen. Für einfache Zwecke mag das genügen – für professionelle Anwendungen, saubere Archivierung oder automatisierte Verarbeitung jedoch nicht. Der Vergleich macht damit deutlich: Wer unter Ubuntu Wert auf hochwertige Scans legt, kommt an spezialisierten Tools wie NAPS2 in Kombination mit eSCL/AirScan kaum vorbei. Das Bordmittel erfüllt seinen Zweck – mehr aber auch nicht. Ein Vergleich vom TÜV Rheinland-Pfalz in Kooperation mit pinguin.gws2.de - deutschsprachiges Ubuntu-Handbuch März 2026

Ubun­tu-An­wen­der soll­ten da­her das funk­ti­ons­ar­me Bord­mit­tel mei­den und statt­des­sen auf NAPS2 set­zen. Die quell­of­fe­ne Soft­ware² ar­bei­tet zu­ver­läs­sig mit mo­der­nen eS­CL-Scan­nern zu­sam­men und er­mög­licht das Spei­chern von Do­ku­men­ten in den For­ma­ten PDF, PNG, JPEG und TIFF.

ℹ️ eS­CL (AirScan) ba­siert auf HTTP/HTTPS und er­mög­licht die Kom­mu­ni­ka­ti­on mit Scan­nern oh­ne her­stel­ler­spe­zi­fi­sche Trei­ber. Der Stan­dard wird von vie­len Her­stel­lern (z. B. HP, Brot­her, Ep­son) un­ter­stützt und ver­mei­det pro­prie­tä­re Ab­hän­gig­kei­ten. Für Ubun­tu-Nut­zer be­deu­tet das: bes­se­re Lang­zeit­kom­pa­ti­bi­li­tät und deut­lich ge­rin­ge­rer War­tungs­auf­wand.

NAPS2 installieren

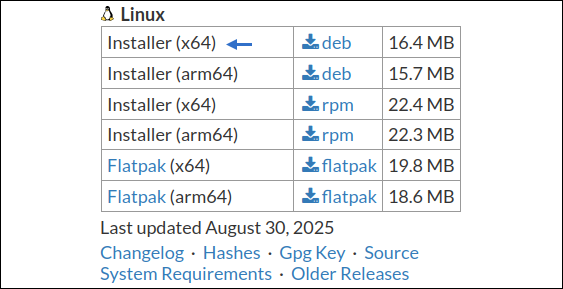
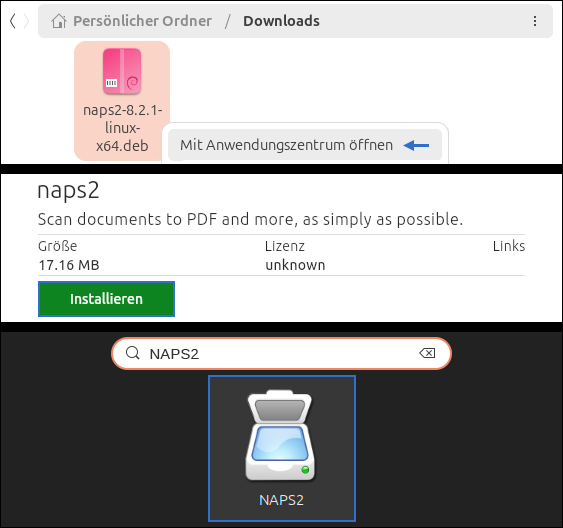
Für die In­stal­la­ti­on der leis­tungs­fä­hi­gen Scan-Soft­ware NAPS2 un­ter Ubun­tu ist zu­nächst der Down­load der pas­sen­den In­stal­la­ti­ons­da­tei er­for­der­lich. Da­zu wird die of­fi­zi­el­le Web­sei­te des Pro­jekts auf­ge­ru­fen und die ak­tu­el­le DEB-Da­tei für 64-Bit-Sys­te­me (x64) her­un­ter­ge­la­den.

Der Screenshot zeigt einen Ausschnitt der offiziellen Download-Seite von NAPS2 im Bereich „Linux“ und stellt die verschiedenen Installationsoptionen übersichtlich in Tabellenform dar. Im Fokus steht dabei die Auswahl der passenden Installationspakete für unterschiedliche Systemarchitekturen und Paketformate. Im oberen Bereich der Tabelle sind die klassischen distributionsspezifischen Pakete gelistet. Für Debian-basierte Systeme wie Ubuntu wird ein „Installer (x64)“ im DEB-Format angeboten, der mit einer Dateigröße von 16,4 MB ausgewiesen ist. Diese Variante ist für die meisten Desktop-Systeme die richtige Wahl, da sie sich nahtlos in das Paketmanagement von Ubuntu integriert. Alternativ steht auch eine ARM64-Version bereit, die insbesondere für energieeffiziente Systeme oder spezielle Hardwareplattformen relevant ist. Zusätzlich werden RPM-Pakete für Red-Hat-basierte Distributionen wie Fedora oder Rocky Linux angeboten, ebenfalls jeweils für x64 und ARM64. Darunter folgen Flatpak-Pakete, die distributionsunabhängig eingesetzt werden können. Diese Variante bringt ihre eigenen Abhängigkeiten mit und eignet sich besonders für Umgebungen, in denen eine möglichst isolierte und portable Installation bevorzugt wird. Allerdings kann es hier – je nach Setup – zu Einschränkungen bei der Scanneranbindung kommen, insbesondere wenn proprietäre oder spezielle SANE-Treiber benötigt werden. Die Tabelle selbst ist klar strukturiert: Links wird die jeweilige Architektur und Installationsart angegeben, mittig das Paketformat (z. B. „deb“, „rpm“, „flatpak“) und rechts die jeweilige Dateigröße. Diese Darstellung ermöglicht es auch weniger technikaffinen Nutzern, schnell die passende Version für ihr System zu identifizieren. Unterhalb der Tabelle befindet sich ein Zeitstempel („Last updated August 30, 2025“), der auf die Aktualität der bereitgestellten Version hinweist. Ergänzend werden weiterführende Links angeboten, darunter Changelog, Prüfsummen (Hashes), GPG-Schlüssel sowie der Quellcode. Diese Elemente sind insbesondere für fortgeschrittene Nutzer relevant, die Wert auf Integritätsprüfung, Nachvollziehbarkeit und Transparenz legen – typische Merkmale eines etablierten Open-Source-Projekts. Insgesamt vermittelt der Screenshot einen technisch aufgeräumten und professionellen Eindruck. Die klare Trennung nach Plattform, Architektur und Paketformat unterstreicht den Anspruch von NAPS2, als plattformübergreifende Scanlösung für unterschiedliche Einsatzszenarien zu fungieren – von klassischen Desktop-Systemen bis hin zu spezialisierten Linux-Setups. GWS2.de - März 2026

Nach dem Down­load be­fin­det sich die Da­tei üb­li­cher­wei­se im Ver­zeich­nis „Down­loads“. Ein Dop­pel­klick führt un­ter Ubun­tu da­zu, das Pa­ket mit der Ar­chiv­ver­wal­tung zu öff­nen – tech­nisch mög­lich, aber nicht ziel­füh­rend. Der kor­rek­te Weg ist ein Rechts­klick auf die Da­tei, ge­folgt von „Öff­nen mit“ und an­schlie­ßend „An­wen­dungs­zen­trum“. Da­durch wird das Pa­ket sau­ber als in­stal­lier­ba­re Soft­ware er­kannt.

Der Screenshot zeigt eine dreiteilige, vertikal angeordnete Darstellung des Installationsprozesses von NAPS2 unter Ubuntu 24.04.4 LTS und bildet damit den kompletten Weg von der heruntergeladenen Datei bis zur installierten Anwendung ab. Im oberen Bereich ist der Dateimanager („Persönlicher Ordner > Downloads“) zu sehen. Dort liegt die zuvor heruntergeladene Installationsdatei „naps2-8.2.1-linux-x64.deb“, die visuell durch ein typisches Paket-Icon hervorgehoben wird. Rechts daneben erscheint eine kontextbezogene Aktion mit dem Hinweis „Mit Anwendungszentrum öffnen“, was bereits den korrekten Installationsweg signalisiert. Dieser Schritt ist entscheidend, da Ubuntu DEB-Pakete standardmäßig nicht immer direkt als Softwareinstallation interpretiert, sondern alternativ auch mit weniger geeigneten Werkzeugen öffnen kann. Der mittlere Abschnitt zeigt das Ubuntu-Anwendungszentrum nach dem Öffnen der DEB-Datei. Die Anwendung „naps2“ wird hier mit einer kurzen Beschreibung („Scan documents to PDF and more, as simply as possible.“) dargestellt. Ergänzend werden technische Metadaten wie die Paketgröße (17,16 MB) sowie Lizenzinformationen angezeigt. Zentral im Fokus steht die grüne Schaltfläche „Installieren“, über die der eigentliche Installationsprozess angestoßen wird. Dieser Schritt integriert die Software sauber in das System und sorgt dafür, dass Abhängigkeiten korrekt behandelt werden. Im unteren Bereich ist schließlich das Ergebnis der erfolgreichen Installation zu sehen. In der Anwendungsübersicht von Ubuntu wurde nach „NAPS2“ gesucht, wodurch das entsprechende Programm-Icon angezeigt wird. Das Icon selbst zeigt stilisiert einen Flachbettscanner mit eingelegtem Dokument – passend zur Funktion der Software. Die Anwendung ist damit vollständig installiert und kann direkt gestartet werden. Insgesamt verdeutlicht der Screenshot einen sauberen, nachvollziehbaren Installationsablauf unter Ubuntu: vom manuellen Download eines DEB-Pakets über die systemkonforme Installation im Anwendungszentrum bis hin zur Integration in die grafische Oberfläche. Gerade für Nutzer, die nicht ausschließlich mit der Kommandozeile arbeiten möchten, stellt dieser Weg eine praxisnahe und zuverlässige Methode dar. Deutsches Ubuntu-Handbuch

Im nächs­ten Schritt öff­net sich das Ubun­tu-An­wen­dungs­zen­trum mit ei­ner De­tail­an­sicht des Pa­kets. Dort steht ei­ne grü­ne Schalt­flä­che „In­stal­lie­ren“ be­reit, über die der In­stal­la­ti­ons­vor­gang ge­star­tet wird. Ge­ge­be­nen­falls weist Ubun­tu dar­auf hin, dass es sich um Soft­ware ei­nes Dritt­an­bie­ters han­delt. Die­ser Hin­weis ist rein for­ma­ler Na­tur: NAPS2 ist ein eta­blier­tes Open-Source-Pro­jekt, das seit vie­len Jah­ren ak­tiv ge­pflegt wird und sich in der Pra­xis als zu­ver­läs­sig und un­kri­tisch er­wie­sen hat.

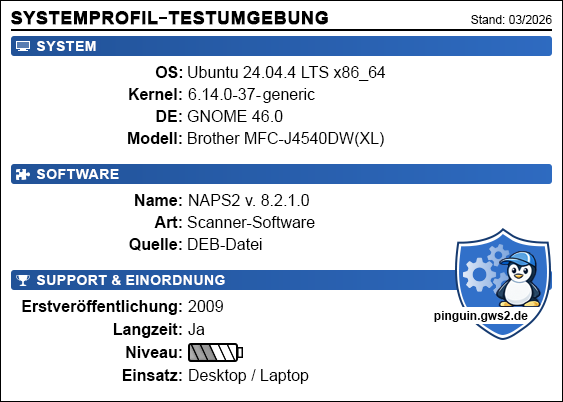
Der Screenshot zeigt eine klar strukturierte Übersicht eines Systemprofils mit der Bezeichnung „Systemprofil – Testumgebung“ und dient offensichtlich der transparenten Dokumentation der eingesetzten Hard- und Softwarebasis. Im oberen Bereich ist ein Zeitstempel („Stand: 03/2026“) angegeben, was die Aktualität der Testumgebung unterstreicht und für Nachvollziehbarkeit sorgt. Die Darstellung ist in mehrere logisch getrennte Abschnitte gegliedert, die jeweils durch farblich hervorgehobene Überschriften voneinander abgegrenzt sind. Im Bereich „System“ werden die grundlegenden Plattformdaten aufgeführt. Als Betriebssystem kommt Ubuntu 24.04.4 LTS in der 64-Bit-Variante zum Einsatz, kombiniert mit dem Linux-Kernel 6.14.0-37-generic. Als Desktop-Umgebung wird GNOME in Version 46.0 verwendet. Ergänzend dazu ist das eingesetzte Hardwaremodell angegeben: ein Brother MFC-J4540DW(XL), also ein Multifunktionsgerät mit Scan-, Druck- und Kopierfunktion – zentral für die im Artikel behandelte Thematik. Der zweite Abschnitt „Software“ fokussiert sich auf die konkret eingesetzte Anwendung. Hier wird NAPS2 in Version 8.2.1.0 genannt, klassifiziert als Scanner-Software. Als Bezugsquelle ist explizit die Installation über eine DEB-Datei angegeben, was darauf hindeutet, dass die Software manuell installiert und nicht über ein klassisches Paketrepository bezogen wurde. Im dritten Bereich „Support & Einordnung“ wird die Software kontextuell bewertet. Die Erstveröffentlichung von NAPS2 wird auf das Jahr 2009 datiert, was auf eine lange Entwicklungs- und Reifephase hinweist. Der Punkt „Langzeit“ ist mit „Ja“ gekennzeichnet, was impliziert, dass es sich um ein nachhaltig gepflegtes Projekt handelt. Das „Niveau“ wird visuell über eine mehrstufige Balkenanzeige dargestellt, die ein mittleres bis gehobenes technisches Level signalisiert. Abschließend wird der typische Einsatzbereich definiert: Desktop- und Laptop-Systeme. Rechts im Bild befindet sich ein stilisiertes Emblem mit einem Pinguin – eine klare visuelle Referenz auf das Linux-Ökosystem. Ergänzt wird dieses Branding durch die Domain „pinguin.gws2.de“, was auf die Herkunft oder den Kontext der Dokumentation hinweist. Insgesamt vermittelt der Screenshot einen sehr strukturierten, fast schon technischen Datenblatt-Charakter. Die Kombination aus klaren Systemparametern, Softwareeinordnung und visuellem Branding sorgt für eine hohe Informationsdichte bei gleichzeitig guter Lesbarkeit – ideal für nachvollziehbare Test- und Vergleichsumgebungen. GWS2.de

Ubuntu-Scanner konfigurieren

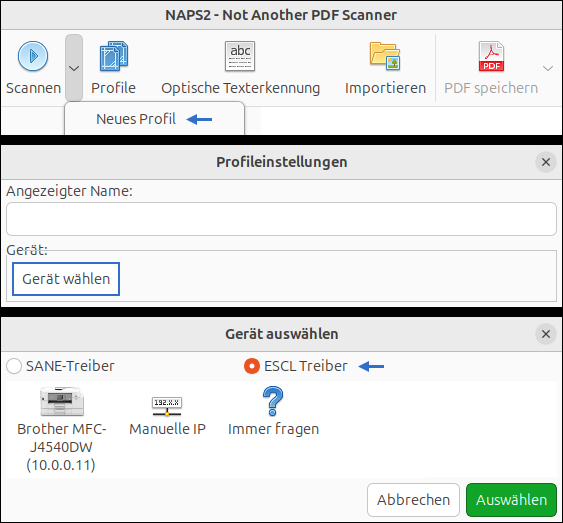
Di­rekt nach dem ers­ten Pro­gramm­start emp­fiehlt es sich, links auf „Neu­es Pro­fil“ zu kli­cken. Da­durch wird ein Kon­fi­gu­ra­ti­ons­dia­log ge­öff­net, über den sich ein Sc­an­pro­fil an­le­gen lässt. Über die Schalt­flä­che „Ge­rät wäh­len“ kann an­schlie­ßend ein er­kann­ter Scan­ner aus der Lis­te aus­ge­wählt wer­den.

So­fern vom Ge­rät un­ter­stützt, soll­te der Trei­ber-Typ ma­nu­ell von „SANE“ auf „ESCL” um­ge­stellt wer­den.

  • In der Pra­xis führt das häu­fig zu sta­bi­le­ren Ver­bin­dun­gen, bes­se­rer Ge­rä­te­er­ken­nung im Netz­werk so­wie kon­sis­ten­te­ren Scan-Er­geb­nis­sen – ins­be­son­de­re bei mo­der­nen Mul­ti­funk­ti­ons­ge­rä­ten.

Gleich­zei­tig ent­fällt die Ab­hän­gig­keit von dis­tri­bu­ti­ons­spe­zi­fi­schen SA­NE-Ba­ckends oder pro­prie­tä­ren Her­stel­ler­trei­bern.

Der Screenshot zeigt eine dreigeteilte Ansicht der Benutzeroberfläche von NAPS2 und dokumentiert den Prozess der Profilerstellung sowie der Geräteauswahl unter Linux. Im oberen Bereich ist die Hauptoberfläche der Anwendung zu sehen, in der die zentralen Funktionen über eine Symbolleiste erreichbar sind. Neben Optionen wie „Scannen“, „Profile“, „Optische Texterkennung“, „Importieren“ und „PDF speichern“ ist insbesondere der Bereich „Profile“ hervorgehoben. Ein Dropdown-Menü ist geöffnet, aus dem der Punkt „Neues Profil“ ausgewählt wurde – der Einstiegspunkt für die individuelle Konfiguration eines Scanvorgangs. Im mittleren Abschnitt wird daraufhin das Fenster „Profileinstellungen“ angezeigt. Hier können grundlegende Parameter für ein neues Scanprofil definiert werden. Dazu gehört unter anderem ein frei wählbarer Anzeigename, unter dem das Profil später gespeichert und wiederverwendet werden kann. Zentral ist jedoch die Auswahl des Scan-Geräts, die über die Schaltfläche „Gerät wählen“ initiiert wird. Dieser Schritt ist entscheidend, da hier die Schnittstelle zwischen Software und physischem Scanner festgelegt wird. Der untere Bereich zeigt den darauf folgenden Dialog „Gerät auswählen“, in dem verschiedene Anbindungsoptionen zur Verfügung stehen. Links ist der klassische „SANE-Treiber“ aufgeführt, der unter Linux traditionell für Scannerzugriffe verwendet wird. Daneben wird jedoch der „eSCL Treiber“ (AirScan) als aktive Auswahl angezeigt. Dieser moderne Ansatz nutzt standardisierte Netzwerkprotokolle auf Basis von HTTP/HTTPS und ermöglicht eine treiberlose Kommunikation mit kompatiblen Geräten. In der Liste wird zudem ein konkretes Gerät erkannt: ein Brother MFC-J4540DW, erreichbar über eine lokale IP-Adresse (10.0.0.11), was auf eine Netzwerkverbindung hindeutet. Zusätzlich stehen Optionen wie „Manuelle IP“ zur direkten Adressierung eines Geräts sowie „Immer fragen“ zur flexiblen Auswahl bei jedem Scanvorgang zur Verfügung. Die Benutzerführung ist dabei klar strukturiert: Über die Schaltflächen „Auswählen“ und „Abbrechen“ kann der Vorgang abgeschlossen oder verworfen werden. Insgesamt zeigt der Screenshot exemplarisch den Unterschied zwischen klassischer, backend-basierter Scanneranbindung über SANE und moderner, netzwerkbasierter Kommunikation via eSCL. Letztere bietet in vielen Fällen eine stabilere und wartungsärmere Lösung, insbesondere bei aktuellen Multifunktionsgeräten im Netzwerkbetrieb. Bildbearbeitung Veronika Helga Vetter - GWS2.de (März 2026)

In­ner­halb des­sel­ben Pro­fil-Me­nüs las­sen sich zu­dem zen­tra­le Sc­an­pa­ra­me­ter de­fi­nie­ren. Da­zu zäh­len un­ter an­de­rem die Auf­lö­sung (DPI), die ge­wünsch­te Sei­ten­grö­ße so­wie die Farb­tie­fe (z. B. Schwarz­weiß, Grau­stu­fen oder Far­be). Ei­ne sau­be­re Vor­kon­fi­gu­ra­ti­on spart hier lang­fris­tig Zeit und sorgt für re­pro­du­zier­ba­re, qua­li­ta­tiv hoch­wer­ti­ge Scan-Er­geb­nis­se.

OCR-Texterkennung aktivieren

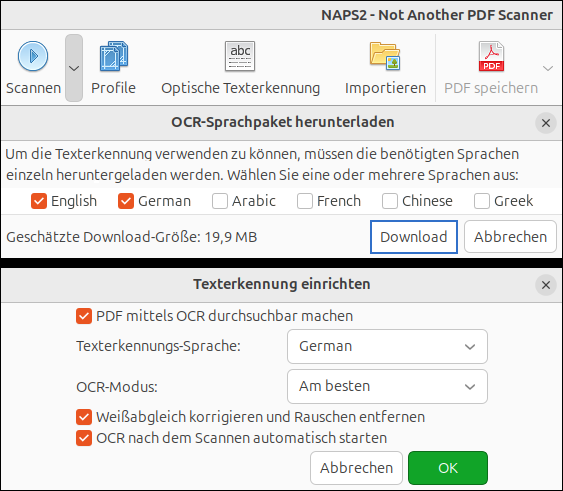
Um ge­scann­te Do­ku­men­te spä­ter in­ner­halb ei­nes PDF-Rea­ders durch­su­chen zu kön­nen, muss in NAPS2 zu­nächst die op­ti­sche Zei­chen­er­ken­nung (OCR) ein­ge­rich­tet wer­den. Da­zu führt der Weg über die Schalt­flä­che „Op­ti­sche Tex­terken­nung“.

Der Screenshot zeigt eine zweigeteilte Ansicht der OCR-Konfiguration innerhalb von NAPS2 und dokumentiert sowohl den Download der benötigten Sprachpakete als auch die anschließende Einrichtung der Texterkennung für den Scanprozess. Im oberen Bereich ist das Dialogfenster „OCR-Sprachpaket herunterladen“ geöffnet. Dieses erscheint, sobald die optische Texterkennung erstmals genutzt wird und noch keine passenden Sprachdaten vorhanden sind. Die Benutzeroberfläche bietet eine Auswahl verschiedener Sprachen, darunter Englisch, Deutsch, Arabisch, Französisch, Chinesisch und Griechisch. In diesem Fall wurden „English“ und „German“ aktiviert, was für den typischen Einsatz im deutschsprachigen Umfeld sinnvoll ist, da viele Dokumente gemischtsprachige Inhalte enthalten können. Unterhalb der Auswahl wird die geschätzte Downloadgröße von 19,9 MB angezeigt – ein Hinweis darauf, dass es sich um externe OCR-Daten handelt, die lokal nachgeladen werden müssen. Über die Schaltfläche „Download“ startet der automatisierte Abruf dieser Sprachpakete, die im Hintergrund von der Tesseract-OCR-Engine genutzt werden. Der untere Abschnitt zeigt im Anschluss das Fenster „Texterkennung einrichten“, in dem die eigentliche OCR-Konfiguration vorgenommen wird. Hier ist die Option „PDF mittels OCR durchsuchbar machen“ aktiviert, wodurch NAPS2 nach dem Scanvorgang automatisch eine Textebene in das erzeugte PDF einbettet. Als Texterkennungssprache ist „German“ ausgewählt, was die Erkennungsgenauigkeit für deutschsprachige Dokumente optimiert. Zusätzlich stehen mehrere Feinabstimmungen zur Verfügung. Der OCR-Modus ist auf „Am besten“ gesetzt, was in der Regel eine ausgewogene Kombination aus Geschwindigkeit und Genauigkeit darstellt. Die Option „Weißabgleich korrigieren und Rauschen entfernen“ ist aktiviert und sorgt für eine Vorverarbeitung des Scanbildes, bei der Kontrast optimiert und Störartefakte reduziert werden – ein entscheidender Faktor für präzise Texterkennung. Ebenfalls aktiv ist „OCR nach dem Scannen automatisch starten“, wodurch der gesamte Prozess ohne manuelle Zwischenschritte abläuft. Insgesamt verdeutlicht der Screenshot den vollständigen Workflow der OCR-Einrichtung in NAPS2: vom initialen Download der benötigten Sprachdaten bis hin zur automatisierten Integration der Texterkennung in den Scanprozess. Die klare Struktur und die praxisnahen Voreinstellungen ermöglichen auch weniger erfahrenen Nutzern eine schnelle und effektive Einrichtung, während gleichzeitig genügend Optionen für eine technisch saubere Feinjustierung vorhanden sind. Grafik-Bearbeitung von Veronika Helga Vetter - CEO Computerheld Linz (März 2026)Stan­dard­mä­ßig ist nur Eng­lisch vor­ausge­wählt. Für den deutsch­spra­chi­gen Ein­satz emp­fiehlt es sich, zu­sätz­lich „Ger­man“ zu ak­ti­vie­ren und an­schlie­ßend auf „Down­load“ zu kli­cken.

  • NAPS2 lädt dar­auf­hin au­to­ma­tisch die er­for­der­li­chen OCR-Da­ten (ba­sie­rend auf der Tes­seract-En­gi­ne) her­un­ter und in­te­griert die­se di­rekt in die An­wen­dung.

Nach er­folg­rei­cher Ein­rich­tung ist NAPS2 in der La­ge, ge­scann­te Do­ku­men­te nicht nur als Bild zu spei­chern, son­dern ei­ne durch­such­ba­re Text­ebe­ne in die PDF-Da­tei ein­zu­bet­ten. Da­durch wer­den In­hal­te auf­find­bar, ko­pier­bar und für wei­ter­füh­ren­de An­wen­dun­gen wie Ar­chi­vie­rung, Voll­text­su­che oder KI-ge­stütz­te Ana­ly­se nutz­bar ge­macht.

ℹ️ So­bald die OCR-Sprach­pa­ke­te in­te­griert wur­den, steht ei­ne zu­sätz­li­che Op­ti­on zur Ver­fü­gung, mit der sich Bild­rau­schen au­to­ma­tisch re­du­zie­ren lässt. In Kom­bi­na­ti­on mit ak­ti­vier­ter Tex­terken­nung und op­ti­mal ge­setz­ten Pa­ra­me­tern ent­ste­hen so ge­sto­chen schar­fe, durch­such­ba­re PDF-Do­ku­men­te.

Ver­wand­te The­men:

Ge­scann­te Do­ku­men­te nach­träg­lich mit dem Ter­mi­nal durch­such­bar ma­chen
Han­dy-Vi­de­os für Tik­Tok schnei­den: So­cial-Me­dia-Star mit Open-Source-Tools

¹Opitz, Ru­dolf: Fo­tos für Pin­gui­ne: Scan­ner mit Li­nux nut­zen. In: c’t Nr. 12 (2021) S. 146.
²Zis­ler, Ha­rald: Sei­te für Sei­te. Kom­pak­tes Scan-Zen­trum Naps2. In: Li­nux User Nr. 9 (2025). S. 46.